双向证书认证也称为客户端认证,是一种在客户端和服务器之间进行双向认证的安全机制。它通过在客户端和服务器之间交换证书来验证双方的身份,保证通信的安全性。在Android开发中,双向证书认证通常用于建立安全的HTTPS连接,下面将详细介绍Android添加双向证书的原理和步骤。
原理:
双向证书认证的原理是基于公钥基础设施(PKI)体系。PKI体系中,每个参与者(如客户端和服务器)都有一个对应的数字证书。数字证书中包含了公钥和证书持有者的身份信息,由可信的证书颁发机构(CA)签发和验证。在双向证书认证过程中,客户端和服务器都要互相验证对方的证书。
步骤:
下面是在Android中添加双向证书的详细步骤:
1. 获取服务器端的证书:
首先,你需要获取服务器端的证书。可以向服务器管理员或者证书颁发机构(CA)索取服务器端证书。
2. 将服务器端证书导入Android工程:
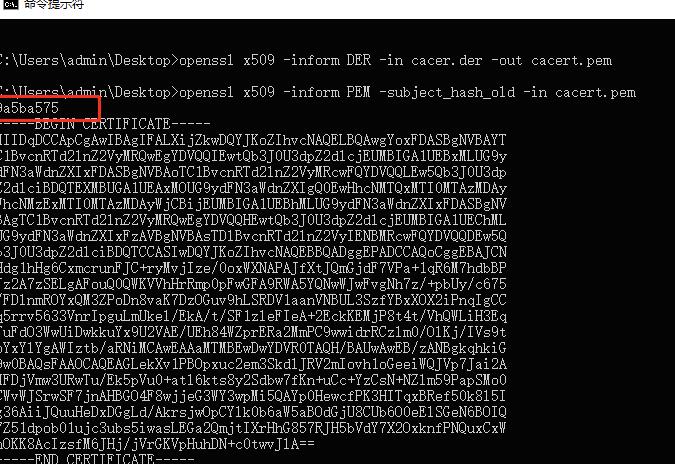
将服务器端证书导入到Android工程中的`res/raw`目录下。你可以将证书文件以`.crt`或`.cer`为后缀名保存在该目录下。
3. 在代码中加载证书:
在代码中加载服务器端证书,并指定使用该证书进行SSL连接验证。可以使用如下代码片段实现:
```java
// 获取到服务器证书流
InputStream inputStream = getResources().openRawResource(R.raw.server_cert);
try {
// 创建X509证书工厂
CertificateFactory certificateFactory = CertificateFactory.getInstance("X.509");
// 根据服务器证书流生成X509证书对象
X509Certificate serverCert = (X509Certificate) certificateFactory.generateCertificate(inputStream);
// 创建Keystore,并将服务器证书导入Keystore中
KeyStore keyStore = KeyStore.getInstance(KeyStore.getDefaultType());
keyStore.load(null, null);
keyStore.setCertificateEntry("server", serverCert);
// 创建TrustManagerFactory,并使用Keystore初始化TrustManagerFactory
TrustManagerFactory trustManagerFactory = TrustManagerFactory.getInstance(TrustManagerFactory.getDefaultAlgorithm());
trustManagerFactory.init(keyStore);
// 获取SSLContext实例,并使用TrustManagerFactory初始化SSLContext
SSLContext sslContext = SSLContext.getInstance("TLS");
sslContext.init(null, trustManagerFactory.getTrustManagers(), null);
// 设置https连接默认的SSLSocketFactory
HttpsURLConnection.setDefaultSSLSocketFactory(sslContext.getSocketFactory());
} catch (Exception e) {
e.printStackTrace();
}
```
4. 发起HTTPS请求:
在代码中使用`HttpsURLConnection`或其他HTTP库发起HTTPS请求。在双向证书认证的情况下,服务器端同样需要验证客户端的证书。因此,你需要为客户端生成和配置客户端证书,并将该证书添加到服务器端的信任列表中。
以上就是Android添加双向证书的原理和详细步骤。双向证书认证能够提供更高的安全性,适用于一些对通信安全性要求较高的场景。在实际开发中,你需要根据具体的需求和情况进行配置和实现。