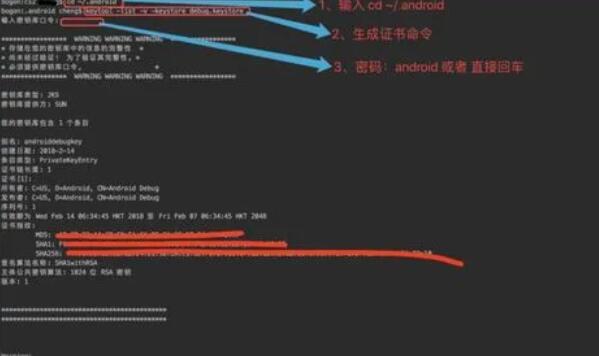
在Android开发过程中,签名是一项重要的步骤。它用于对应用程序进行身份认证和保证数据的完整性。一般情况下,我们在开发和上线应用时会使用自己的签名文件来签署应用。
然而,有时候我们可能需要替换应用的签名,例如当我们从开发阶段向发布阶段切换时,或者在测试环境中使用不同的签名文件。下面我将详细介绍如何替换Android应用的签名。
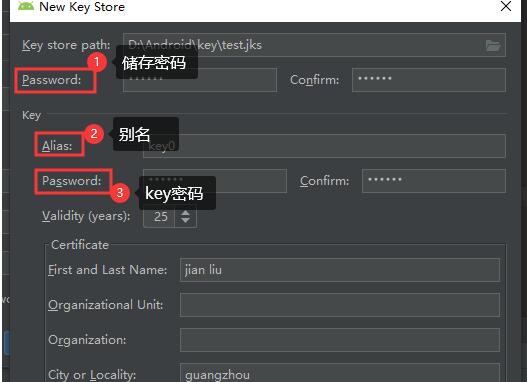
首先,我们需要准备一个新的签名文件。你可以使用Android Studio中提供的工具来生成签名文件。打开终端并进入到项目的根目录,然后执行以下命令:
```
keytool -genkey -v -keystore my-release-key.jks -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
这个命令将会生成一个名为my-release-key.jks的签名文件,其中my-alias是别名,可以自行修改,RSA是使用的加密算法,2048是密钥的长度,validity是签名的有效期。
生成签名文件后,我们可以使用它来替换应用的默认签名。首先,在项目的根目录下找到`build.gradle`文件,然后找到android闭包下的signingConfigs配置项。在这里,我们可以指定应用的签名文件信息。例如:
```
android {
signingConfigs {
release {
keyAlias 'my-alias'
keyPassword '******'
storeFile file('../../my-release-key.jks')
storePassword '******'
}
debug {
keyAlias 'androiddebugkey'
keyPassword 'android'
storeFile file('debug.keystore')
storePassword 'android'
}
}
.
.
.
}
```
在上面的示例中,我们定义了两个签名配置项:release和debug。release代表了正式发布时使用的签名信息,debug代表了开发和调试时使用的签名信息。keyAlias是签名文件中别名的名称,keyPassword是别名对应的密码,storeFile是签名文件的路径,storePassword是签名文件的密码。
一旦你已经定义了签名信息,你需要将其与具体的构建类型关联起来。在`build.gradle`文件中找到对应的构建类型配置,例如release或debug,然后在该配置的闭包下添加如下代码:
```
android {
.
.
.
buildTypes {
release {
signingConfig signingConfigs.release
.
.
.
}
debug {
signingConfig signingConfigs.debug
.
.
.
}
}
}
```
通过这种方式,你可以为不同的构建类型指定不同的签名信息。
最后,你需要重新构建和生成应用的APK文件,以便替换应用的签名。你可以使用Android Studio中的Build菜单中的Build APK或Generate Signed APK来完成这个步骤。在构建过程中,Gradle将会使用你定义的签名信息来对应用进行签署。
总结来说,替换Android应用的签名需要以下步骤:
1. 生成一个新的签名文件;
2. 在项目的`build.gradle`文件中定义签名信息;
3. 将签名信息与具体的构建类型关联起来;
4. 重新构建和生成应用的APK文件。
通过这个过程,你可以轻松地替换Android应用的签名,以适应不同的开发和发布场景。希望这篇文章对你有帮助!