Android Studio是开发Android应用程序的集成开发环境(IDE)。在发布Android应用时,需要对应用进行签名,以确保应用的完整性和安全性。签名过程涉及使用密钥对应用进行数字签名,并将签名信息嵌入到应用中。
在Android开发中,签名主要有两个作用:验证应用的完整性和身份验证。
首先,签名用于验证应用的完整性。Android系统将应用的数字签名与应用在Google Play商店上的发布者证书进行比对。如果两者相匹配,说明应用没有被篡改过,并确保应用的完整性。
其次,签名用于身份验证。数字签名可以证明应用的发布者身份。通过验证签名,用户可以确认应用来自可信任的来源。
下面是Android Studio进行应用签名的详细步骤:
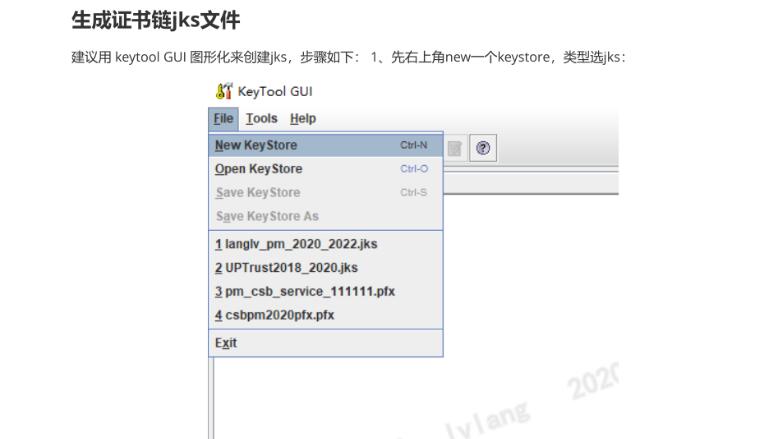
1. 生成密钥库(Keystore)
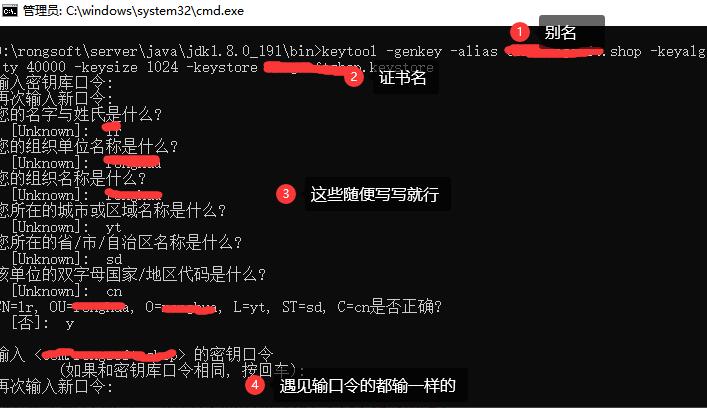
密钥库是一种包含密钥对的文件,用于签名Android应用。可以使用Java密钥工具(keytool)来创建密钥库。
打开终端或命令提示符,并导航到Android Studio的bin目录(例如:cd /path/to/android-studio/bin)。
运行以下命令以生成密钥库:
```bash
keytool -genkey -v -keystore /path/to/keystore.jks
-alias alias_name -keyalg RSA -keysize 2048 -validity 10000
```
上述命令将生成一个2048位的RSA密钥对,并将其存储在keystore.jks文件中。alias_name是密钥对的别名,可以根据需要进行更改。
在生成密钥库时,需要提供一些信息,如密码、组织单位名称、组织名称、城市、州/省、国家代码等。确保提供准确的信息,并牢记和保护好密码,以防止密钥库被滥用。
2. 配置项目签名信息
在Android Studio中打开要进行签名的项目。
在项目的根目录下,打开文件 gradle.properties(如果不存在,可以手动创建)。
在该文件中,添加以下配置信息:
```properties
RELEASE_STORE_FILE=/path/to/keystore.jks
RELEASE_STORE_PASSWORD=your_keystore_password
RELEASE_KEY_ALIAS=alias_name
RELEASE_KEY_PASSWORD=your_key_password
```
替换“/path/to/keystore.jks”为密钥库的文件路径、替换“your_keystore_password”为密钥库的密码、替换“alias_name”为密钥对的别名、替换“your_key_password”为密钥对的密码。
保存文件。
3. 构建发布版本
在Android Studio的底部工具栏中,选择“Build Variants”。
确保“Build Variants”选项卡中的“Active Build Variant”为“release”。
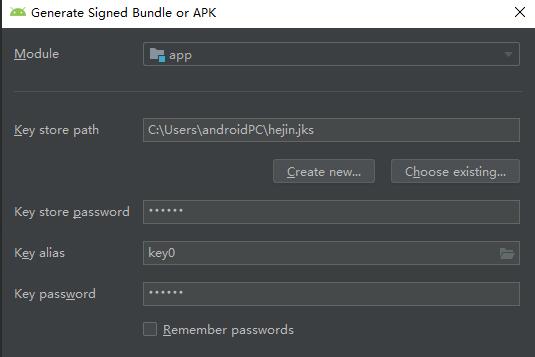
在Android Studio的顶部菜单中,选择“Build” > “Generate Signed Bundle / APK”。
选择“APK”并点击“Next”。
选择“release”并点击“Next”。
在“Key store path”字段中,输入密钥库文件的路径。
在“Key store password”字段中,输入密钥库的密码。
在“Key alias”字段中,输入密钥对的别名。
在“Key password”字段中,输入密钥对的密码。
点击“Next”并选择应用的构建类型(如release)。
选择“V2 (Full APK Signature)”作为签名版本,并点击“Finish”。
4. 查看签名信息
构建过程完成后,可以在Android Studio的“Build / Outputs / APK”目录下找到生成的APK文件。
在终端或命令提示符中,导航到APK文件所在的目录。
运行以下命令以查看APK的签名信息:
```bash
jarsigner -verify -verbose -certs your_apk.apk
```
将“your_apk.apk”替换为你生成的APK文件的名称。
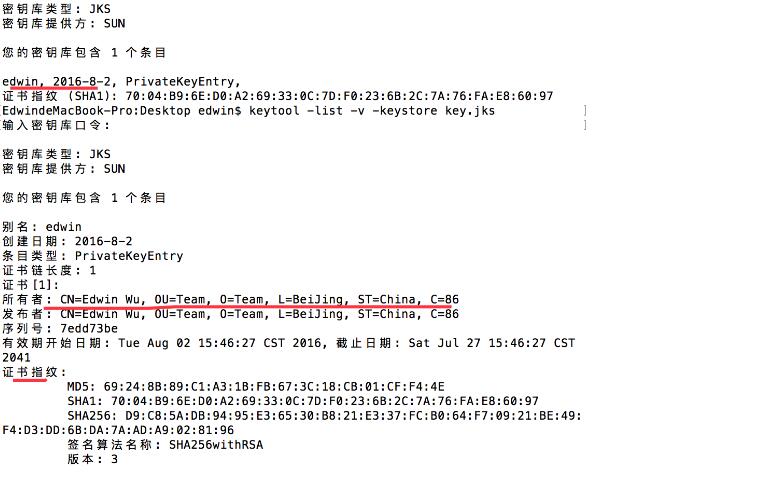
上述命令将显示APK的签名信息,包括证书指纹和签名验证结果。
通过以上步骤,你可以在Android Studio中对应用进行签名,以确保应用的完整性和安全性。签名后的应用可以发布到Google Play商店或其他应用商店,供用户下载和安装。记住,密钥库和密钥对的密码非常重要,务必妥善保管,避免丢失或泄露。