Android应用签名是确保应用的完整性、来源认证和防止篡改的重要步骤。在发布应用到Google Play商店或在其他渠道分发应用时,必须对应用进行数字签名。本文将详细介绍Android手动签名APK的原理和步骤。
#### 1. 签名原理
Android应用签名使用的是公钥密码学。开发者使用自己的私钥对应用进行签名,然后将应用与签名一起发布。当用户安装应用时,系统会验证签名并验证签名者的身份。如果签名匹配,则是可信的应用。
#### 2. 前期准备
在进行签名之前,我们需要准备一些事项:
- JDK安装:确保已安装好最新版本的Java Development Kit(JDK)。
- 获取签名证书:可以自己生成一个签名证书,或者向第三方机构购买签名证书。
- 下载Android SDK:确保已安装好Android SDK,其中包含了运行和构建Android应用所需的工具。
- Keystore文件:创建一个Keystore文件,用于存储签名证书和私钥。
#### 3. 生成签名证书
首先,我们需要在命令行或终端窗口中使用keytool工具生成签名证书。在终端中执行以下命令:
```
keytool -genkey -v -keystore my-release-key.keystore
-alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
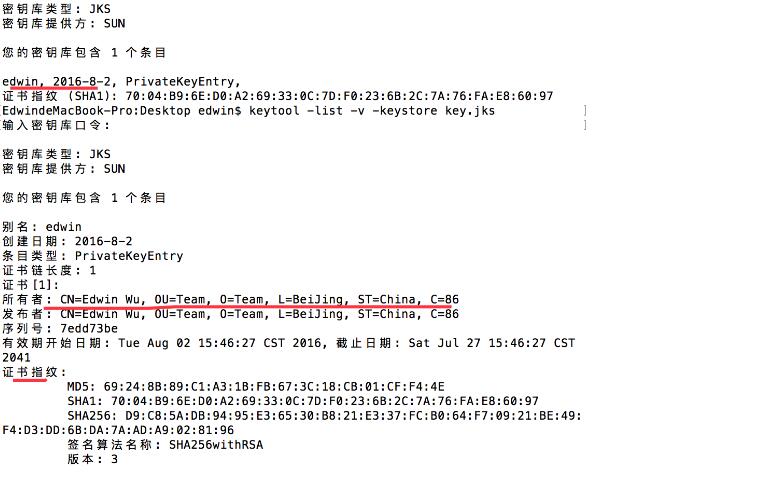
上述命令将生成一个名为my-release-key.keystore的Keystore文件。此命令将提示您输入一些信息,如姓名、组织单位名称、城市等。
#### 4. 配置构建脚本
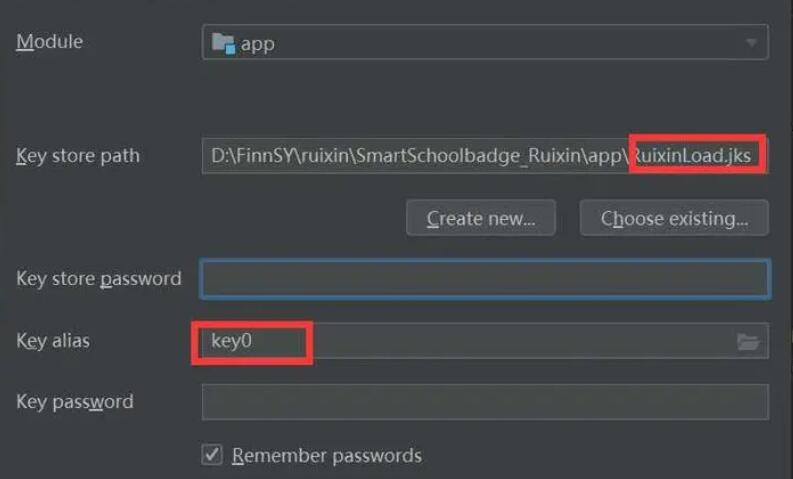
在构建脚本(例如build.gradle)中,您需要添加签名配置。打开您的项目中的build.gradle文件,找到android节点下的signingConfigs部分,添加以下配置:
```groovy
android {
...
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "store_password"
keyAlias "key_alias"
keyPassword "key_password"
}
}
...
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
}
```
将storeFile的值设置为您在上一步中生成的Keystore文件的路径。将storePassword、keyAlias和keyPassword设置为您在生成签名证书时所使用的密码。
#### 5. 构建签名APK
现在,您可以在终端中执行以下命令,使用构建工具(例如Gradle)来构建签名APK:
```
./gradlew assembleRelease
```
构建成功后,您将在您的项目目录的build/outputs/apk目录中找到已签名的APK文件。
#### 6. 验证签名
为了确保APK已正确签名,您可以使用如下命令进行验证:
```
jarsigner -verify -verbose -certs my_android_app.apk
```
此命令将显示签名相关信息,如果签名是有效的,将输出"jar verified"。
#### 小结
本文详细介绍了Android手动签名APK的原理和步骤。通过学习和实践,您可以掌握Android应用签名的技巧,确保您的应用在分发过程中得到认证和保护。请记住,签名是应用的重要组成部分,务必妥善保管相关证书和密码。