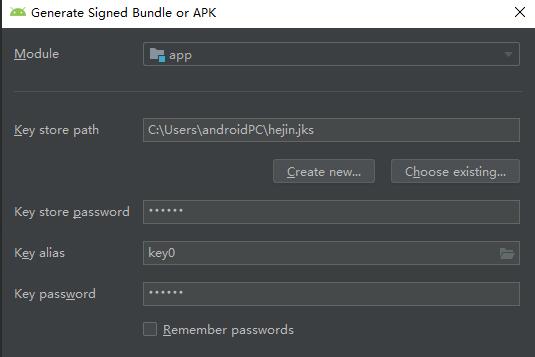
Android应用程序的签名是一种确保应用来源可信的安全机制。当开发者在发布应用之前对其进行签名后,用户可以根据签名来验证应用的真实性。本文将介绍Android签名的原理和详细步骤。
1. 签名原理:
在Android系统中,应用程序的签名是基于非对称加密算法的。开发者使用私钥生成应用的签名,而用户则使用应用的公钥来验证签名。通过这种方式,用户可以确保应用来源可信,并且应用在发布之后不会被篡改。
2. 生成密钥对:
首先,开发者需要生成一对RSA密钥,包括私钥和公钥。这对密钥可以通过Java的KeyPairGenerator类来生成,代码示例如下:
```java
KeyPairGenerator keyPairGenerator = KeyPairGenerator.getInstance("RSA");
keyPairGenerator.initialize(2048);
KeyPair keyPair = keyPairGenerator.generateKeyPair();
PrivateKey privateKey = keyPair.getPrivate();
PublicKey publicKey = keyPair.getPublic();
```
3. 使用密钥对应用进行签名:
在生成密钥对之后,开发者可以使用私钥对应用进行签名。Android系统提供了一个工具叫做jarsigner,可以用来对Android应用进行签名。使用以下命令可以签名应用:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore <密钥库路径> -storepass <密钥库密码> -keypass <私钥密码> <应用路径> <密钥别名>
```
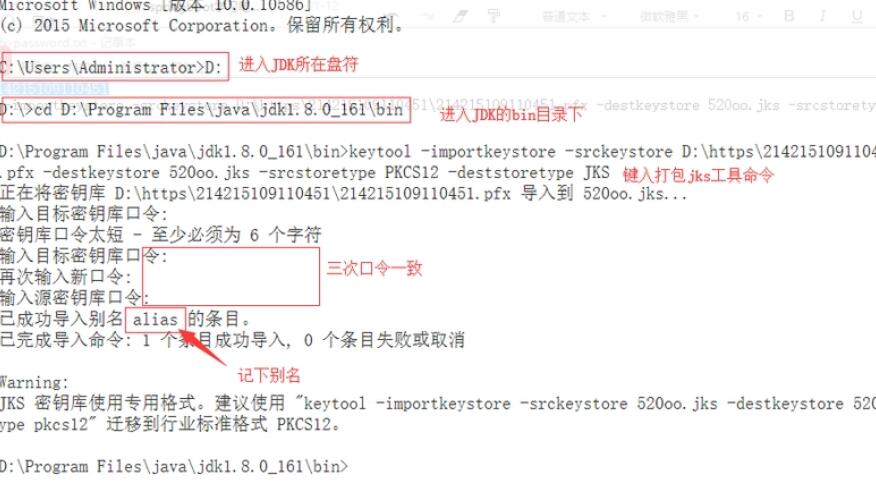
其中,密钥库是一个包含密钥对的文件,可以使用Java的keytool工具来生成。密钥别名是密钥对的标识符。
4. 验证应用签名:
当开发者签名应用后,可以使用Android提供的工具来验证应用的签名是否有效。可以通过以下代码来获取应用的签名信息:
```java
PackageInfo packageInfo = getPackageManager().getPackageInfo(getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
```
然后使用以下代码来验证签名的有效性:
```java
CertificateFactory certificateFactory = CertificateFactory.getInstance("X.509");
ByteArrayInputStream inputStream = new ByteArrayInputStream(signatures[0].toByteArray());
X509Certificate certificate = (X509Certificate) certificateFactory.generateCertificate(inputStream);
PublicKey publicKey = certificate.getPublicKey();
// 在这里做签名验证的逻辑
```
通过对获取到的公钥进行验证,开发者可以确保应用的来源可信。
总结:
Android应用的签名是一种确保应用来源可信的机制。开发者需要生成密钥对,使用私钥对应用进行签名,而用户可以使用公钥来验证签名的有效性。通过这种方式,可以确保应用在发布之后不会被篡改。