Android系统使用签名证书来验证应用程序的身份和完整性。当您在开发或发布应用程序时,您可以使用自己的签名证书对应用程序进行签名,以证明该应用程序是由您创建的。下面是Android设置系统签名证书的原理和详细介绍。
1. 签名证书的作用
Android应用程序包(APK)是一个压缩文件,其中包含了所有应用程序的代码、资源和其他文件。如果您不对应用程序进行签名,Android系统会拒绝安装该应用程序。签名证书可以验证应用程序的发布者,并保证应用程序在传输或更新过程中没有被篡改。
2. 生成签名证书
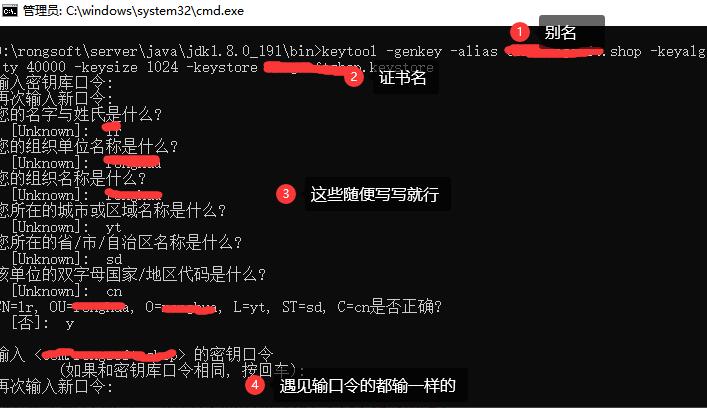
要在Android应用程序中使用自己的签名证书,首先需要生成一个密钥库(KeyStore)文件。可以使用Java的keytool工具生成密钥库。例如,在命令行中执行以下命令:
keytool -genkey -v -keystore my.keystore -alias myalias -keyalg RSA -keysize 2048 -validity 10000
这将生成一个名为my.keystore的密钥库文件,其中包含一个以myalias为别名的RSA密钥对。您可以根据需要调整密钥大小和有效期。
3. 使用签名证书
在生成密钥库文件后,可以将其用于签名Android应用程序。首先,在您的Android项目的根目录下创建一个名为"release.properties"的文本文件。在该文件中,您需要指定签名证书的相关信息。例如:
storeFile=../my.keystore
storePassword=yourstorepassword
keyAlias=myalias
keyPassword=yourkeypassword
然后,在项目的build.gradle文件中添加以下代码,将签名证书应用于应用程序的发布构建类型:
android {
...
signingConfigs {
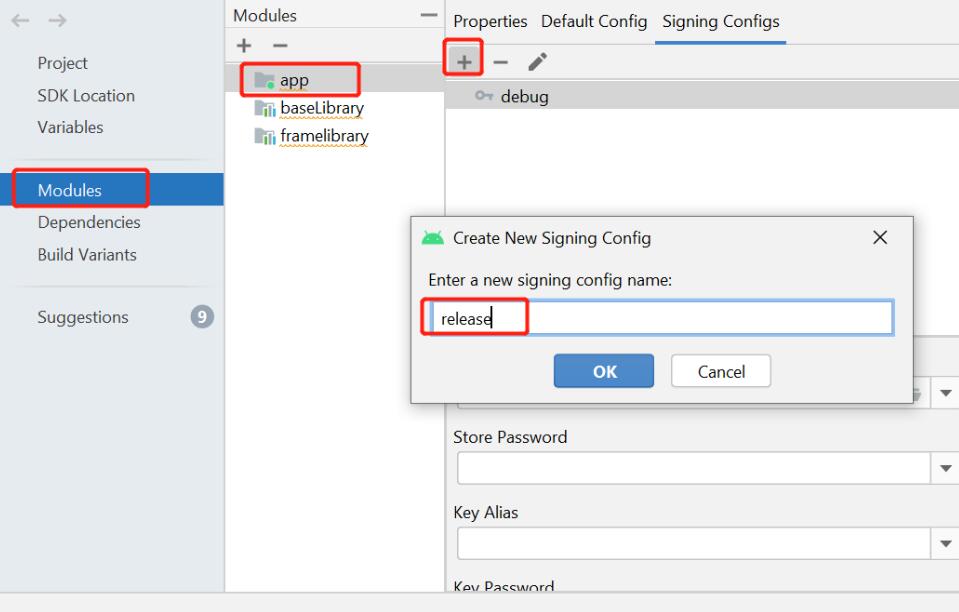
release {
storeFile file("release.properties")
storePassword "yourstorepassword"
keyAlias "myalias"
keyPassword "yourkeypassword"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
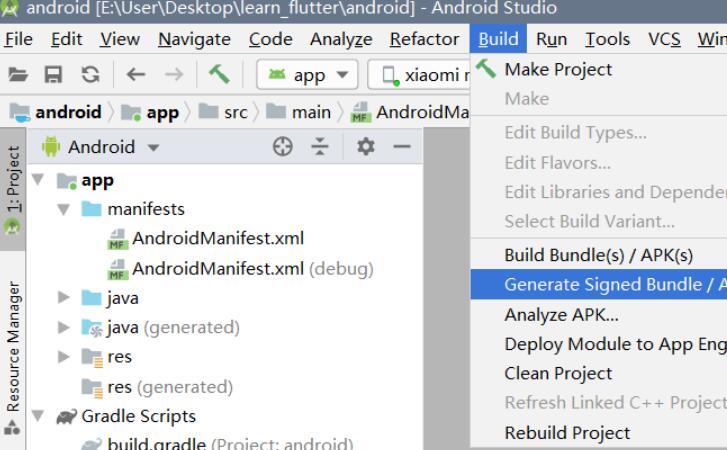
最后,当您通过Android Studio构建发布版本的应用程序时,它将使用您指定的签名证书进行签名。
4. 验证签名证书
在Android系统中,您可以使用以下代码验证应用程序的签名证书:
PackageManager packageManager = getPackageManager();
String packageName = getPackageName();
int flags = PackageManager.GET_SIGNATURES;
PackageInfo packageInfo = packageManager.getPackageInfo(packageName, flags);
Signature[] signatures = packageInfo.signatures;
Signature signature = signatures[0];
MessageDigest md = MessageDigest.getInstance("SHA");
md.update(signature.toByteArray());
byte[] digest = md.digest();
// 使用digest字节数组与已知的签名证书的摘要进行比较
// 如果它们匹配,则应用程序的签名证书有效
这将获取应用程序的签名证书,并将其转换为摘要,然后与已知的签名证书的摘要进行比较。如果它们匹配,那么应用程序的签名证书是有效的。
总结:
设置系统签名证书是保证Android应用程序的身份和完整性的重要步骤。您可以通过生成密钥库文件和在Android项目中使用签名配置来生成和使用自己的签名证书。然后,您可以使用PackageManager类验证应用程序的签名证书是否有效。