Android软件签名是指将Android应用程序打包成APK(Android Package)文件时,为了确保应用程序的完整性和安全性,需要对APK文件进行数字签名。数字签名使用了公钥密码学的原理,通过私钥对APK文件的内容进行加密,然后将加密后的信息与APK文件一起发布。当用户安装应用程序时,系统会验证APK文件的签名,以确保应用程序未被篡改和恶意修改。
Android应用程序签名的目的主要有两个方面:
1. 鉴别应用程序的身份:数字签名可以确认应用程序的来源,这样用户就能确定应用程序是否来自可信的开发者,避免安装潜在的恶意软件。
2. 保证应用程序的完整性:数字签名使用私钥对APK文件进行加密,一旦APK文件被篡改,解密后的信息会与原始签名不一致,从而使验证失败,系统会拒绝安装或运行此应用。
下面是Android软件签名的详细介绍:
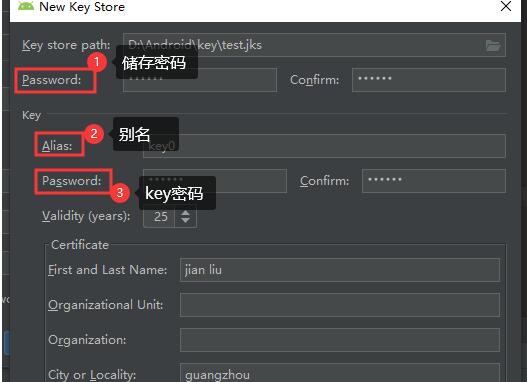
步骤1:生成密钥库(Keystore)
在签名Android应用程序之前,我们需要先生成一个密钥库文件(.jks或.keystore格式),用于存储私钥和相应的数字证书。
密钥库可以使用Java的keytool工具来生成,可以通过命令行或通过Android Studio的图形界面生成。
步骤2:生成私钥和数字证书
使用以下命令生成密钥库和私钥:
```
keytool -genkey -v -keystore my-release-key.jks -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
此命令将生成一个名为my-release-key.jks的密钥库文件,并在该密钥库中生成一个私钥和相应的数字证书。在执行此命令时,系统会要求输入一些必要的信息,如密码、姓名、组织等等。
步骤3:签名APK文件
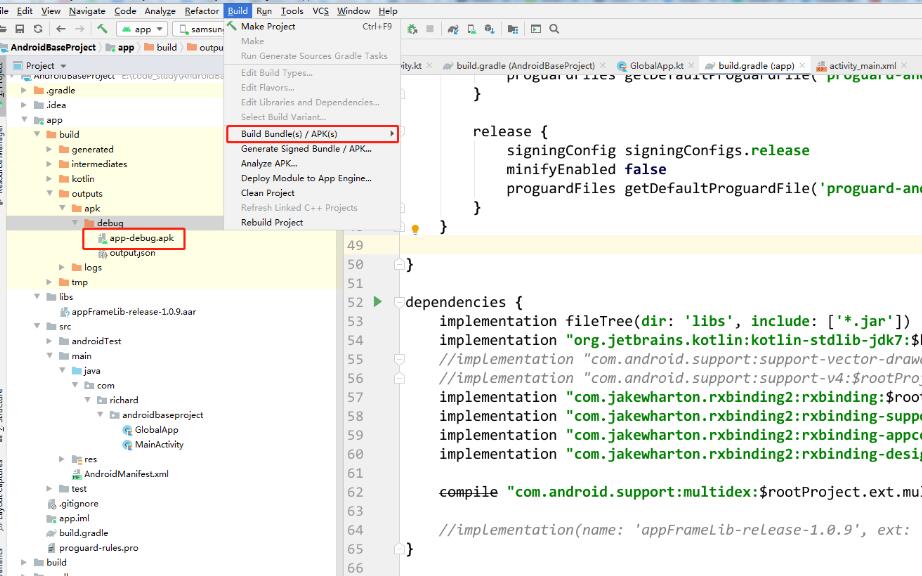
有多种方式可以签名APK文件,以下是其中一种方式:
使用以下命令对APK文件进行签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.jks my-app.apk my-alias
```
此命令将APK文件(my-app.apk)使用先前生成的私钥和数字证书进行签名。
步骤4:验证签名
使用以下命令可以验证APK文件的签名:
```
jarsigner -verify -verbose -certs my-app.apk
```
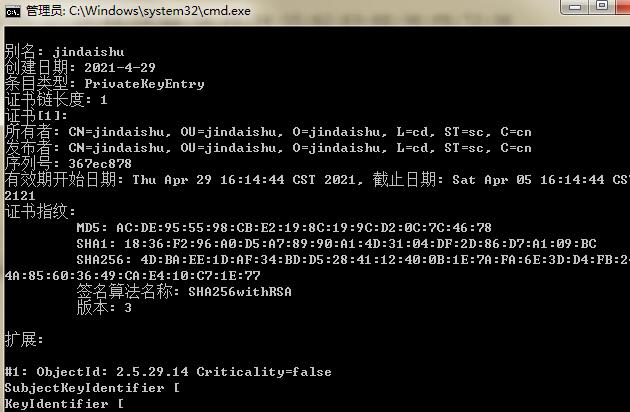
此命令将输出APK文件的详细信息以及签名的相关信息,包括签名算法、签名时间、证书链等等。
通过以上步骤,我们可以成功对Android应用程序进行签名。签名后的APK文件可以被用户安装和部署到设备上,而系统会自动验证签名的完整性和来源的合法性。
需要注意的是,为了确保签名的安全性和可靠性,私钥应妥善保存,并使用安全的方式进行传输和备份。此外,密钥库的密码也应保密,以防止私钥被恶意获取。
总结:
Android软件签名是确保应用程序的身份和完整性的重要步骤。通过生成密钥库、生成私钥和数字证书、签名APK文件以及验证签名,可以有效地保障用户安装和使用安卓应用的安全性。签名后的应用程序可以提供给用户下载和安装,而系统会对签名进行验证,以确保应用程序的安全性和可靠性。