在Android开发中,生成证书是重要的一步,它用于签署应用程序的APK文件,以确保应用的安全性。本文将向您介绍生成Android证书的原理和详细步骤。
一、生成证书的原理
在Android开发中,使用的是密钥库文件(keystore)来生成证书。密钥库是一个安全存储证书、私钥及其相关的数据的文件。生成证书的基本原理如下:
1. 创建密钥库:首先需要创建一个密钥库文件,可以使用Java的keytool工具来实现。密钥库是一个二进制文件,将其中的私钥相关信息进行保密并存储。
2. 生成密钥对:在密钥库中生成密钥对,包括公钥和私钥。公钥用于验证签名的合法性,私钥用于生成签名。
3. 生成证书请求:使用私钥生成证书请求文件,其中包含了公钥等信息。证书请求文件用于向证书颁发机构(CA)申请证书签名。
4. 向CA申请签名:将证书请求文件发送给CA,由CA对申请进行验证并签名。CA会验证证书请求的合法性,然后对申请者身份进行验证,最后使用CA的私钥对证书进行签名。
5. 使用证书:生成的证书包含了公钥、签名等信息,可以被用于签署应用程序的APK文件。在应用程序签名时,使用私钥对APK文件进行签名,然后将签名结果与证书一并打包到APK中。用户在安装应用程序时,系统可以通过证书验证签名的合法性,保证应用的安全性。
二、生成证书的步骤
下面详细介绍生成Android证书的步骤:
1. 安装Java Development Kit(JDK):首先需要安装JDK,并将其配置到系统环境变量中。可以从Oracle官网下载并按照提示进行安装。
2. 打开命令行工具:在Windows上,按下Win + R键,输入cmd并回车;在Mac上,按下Command + Space键,输入Terminal并回车。
3. 创建密钥库:在命令行中输入以下命令:
```
keytool -genkeypair -alias myAlias -keypass myKeyPass -keystore myKeystore.jks -storepass myStorePass -validity 365 -keyalg RSA -keysize 2048
```
解释一下命令的参数:
- -genkeypair:表示生成密钥对
- -alias:表示密钥对的别名
- -keypass:表示私钥的访问密码
- -keystore:表示密钥库文件的路径和名称
- -storepass:表示密钥库的访问密码
- -validity:表示证书的有效期(天数)
- -keyalg:表示使用的密钥算法
- -keysize:表示密钥的长度(位数)
执行完命令后,系统会要求输入一些基本信息,如姓名、组织单位等,这些信息将会被用于生成证书。
4. 生成证书请求文件:在命令行中输入以下命令:
```
keytool -certreq -alias myAlias -keystore myKeystore.jks -file myCertReq.csr
```
解释一下命令的参数:
- -certreq:表示生成证书请求文件
- -alias:表示密钥对的别名
- -keystore:表示密钥库文件的路径和名称
- -file:表示证书请求文件的路径和名称
执行完命令后,系统会生成一个证书请求文件(以.csr为后缀)。
5. 向CA申请签名:将证书请求文件发送给证书颁发机构(如VeriSign、Symantec等)申请签名。不同的CA可能有不同的申请流程,需要按照其官方指南进行操作。一般而言,需要填写一些基本信息和支付相应的费用。
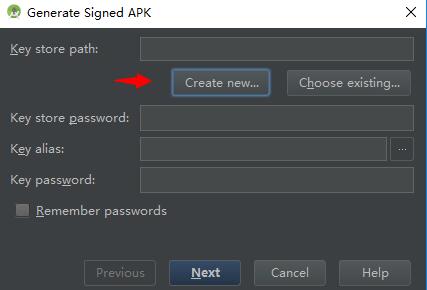
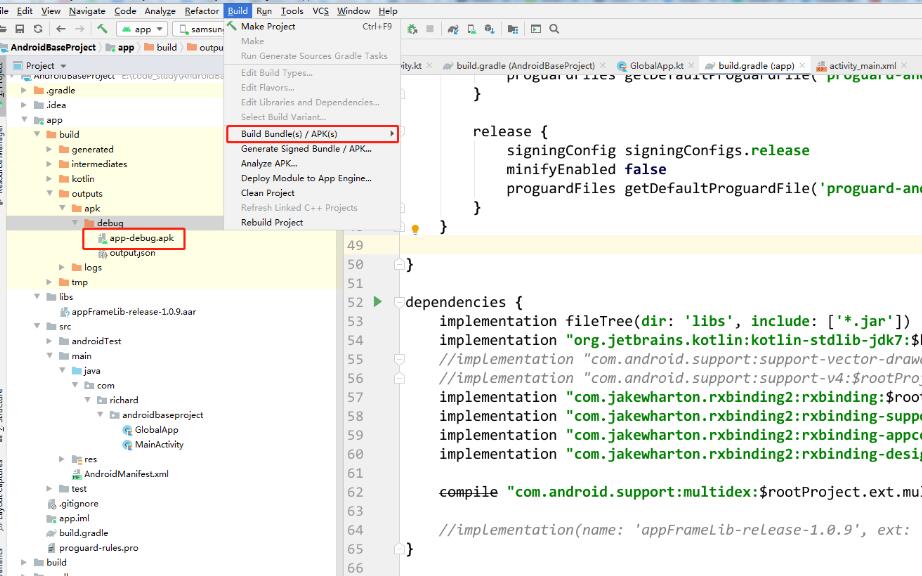
6. 使用证书:得到签名后的证书文件后,可以用于签署应用程序的APK文件。在Android Studio中,可以在“Build”菜单中选择“Generate Signed APK”来生成签名的APK文件。在对话框中选择密钥库文件、密钥的别名和密码,并指定输出的APK文件路径。
完成上述步骤后,你就成功生成了一个可以用于签署应用程序的证书。
通过以上步骤,您可以生成Android证书,并在应用开发中使用该证书进行应用签名,确保应用程序的安全性。需要注意的是,密钥库文件以及相关的密码都要妥善保管,以免泄露。