要了解如何开启Android应用程序的V1、V2和V3签名,首先需要了解签名的基本概念和 Android 签名方案的 evolvement,然后我们可以进一步了解如何在构建和签署应用程序时启用这些签名方案。
1. 签名的基本概念
签名是一种验证应用程序或文件完整性和真实性的方式。在 Android 中,每个应用程序都必须由开发者签署,以确保应用程序未被篡改。签名是使用开发者的密钥对应用程序进行数字签名,生成唯一的签名文件。在用户安装应用程序时,系统会验证应用程序的签名,以确保其来自可信的源,并未被篡改。
2. 签名方案的 evolvement
Android 中的签名方案经历了多个版本的演进,其中包括 V1、V2 和 V3 签名。
- V1 签名是最早引入的签名方案,以 JAR 签名的形式存在,通过将签名文件存储在应用程序的 META-INF 文件夹中。该方案不支持根据时间戳验证应用程序真实性,容易遭受重打包攻击。
- V2 签名是 Android 7.0 引入的一项新功能,它通过将签名信息嵌入 APK 文件中的 APK Signing Block 的方式来提供额外的安全性。V2 签名支持根据时间戳验证应用程序的真实性。
- V3 签名是 Android 9.0 引入的最新签名方案,它在 V2 签名的基础上进一步增强了安全性。V3 签名支持基于内存保护的签名方案,以增加应用程序防止针对签名文件的攻击的能力。
3. 如何开启V1、V2和V3签名
为了开启V1、V2和V3签名,您需要按照以下步骤执行:
步骤1:生成密钥库(Keystore)
首先,您需要生成一个密钥库文件,用于签署您的应用程序。您可以使用如下命令生成密钥库文件:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
```
这将生成一个名为 my-release-key.keystore 的密钥库文件。
步骤2:配置构建类型
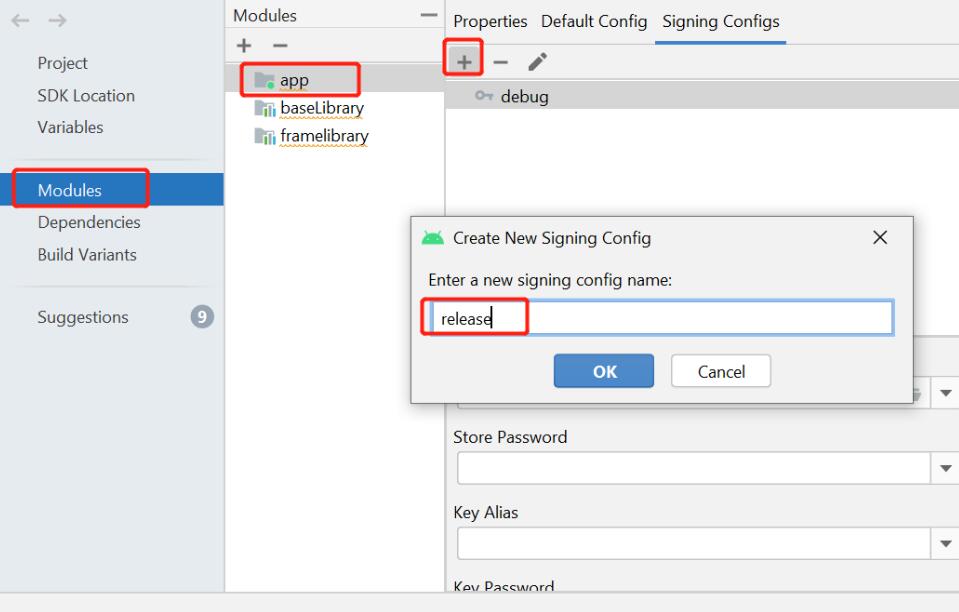
在您的应用程序的 build.gradle 文件中,找到 android -> signingConfigs -> release 部分,并设置 V1、V2 和 V3 签名的开启选项。例如:
```
android {
...
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "yourstorepassword"
keyAlias "yourkeyalias"
keyPassword "yourkeypassword"
enableV1Signing true
enableV2Signing true
enableV3Signing true
}
}
...
}
```
确保将 "yourstorepassword"、"yourkeyalias"和"yourkeypassword" 替换为您在步骤1中生成密钥库时设置的密码和别名。
步骤3:应用签名配置
在同一个 build.gradle 文件中,找到 android -> defaultConfig -> signingConfig 部分,将签名配置设置为 release,如下所示:
```
android {
...
defaultConfig {
...
signingConfig signingConfigs.release
}
...
}
```
步骤4:签署应用程序
在构建和签署应用程序之前,您需要在 Gradle 窗口中选择 "release" 构建变体。然后,通过点击“Build”或运行 “gradle assembleRelease” 命令来构建和签署应用程序。
完成以上步骤后,您的应用程序将使用 V1、V2 和 V3 签名进行签署。
总结:
开启 Android 应用程序的 V1、V2 和 V3 签名需要生成密钥库,配置构建类型,设置签名配置,并使用 Gradle 构建和签署应用程序。这些签名方案的启用将增加应用程序的安全性,防止重打包和签名文件攻击。