免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

android去掉签名

在Android应用开发中,每个应用都必须经过数字签名以确保其来源的可信性。签名是使用开发者的私钥对应用进行加密的过程,然后使用开发者的公钥进行验证。通过签名,用户可以确定应用是否来自特定的开发者,并确保应用在传输和安装过程中没有被篡改。

然而,有时候可能会有一些特殊的需求或者测试需要,需要在不修改源码的情况下去掉应用的签名验证。下面将介绍一种实现方式。

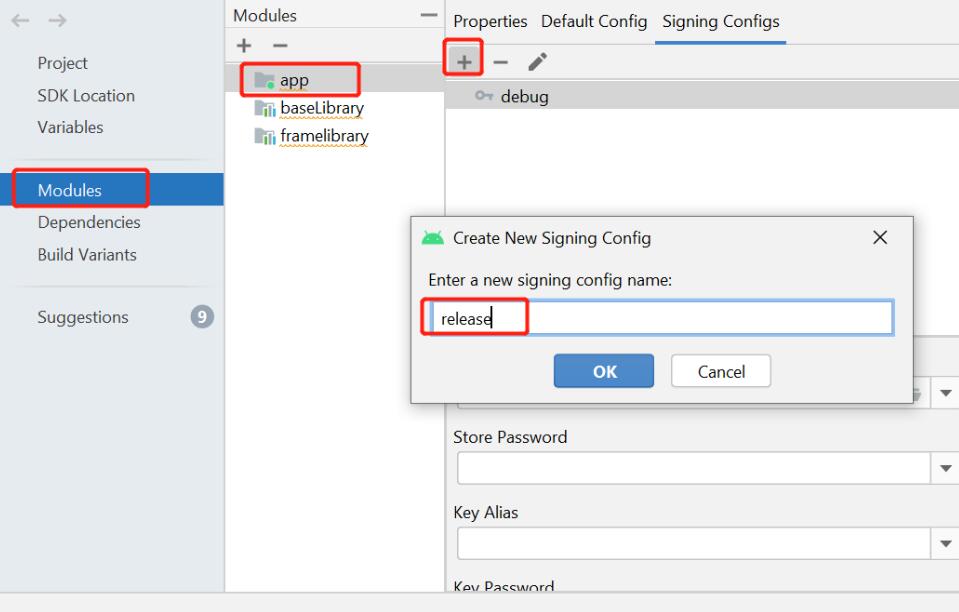
首先,我们需要了解一下Android应用签名的基本流程。当我们使用Android Studio或其他开发工具构建一个应用时,会自动生成一个存储在.keystore文件中的密钥对。该密钥对包含用于签名和验证应用的私钥和公钥。

要去掉应用的签名验证,我们需要绕过验证这一过程。一种可行的方法是在应用的源码中对验证逻辑进行修改。下面是一个简单的示例,仅供参考:

1. 打开应用的源码文件,找到用于签名验证的相关代码。一般来说,这些代码会在应用启动时执行,位于Application类的onCreate()方法中或者其他启动代码的处理逻辑中。

2. 在签名验证的代码块前面添加一个条件判断,使其只有在特定条件下执行。这样可以防止签名验证逻辑被意外破坏,同时也方便我们在需要时启用签名验证。

例如,我们可以在签名验证代码块前添加以下条件判断:

```java

if (!BuildConfig.DEBUG) {

// 签名验证代码块

}

```

上述代码中,BuildConfig.DEBUG是一个编译时生成的常量,如果应用是以debug模式构建的,则该常量的值为true,否则为false。这样,签名验证代码块只会在release版本中执行,而不会在debug版本中执行。

3. 保存修改后的源码文件,并重新构建应用。

通过以上步骤,我们成功绕过了签名验证的过程。需要注意的是,这种方法仅适用于特定的测试或开发环境,并不推荐在正式发布的应用中使用。签名验证是确保应用安全性的重要机制,绕过签名验证会使应用受到潜在的风险。

总结来说,去掉Android应用签名验证的原理是在应用的源码中绕过验证逻辑。通过添加条件判断,我们可以在特定条件下启用或禁用签名验证。但需要注意的是,在正式发布的应用中,签名验证是非常重要的,不应该随意绕过。这种方法只适用于特定的测试和开发需求,切记谨慎使用。

相关知识:
安卓apk签名校验不通过
安卓apk签名校验是指在安卓应用程序打包成apk文件时,为了确保应用的完整性和安全性,在应用签名阶段对应用进行数字签名。apk签名校验不通过意味着应用签名验证过程中出现了问题,可能是签名文件被篡改或存在其他异常情况。下面将详细介绍安卓apk签名校验的原理以
2023-07-17
自己写的apk安装失败签名不一致怎么解决
APK 的安装失败签名不一致通常是由于以下几个原因造成的:1. APK 文件被修改:签名校验是 Android 系统用来保证 APK 文件完整性和来源可信的重要机制。当 APK 文件被篡改或修改后,系统会发现签名不一致而拒绝安装。这是为了防止恶意软件通过篡
2023-07-17
签名不一致apk
签名不一致的 APK 是指与原来签名不同的 APK 文件。当我们尝试使用不同的签名来重新签署原 APK 文件时,会导致签名不一致。签名不一致的 APK 无法直接安装到 Android 设备上,因为系统会使用数字证书来验证 APK 的完整性和来源。以下是关于
2023-07-17
查看apk签名和基本信息
APK签名是指对Android应用程序(APK文件)进行数字签名,以证明应用程序的完整性和真实性。签名使用的是非对称加密算法,其中包含一个私钥和一个公钥。开发者使用私钥对应用程序进行签名,而设备上的Android系统使用公钥来验证应用程序的签名。APK签名
2023-07-17
手机apk怎么签名
手机apk的签名是为了验证apk文件的完整性和来源的一种机制。签名后的apk文件在安装过程中会被系统进行验证,并且可以防止未经授权的文件修改和篡改。APK文件签名涉及到两个关键的元素:数字证书和数字签名。数字证书是由认证机构或第三方机构颁发的一种电子文件,
2023-07-17
kali签名apk
Kali Linux是一款广受欢迎的渗透测试和安全审计工具集,它提供了丰富的功能和工具,方便安全专业人员进行各种安全测试和攻击模拟。在Kali Linux中,我们可以使用一些工具来签名和修改apk文件,以达到绕过应用程序的验证机制或者在应用程序上注入恶意代
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4