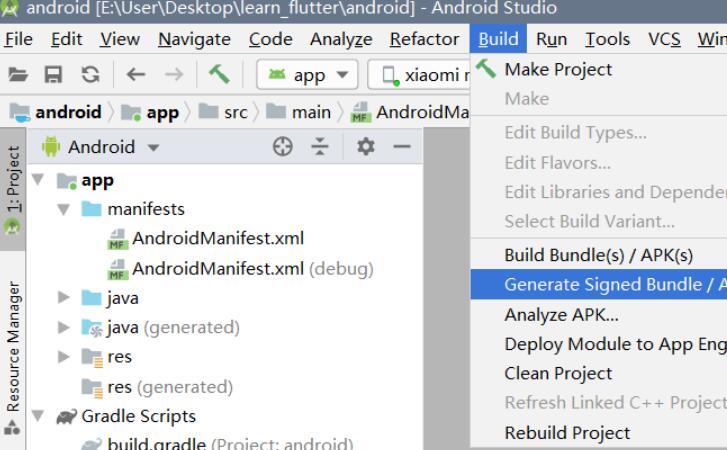
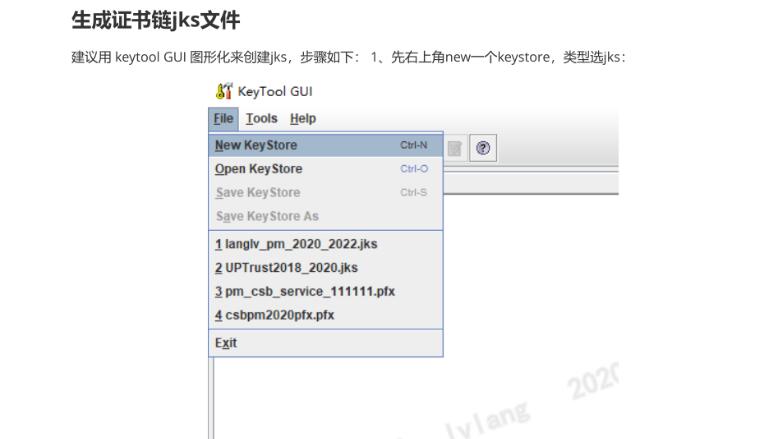
Android应用的签名证书是一种用来验证应用的身份和完整性的机制,它可以确保用户安装的应用来自可信任的开发者,并防止应用被篡改或恶意注入。
Android应用签名证书的安装一般分为两个步骤:生成签名证书、将证书安装到开发环境。
首先我们来介绍生成签名证书的过程。
生成签名证书的方法有很多,我们可以使用Java的keytool工具来生成。以下是详细步骤:
1. 打开终端或命令提示符,定位到Java的安装目录下的`bin`文件夹,例如:`cd /path/to/java/bin`。
2. 使用以下命令生成签名证书:
```
keytool -genkey -alias myandroidkey -keyalg RSA -keystore myandroid.keystore -keysize 2048 -validity 7300
```
这个命令会生成一个名为`myandroid.keystore`的签名证书文件,其中`-alias`参数指定别名,`-keyalg`参数指定密钥算法,`-keysize`参数指定密钥长度,`-validity`参数指定证书的有效期,单位为天。
3. 运行命令后会提示一些信息,例如:姓名、单位、城市等。根据提示依次输入相应的信息即可,最后要求输入密钥库密码,这个密码需妥善保管,用于后续对应用进行签名。
4. 等待命令执行完毕,生成的签名证书文件就保存在当前目录下。
接下来是将签名证书安装到开发环境的步骤。
1. 将生成的签名证书文件复制到你希望存放证书的位置,例如:`/path/to/keystore/myandroid.keystore`。
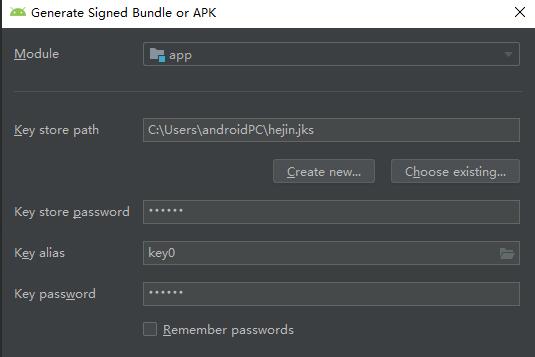
2. 打开Android开发环境中的`gradle.properties`文件。
3. 在`gradle.properties`文件中添加以下内容:
```
android.signingConfigs.release.storeFile=/path/to/keystore/myandroid.keystore
android.signingConfigs.release.keyAlias=myandroidkey
android.signingConfigs.release.storePassword=your_keystore_password
android.signingConfigs.release.keyPassword=your_key_password
```
其中`/path/to/keystore/myandroid.keystore`改成实际的证书文件路径,`your_keystore_password`和`your_key_password`分别改成你设置的密钥库密码和密钥密码。
4. 在项目的`build.gradle`文件中,将签名证书配置应用到相关的构建类型(一般为`release`,用于发布应用):
```
android {
signingConfigs {
release {
//将签名证书配置应用到release构建类型
//签名证书别名和密码会从gradle.properties文件中读取
storeFile file(android.signingConfigs.release.storeFile)
storePassword android.signingConfigs.release.storePassword
keyAlias android.signingConfigs.release.keyAlias
keyPassword android.signingConfigs.release.keyPassword
}
}
buildTypes {
release {
//其他release构建类型的配置...
signingConfig signingConfigs.release
}
}
}
```
这样,当你选择`release`构建类型进行应用构建时,就会使用指定的签名证书进行签名。
总结:生成签名证书的过程其实就是使用keytool工具创建一个证书文件,然后将这个证书文件配置到Android开发环境中,从而应用构建时可以使用该证书进行签名。签名证书的安装过程相对简单,只需要按照一定的配置进行即可。签名证书的使用可以提供应用完整性和身份验证的保障,是Android开发中不可或缺的一部分。