Android应用的签名是保证应用的身份和完整性的重要步骤。打包(Android Application Package,简称APK)时对应用进行签名,能够防止未经授权的修改,确保应用的可信度。本文将详细介绍Android签名的原理和步骤。
1. 签名原理
Android应用签名采用的是非对称加密算法,即公钥加密和私钥解密。应用签名过程中,开发者使用私钥对应用程序进行签名,生成签名文件。当用户下载应用时,系统使用相应的公钥验证应用的签名文件,以确保应用的完整性。
签名过程主要包括以下几个步骤:
- 生成密钥对:通过Java的keytool工具生成一个密钥对,包括一个私钥和一个公钥。
- 使用私钥进行签名:开发者使用私钥对应用进行签名,并生成签名文件。
- 使用公钥验证签名:用户下载应用后,系统使用公钥验证签名文件的完整性。如果签名验证通过,则证明应用没有被篡改。
2. 打包签名步骤
下面将详细介绍在Android Studio中如何进行应用的打包签名。
步骤1:生成密钥对
打开终端,执行以下命令生成密钥对。
```
keytool -genkeypair -v -keystore my-key.jks -storetype JKS -keyalg RSA -keysize 2048 -validity 10000 -alias my-alias
```
参数含义:
- -genkeypair:生成密钥对。
- -v:显示详细输出。
- -keystore:指定密钥库的名称和位置。
- -storetype:指定密钥库类型,一般为JKS。
- -keyalg:指定密钥算法,一般为RSA。
- -keysize:指定密钥长度,一般为2048。
- -validity:指定密钥的有效期。
- -alias:指定密钥的别名。
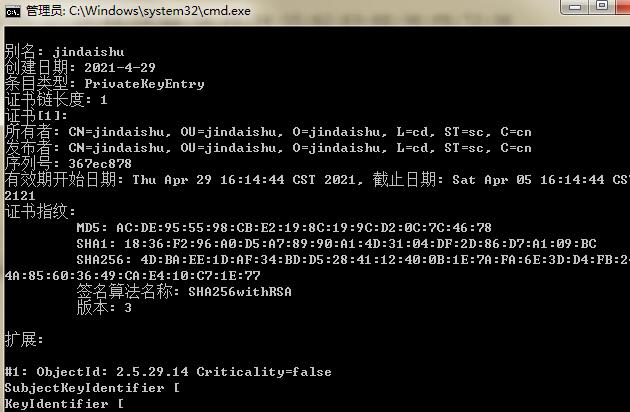
执行命令后,根据提示输入相应信息,如密钥库的密码、名字和单位等。密钥库文件my-key.jks将被生成。
步骤2:配置gradle文件
在app模块的build.gradle文件中添加签名配置。示例:
```
android {
signingConfigs {
release {
storeFile file("my-key.jks")
storePassword "密钥库密码"
keyAlias "别名"
keyPassword "密钥密码"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
}
```
将storeFile、storePassword、keyAlias和keyPassword替换为对应的密钥信息。
步骤3:打包签名
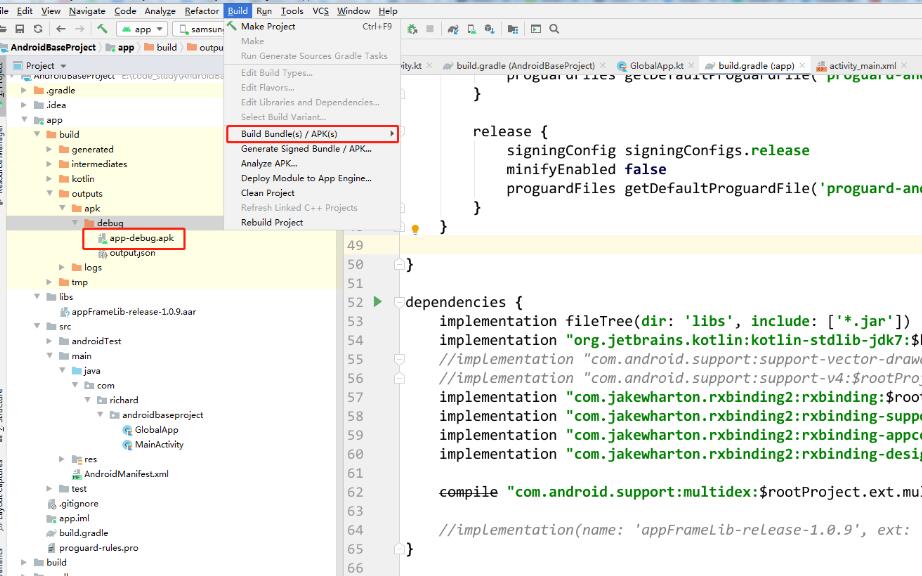
在Android Studio的工具栏中,选择Build -> Generate Signed Bundle/APK。选择APK并点击Next。
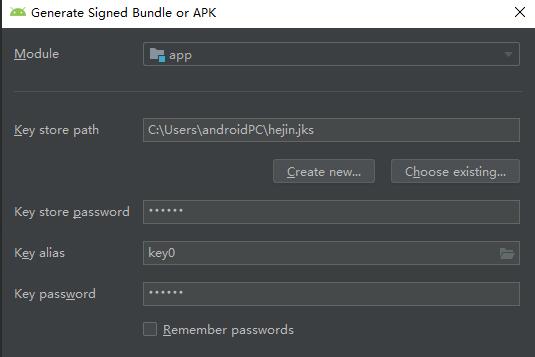
在选择密钥库文件页面,点击右侧的"..."按钮选择刚才生成的my-key.jks文件,并填写相应密码。
点击Next,填写密钥别名和密码,点击Next再次确认。
选择Release Build类型,点击Finish,即可生成带签名的APK文件。
3. 验证签名
可以使用以下命令验证APK文件的签名:
```
jarsigner -verify -verbose -certs my_application.apk
```
其中my_application.apk为要验证的APK文件名。
该命令会输出APK的签名信息,包括签名者和签名算法等。同时会验证APK的完整性。
总结
通过生成密钥对和使用私钥签名的方式,可以保证Android应用的完整性和可信度。开发者可以按照上述步骤,在Android Studio中进行应用的打包签名。在发布应用之前进行签名验证,能够避免未经授权的修改。