免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

android签名验证密钥

Android应用签名验证是 Android 系统用来确保应用的完整性和防止应用被篡改的重要机制。当一个应用被签名后,Android 系统会使用该签名来验证应用的来源和完整性。

Android 系统采用了一种基于数字证书的签名验证方式,这意味着每个应用都需要使用一个密钥对进行签名,包括一个私钥和一个公钥。私钥用于生成应用的数字签名,而公钥则可以用于对应用进行验证。

应用签名验证的过程可以分为以下几个步骤:

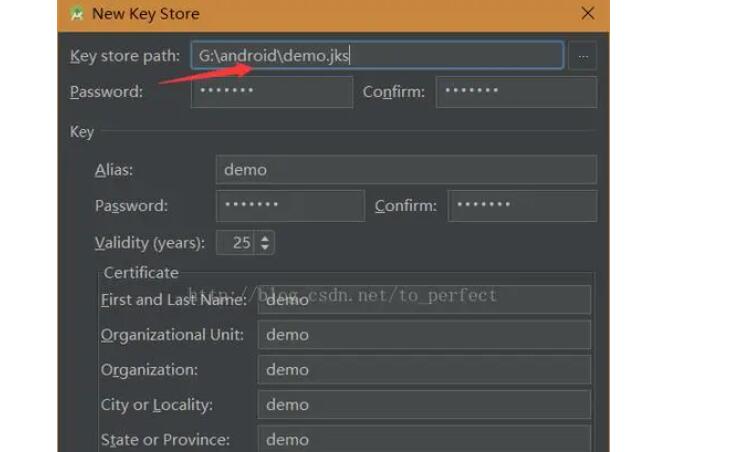
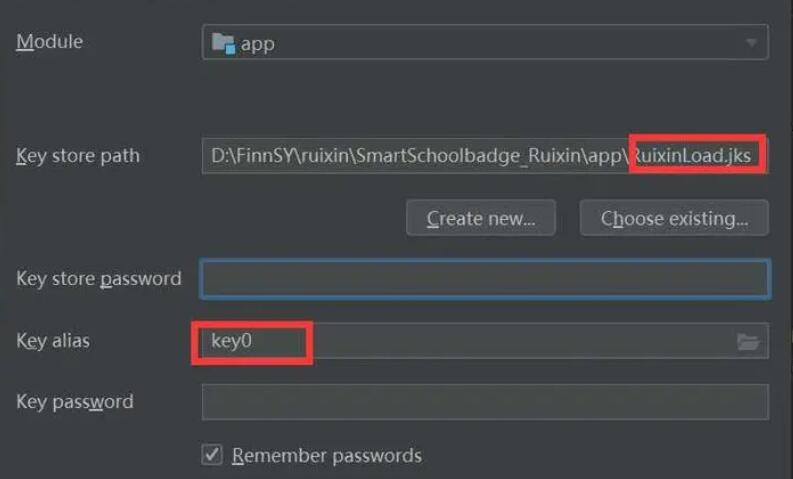
1. 创建密钥对:在签名一个应用之前,首先需要创建一个密钥对。可以使用 JDK 自带的 "keytool" 工具来生成密钥库文件(.keystore),并从中提取私钥和公钥。

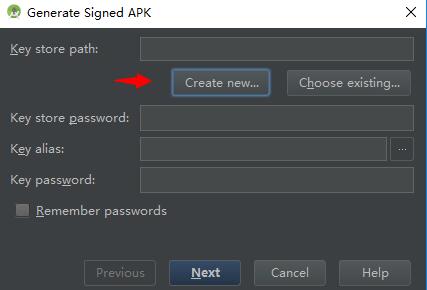
2. 使用私钥签名应用:使用私钥对应用进行签名。在 Android Studio 中,可以通过在 Gradle 配置文件中指定签名密钥来实现自动签名。签名过程将应用文件(APK)的哈希摘要与私钥进行加密,生成一个数字签名文件。

3. 应用安装:将签名后的应用安装到设备上。在安装过程中,Android 系统会验证应用的数字签名。

4. 数字签名验证:在验证应用签名时,Android 系统会使用应用中的公钥来解密数字签名文件,并计算应用文件的哈希摘要。然后,系统会使用与应用签名使用的私钥相对应的公钥,对比计算得到的哈希摘要与应用文件的实际哈希摘要。如果两者相等,说明应用的签名是有效的;否则,说明应用可能已被篡改。

需要注意的是,应用的签名验证并不意味着应用一定是可信的,它只能证明应用没有被篡改。具体的权限和安全性还需要用户自行判断。

在开发过程中,如果想要验证应用的签名是否有效,可以使用命令行工具 "jarsigner",示例如下:

```

jarsigner -verify -verbose -certs MyApp.apk

```

上述命令会输出详细的签名验证信息,包括签名者信息、证书链和签名日期等。

总结来说,Android 应用签名验证是一种保证应用完整性和来源可信的重要机制。通过使用密钥对对应用进行签名和验证,可以有效防止应用被篡改和恶意传播。在开发和发布应用时,建议使用正确的签名方式来保证应用的安全性。

相关知识:
ios超级签名全解析
iOS超级签名是指利用iOS系统的漏洞,通过修改签名机制,使得在未越狱的情况下可以自由安装第三方应用程序。iOS系统中,每个应用都必须经过苹果的官方签名才能够安装和运行在设备上。这个签名是由苹果授权的开发者使用其证书(Certificate)对应用进行签名
2023-07-18
对安卓签名
安卓签名是Android应用程序开发中非常重要的一个环节。它用于确保应用程序的完整性和安全性,让用户能够识别和信任应用程序的来源。本文将详细介绍安卓签名的原理及其实现方法。1. 安卓签名的原理安卓签名使用的是非对称加密算法。它的原理如下:首先,开发者生成一
2023-07-17
安卓的签名介绍
安卓的签名是指在开发和发布安卓应用程序时使用的一种加密机制,主要用于保证应用程序的安全性和完整性。通过对应用程序进行数字签名,可以确保应用程序的来源可信,并防止应用程序被篡改或恶意攻击。在安卓系统中,应用程序是以APK(Android Package)形式
2023-07-17
android自签名证书
Android自签名证书是Android应用开发中常用的一种证书类型。它允许开发者创建自己的数字证书,用于对应用进行数字签名,保证应用的完整性和真实性。本文将介绍Android自签名证书的原理和详细步骤。首先,了解一下数字证书的基本概念。数字证书由证书颁发
2023-07-17
apk签名生成
APK签名是Android应用程序打包格式的一部分,它用于验证应用程序的身份和完整性。在Android生态系统中,签名被用作应用的数字身份证明,以确保应用程序的安全性,并防止应用程序被篡改或恶意注入。APK签名的生成过程包括以下步骤:1. 生成密钥库(Ke
2023-07-17
apk 加固签名
APK加固是一种常见的安全措施,用于保护Android应用程序免受恶意攻击和反编译。它主要通过对APK文件进行加密和修改来增强应用程序的安全性。在APK加固过程中,签名是一个非常重要的步骤,本文将详细介绍APK加固签名的原理和步骤。在理解APK加固签名之前
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4