Android应用签名验证是一种保证应用安全性的机制,它可以确保应用来源的可靠性并防止被恶意篡改。本文将详细介绍Android签名验证的原理及实现方法。
1. 签名验证原理
Android应用签名验证基于数字签名算法,它的原理可以归纳为以下几个步骤:
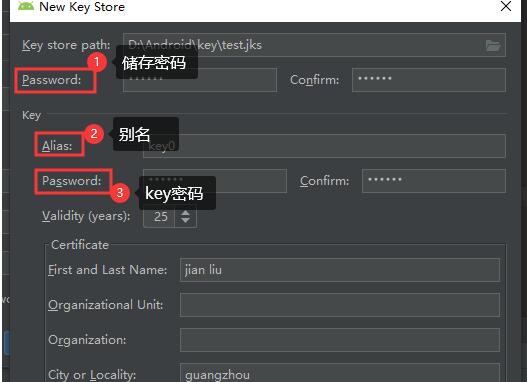
1.1 生成密钥对
在应用开发过程中,开发者需要生成一对公钥和私钥。私钥用于应用签名,而公钥将被内置在应用中的证书中。
1.2 对应用进行签名
开发者使用私钥对应用进行签名,生成签名文件(.apk)。签名文件中包含了应用的所有信息和签名密钥,开发者应妥善保管私钥,以免泄漏。
1.3 生成证书
开发者将签名文件上传至数字证书颁发机构(CA)或者使用自签名的方式生成应用证书。数字证书是对应用签名的公钥、开发者信息的包装,并由数字证书颁发机构进行签名。
1.4 在应用中添加证书
开发者将生成的证书嵌入到应用中,应用在运行时可以通过证书验证应用的签名是否合法,保证应用来源可靠。
2. 实现签名验证
在Android的安全机制中,签名验证是通过PackageManager类中的getPackageInfo()方法实现的。具体步骤如下:
2.1 获取应用包信息
使用PackageManager类的getPackageInfo()方法,传入应用包名和标志位(GET_SIGNATURES),即可获取应用的包信息。
2.2 获取签名信息
将上一步获取到的应用包信息中的签名信息(Signature)提取出来。
2.3 验证签名
通过PackageManager类的checkSignatures()方法,传入应用的包名和已知的签名信息,即可验证应用的签名是否与预期一致。
3. 代码示例
下面是一个简单的示例代码,展示了如何实现Android签名验证:
```java
// 获取应用的签名信息
PackageInfo packageInfo = getPackageManager().getPackageInfo(getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
// 获取已知的签名信息
String knownSignature = "xxxxx";
try {
// 生成签名证书
MessageDigest md = MessageDigest.getInstance("SHA");
md.update(signatures[0].toByteArray());
byte[] hash = md.digest();
// 将已知签名信息与生成的签名证书进行比对
if (knownSignature.equals(bytesToHexString(hash))) {
// 签名一致,应用合法
Log.d("Signature", "Signature valid");
} else {
// 签名不一致,应用可能被篡改
Log.d("Signature", "Signature invalid");
}
} catch (NoSuchAlgorithmException e) {
e.printStackTrace();
}
// 将byte数组转换为十六进制字符串
private static String bytesToHexString(byte[] bytes) {
StringBuilder stringBuilder = new StringBuilder();
for (byte b : bytes) {
String hex = Integer.toHexString(0xFF & b);
if (hex.length() == 1) {
stringBuilder.append('0');
}
stringBuilder.append(hex);
}
return stringBuilder.toString();
}
```
以上代码中,knownSignature代表已知的签名信息,可以根据需要进行设置。通过SHA算法对应用的签名信息进行摘要,然后与已知签名信息进行比对,从而判断应用的签名是否合法。
总结:
本文详细介绍了Android应用签名验证的原理及实现方法。签名验证通过对应用进行数字签名,并在运行时验证签名是否合法,保证应用来源的可靠性。通过实现签名验证,可以有效防止应用被恶意篡改,提高应用的安全性。