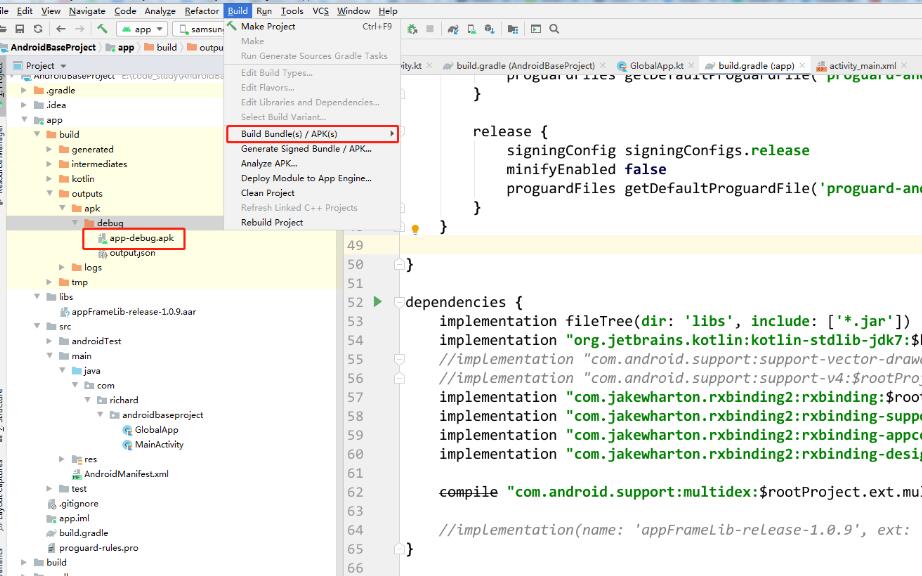
Android签名文件是用来将应用程序认证为可以在Android系统上安装和运行的文件。每个Android应用程序都需要一个唯一的签名文件,以便在发布和分发时进行验证和身份验证。签名文件通常包含一个私钥和一个公钥,用于验证应用程序的完整性和来源。
签名文件的丢失可能会导致应用程序无法被安装或被系统认为是不受信任的。因此,如果你在开发或发布过程中丢失了签名文件,以下是一些可能的解决方法和建议。
1. 检查版本管理系统:如果你使用版本管理系统(如Git),可以查看你的代码库中是否存在之前的版本包含签名文件。
2. 寻求开发团队或开发者的帮助:如果你是在团队项目中工作,询问其他开发人员是否有备份签名文件。
3. 与发布平台联系:如果你的应用程序已经在应用商店或其他发布平台上上架,可以联系平台的支持团队,看是否能够获得之前的签名文件。
4. 生成新的签名文件:如果以上方法均不可行,你将需要生成一个新的签名文件。请注意,生成新的签名文件将使之前使用旧签名文件签名的应用程序无法用于更新。这意味着你需要创建一个新的应用程序,而不是更新之前的应用程序。
以下是生成新签名文件的步骤:
步骤1:生成私钥
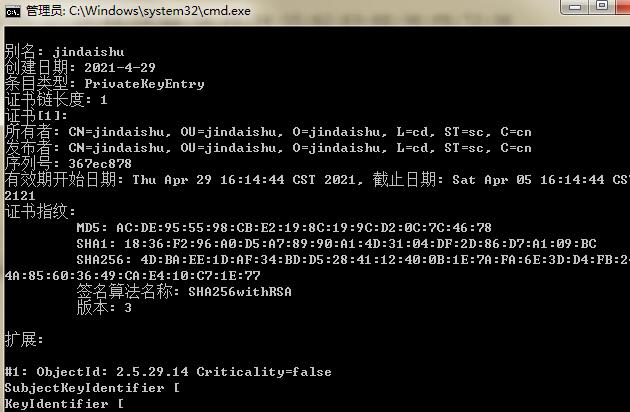
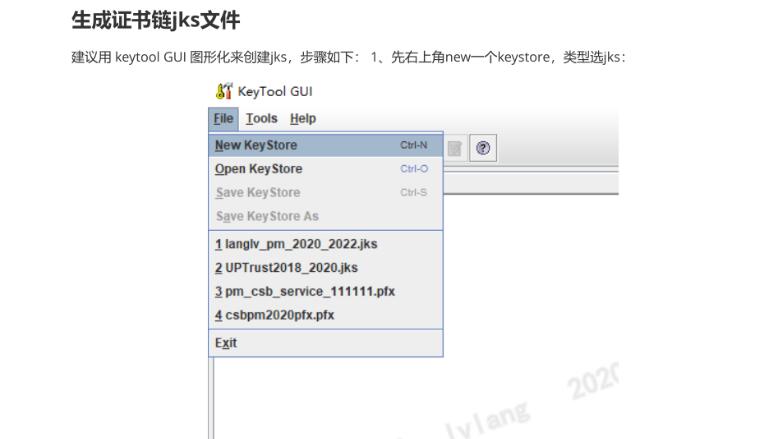
要生成新的签名文件,首先需要生成一个新的私钥。你可以使用Java的keytool工具来执行此操作。在命令行窗口中运行以下命令:
```shell
keytool -genkey -v -keystore 密钥库名称.keystore -alias 别名 -keyalg RSA -keysize 2048 -validity 10000
```
其中,"密钥库名称.keystore"是新密钥库的名称,"别名"是密钥库的别名,"2048"是密钥大小(可以根据需要更改),"10000"是密钥的有效期(以天为单位)。
步骤2:备份密钥库
生成新的私钥后,确保将密钥库文件妥善保存。最好在多个安全的位置进行备份,以防文件丢失。
步骤3:使用新的签名文件
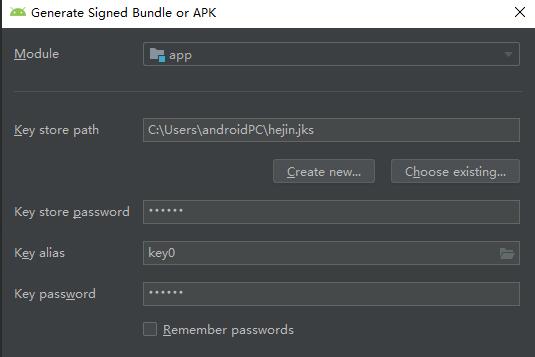
要在Android应用程序中使用新的签名文件,需要将其配置到项目中。在项目的build.gradle文件中,找到android节点并添加以下代码:
```groovy
signingConfigs {
release {
storeFile file('密钥库名称.keystore')
storePassword "密钥库密码"
keyAlias "别名"
keyPassword "私钥密码"
}
}
```
然后,在buildTypes节点中的release节点下,添加以下代码:
```groovy
signingConfig signingConfigs.release
```
替换"密钥库名称.keystore"、"密钥库密码"、"别名"和"私钥密码"为你的实际值。
步骤4:生成新的应用程序包
现在,你可以使用新的签名文件生成一个新的应用程序包。在命令行窗口中运行以下命令:
```shell
./gradlew assembleRelease
```
这将生成一个新的应用程序包,其中包含使用新签名文件签名的应用程序。
请注意,在使用新签名文件之前,你需要在Android设备上允许从未知来源安装应用程序。在设备的设置中,转到安全选项并启用“未知来源”的选项。
总结:
Android签名文件是用来验证应用程序的完整性和来源的重要组成部分。如果签名文件丢失,你将需要生成一个新的签名文件,并重新生成应用程序包。请确保密钥库和签名文件的安全备份,在生成新的签名文件后更新项目配置。