Android签名是用于验证应用程序的身份和完整性的重要机制。每个发布到Google Play商店的应用程序都需要使用数字签名进行签名。应用程序的签名是由开发者的私钥进行创建的,并且在发布到Google Play商店之前,需要通过Google Play签名方案进行验证。
Android签名的主要目的是确保应用程序没有被篡改或被恶意软件替代。签名的过程包括以下几个步骤:
1. 生成密钥对:开发者需要生成公钥和私钥,其中私钥应该保持机密。可以使用Java的keytool工具来生成密钥对,或使用Android Studio中的签名工具。
2. 为应用程序签名:使用私钥对应用程序进行签名。可以使用Java的jarsigner工具,或使用Android Studio中的签名工具。
3. 将签名后的应用程序发布到Google Play商店:在发布过程中,Google Play会对应用程序进行签名验证。这个过程会验证应用程序的签名是否与开发者账户关联的签名相匹配。
现在我们来详细介绍如何进行Android应用程序的签名更新。
1. 首先,确保你拥有之前用于签名的私钥。如果你丢失了私钥,那么你将无法进行签名更新。私钥是用来证明你是应用程序的合法发布者的重要凭证。
2. 在Android Studio中打开你的应用程序项目。
3. 打开项目的"build.gradle"文件,然后找到"android"标签下的"signingConfigs"部分。
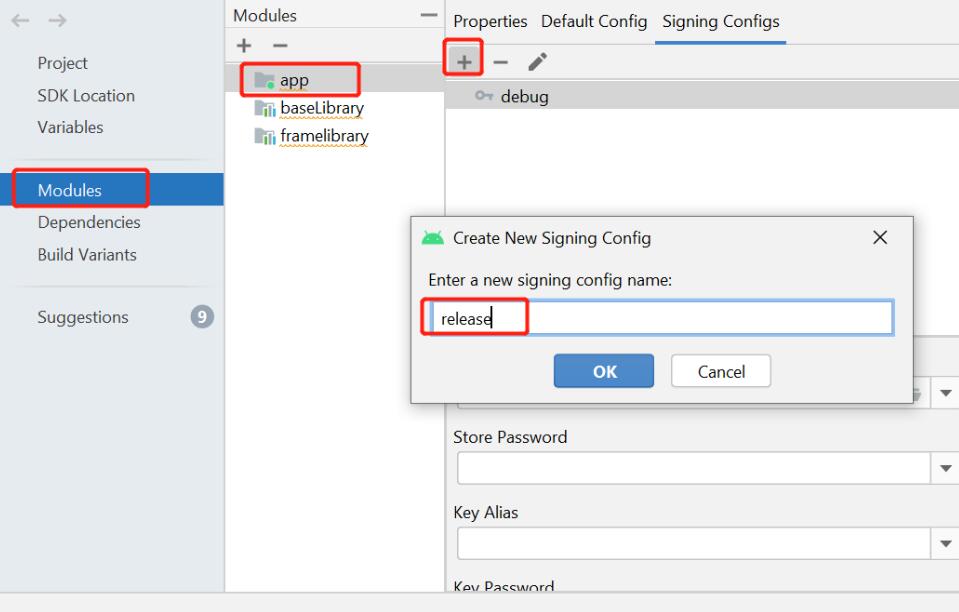
4. 在"signingConfigs"部分,你可以添加一个新的签名配置,或者修改现有的签名配置。添加一个新的签名配置可以让你同时维护多个签名,例如在开发、测试和正式发布环境中使用不同的签名。
```groovy
signingConfigs {
release {
storeFile file("/path/to/your/keystore")
storePassword "keystore_password"
keyAlias "key_alias"
keyPassword "key_password"
}
}
```
上面的示例代码中,你需要将"/path/to/your/keystore"替换为你的keystore文件路径,"keystore_password"替换为你的keystore密码,"key_alias"替换为你的key别名,"key_password"替换为你的key密码。
5. 在项目的"build.gradle"文件中,找到你要更新签名的构建类型(例如release),然后将签名配置应用到该构建类型的"signingConfig"属性上。
```groovy
android {
...
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
}
```
6. 保存并关闭"build.gradle"文件。
7. 在Android Studio中,选择"Build"菜单,然后选择"Generate Signed Bundle / APK"。
8. 在弹出窗口中,选择"APK"(应用程序包),然后点击"Next"。
9. 在下一个窗口中,选择你之前创建或修改的签名配置。
10. 点击"Finish"后,Android Studio会为你的应用程序生成一个已签名的APK文件。
11. 到Google开发者控制台上,找到你的应用程序,然后上传新签名的APK文件。Google Play会自动验证你的应用程序的签名。
请注意,如果你更新了密钥库(keystore),那么你需要更新你的应用程序的版本号,并使用新的密钥库进行签名。否则,Google Play将无法识别该应用程序为同一应用程序的更新版本。
希望这篇文章能够帮助你了解Android签名的更新过程。签名的重要性不可忽视,确保谨慎操作并妥善保管你的私钥,以免对应用程序的发布和更新造成困扰。