免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

android签名的总结

Android签名是Android应用开发过程中非常重要的一环,用于验证应用的身份和完整性。本文将对Android签名的原理进行详细介绍。

Android签名是通过使用密钥对应用进行数字签名,以确保应用的真实性和完整性。签名分为两个步骤:生成密钥对和使用私钥对应用进行签名。

首先,我们需要生成密钥对。密钥对包括一个私钥和一个公钥。私钥用于对应用进行签名,而公钥用于验证应用的签名。一般来说,我们可以使用Java的keytool工具来生成密钥对。以下是一个示例命令:

keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000

上述命令将生成一个RSA算法的2048位密钥对,并将别名设置为“mykey”,有效期为10000天。

生成密钥对后,我们可以使用私钥对应用进行签名。签名的过程主要是将应用的内容进行哈希计算,然后使用私钥对哈希值进行加密生成签名。Android应用使用的签名文件通常是以“.jks”或“.keystore”为后缀的文件。

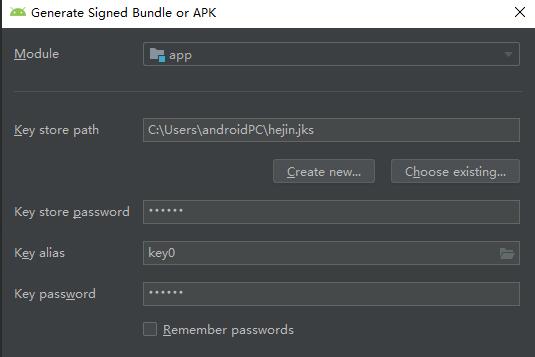
使用Android Studio进行签名时,可以在项目的“Build”菜单下选择“Generate Signed Bundle/APK”,然后按照向导的步骤填写相关信息。

在生成签名文件后,我们可以将该文件用于发布应用或更新应用。在应用安装时,Android系统将使用签名文件中的公钥来验证应用的签名。如果应用的签名与公钥匹配,则说明应用来自于相同的发布者,并且应用在传输过程中没有被篡改。

需要注意的是,签名文件中的私钥是非常敏感的信息,为了保护私钥的安全性,在进行签名时应妥善保管签名文件,并定期更换密钥对。如果私钥泄露,恶意攻击者可以使用私钥对应用进行篡改,并使用伪造的应用进行恶意行为。

总结起来,Android签名用于验证应用的真实性和完整性。通过生成密钥对并使用私钥对应用进行签名,可以确保应用的身份不被伪造,并且应用在传输过程中不被篡改。开发者在进行签名时应妥善保护私钥的安全性,以免私钥泄露导致应用被篡改。

相关知识:
证书导出为p12
证书导出为P12格式是在互联网安全领域中经常使用的一项操作,它将证书的私钥和公钥以及其他相关信息捆绑在一起,形成一个便于传输和存储的文件。为了更好地理解P12格式的导出过程,让我们先了解一下证书的基本概念和结构。证书是用于对信息进行加密和验证的一种数字文件
2023-07-18
安卓超级签名
安卓超级签名是一种应用程序的签名方式,它允许开发人员使用自定义密钥签名应用程序,而不需要使用Google Play开发者控制台生成的默认密钥。超级签名是一种常见的反编译和篡改应用程序的防护策略,有效地保护了应用程序的安全。超级签名的原理是使用开发人员自己创
2023-07-17
安卓使用v1方法签名
在安卓应用开发中,应用签名是一项非常重要的过程。它确保应用程序是由可信的开发者创建,并且在分发和安装过程中没有被篡改。v1签名是一种基本的应用签名方法,下面我将为你详细介绍v1签名的原理及其使用方法。1. 签名原理:v1签名是基于Java的JAR签名机制实
2023-07-17
使用jks给apk签名
为了保护APK文件的完整性和安全性,我们可以使用Java KeyStore(JKS)为APK文件进行签名。APK签名是通过使用私钥对文件进行加密来验证文件的真实性和完整性。在本文中,我们将详细介绍如何使用JKS给APK签名,并解释一些相关的背景知识。首先,
2023-07-17
mt怎么给apk签名
给apk签名是为了验证apk的来源和完整性,并确保在安装和更新时不会被篡改。签名还用于在应用商店中验证开发者的身份。在Android中,我们可以使用Java的keytool和Android SDK的apksigner来签名apk文件。以下是使用Androi
2023-07-17
android证书管理原理
Android证书管理是在Android系统中用于管理和使用数字证书的一种机制。数字证书是一种用于验证和证明数字身份的安全工具,常用于安全通信、身份验证和数据加密等场景。Android证书管理的原理可以分为以下几个方面:1. 证书存储:Android系统采
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4