Android应用签名是一种重要的安全措施,用于验证应用的身份和完整性。在发布或分发应用之前,必须对应用进行签名,以确保用户下载到的应用是经过认证的、未被篡改的。
在Android开发中,应用签名是使用Java密钥库(Java Key Store,JKS)来生成数字证书。下面将详细介绍Android签名的原理和步骤。
首先,我们需要生成一个密钥库文件(.jks),用于存储我们的密钥对。可以使用Java的keytool工具来生成密钥库,命令如下:
```
keytool -genkeypair -v -keystore my-release-key.jks -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
```
上述命令会生成一个名为my-release-key.jks的密钥库文件。接下来,我们需要创建一个应用签名密钥,用于对应用进行签名。可以使用如下命令获取应用签名密钥:
```
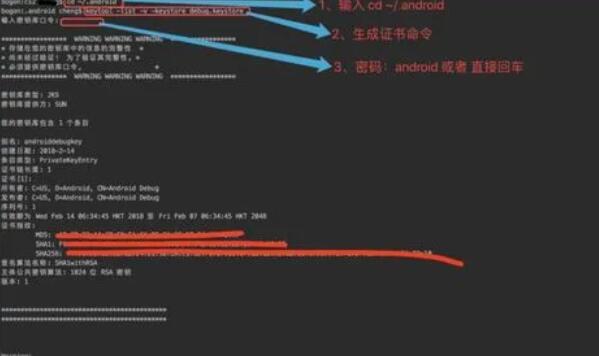
keytool -list -v -keystore my-release-key.jks -alias my-key-alias -storepass your-keystore-password -keypass your-key-password
```
其中,your-keystore-password是你设置的密钥库密码,your-key-password是你设置的密钥密码。执行上述命令后,你将获得应用的签名信息,包括SHA1指纹和MD5指纹等。
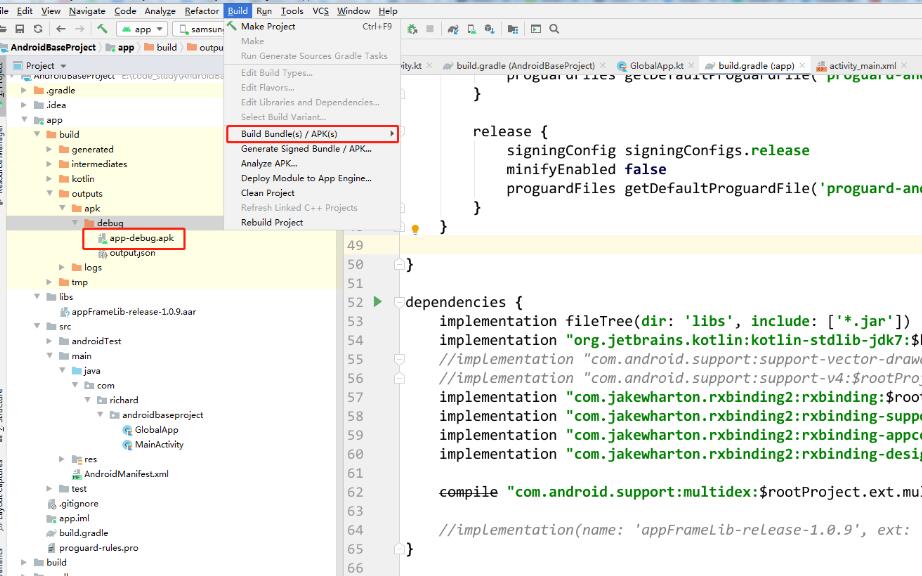
下一步是使用应用签名密钥对应用进行签名。可以使用Android Studio自带的gradle插件完成签名过程。在项目的build.gradle文件中,添加如下配置:
```groovy
android {
...
signingConfigs {
release {
storeFile file("my-release-key.jks")
storePassword "your-keystore-password"
keyAlias "my-key-alias"
keyPassword "your-key-password"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
上述配置中,我们指定了签名所需的密钥库文件、密钥库密码、密钥别名和密钥密码。完成配置后,可以使用命令`./gradlew assembleRelease`来构建经过签名的应用。
签名过程完成后,我们可以使用如下命令验证应用签名:
```
jarsigner -verify -verbose -certs my_application.apk
```
上述命令将输出应用的签名信息和证书链。
Android应用签名可以保证应用在分发过程中的完整性和真实性。如果应用的签名无效或者与原始签名不一致,Android系统将拒绝安装或运行该应用。因此,在发布应用之前,请务必仔细进行签名验证。
通过本文的介绍,我希望你对Android应用签名有了更深入的了解和理解。签名是保证应用安全性的重要环节,开发者应该始终保持高度警惕,确保应用的签名安全和完整性。