Android应用签名是在应用发布之前对应用进行的一种重要的安全措施。它可以确保应用的完整性和可靠性,防止应用被篡改或者恶意替换。Android系统使用了两种不同的签名方式:Debug签名和Release签名。下面我将为你详细介绍这两种签名方式的原理和步骤。
1. Debug签名:
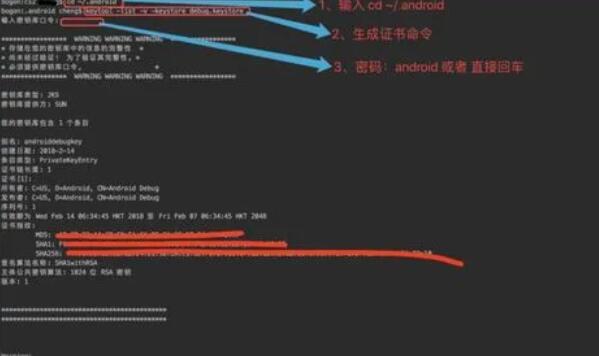
Debug签名是为了在开发阶段方便测试和调试应用而使用的签名方式。它的原理是通过使用Android Debug Bridge(ADB)工具生成一对密钥(公钥和私钥),并将私钥存储在本地计算机上。当使用Android开发工具(如Android Studio)编译并安装应用时,应用会使用这对密钥进行签名。
生成Debug签名的步骤如下:
1) 打开Android开发工具(如Android Studio)
2) 在项目的根目录下找到gradle.properties文件,并在其中添加以下内容:
android.signingConfigs.debug.storeType=
android.signingConfigs.debug.keyAlias=
android.signingConfigs.debug.storePassword=
android.signingConfigs.debug.keyPassword=
3) 运行gradle命令,执行任务assembleDebug或者直接点击"Run"按钮,编译并安装应用。应用会自动使用生成的Debug签名进行签名。
Debug签名的特点是每次编译都会生成新的签名密钥,因此在不同的开发环境和计算机上编译的应用之间是互不信任的。在应用发布到正式环境之前,需要使用Release签名方式对应用进行签名。
2. Release签名:
Release签名是为了发布到应用商店或分发给用户使用的签名方式。它的原理是使用开发者自己的密钥对应用进行签名,以确保应用的唯一性和完整性。
生成Release签名的步骤如下:
1) 生成密钥库文件(KeyStore):使用Java的keytool工具生成一个密钥库文件,包含了签名密钥对和相关信息。命令示例:
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
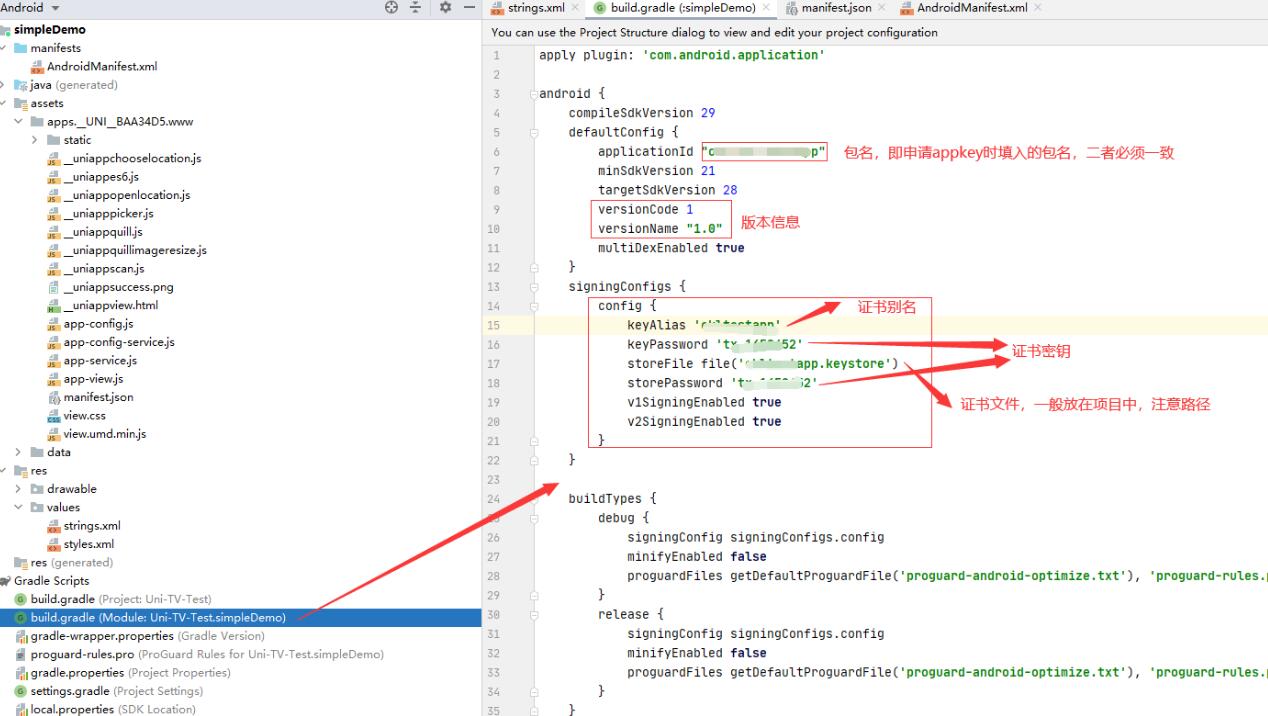
2) 配置gradle文件:在项目的根目录下找到build.gradle文件,并在android节点下添加如下代码:
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "mypassword"
keyAlias "my-alias"
keyPassword "mypassword"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
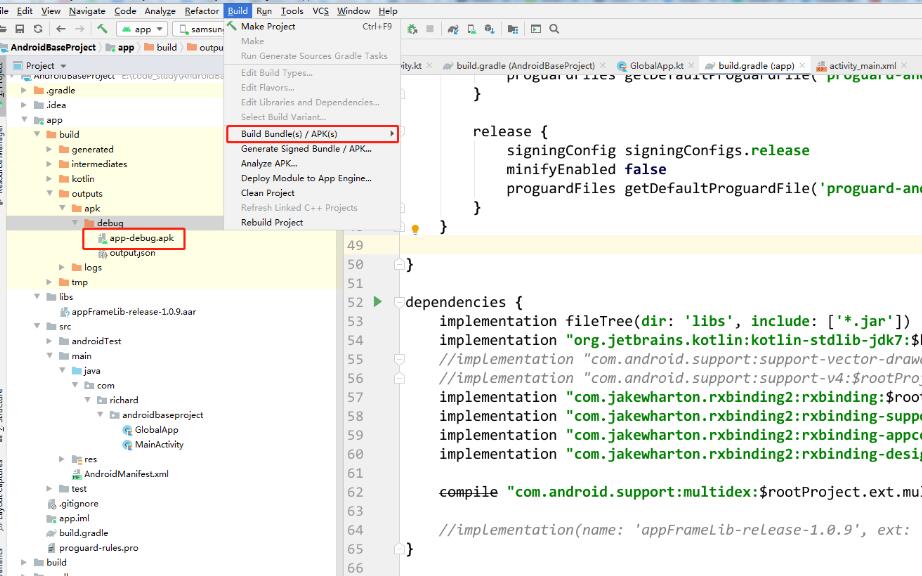
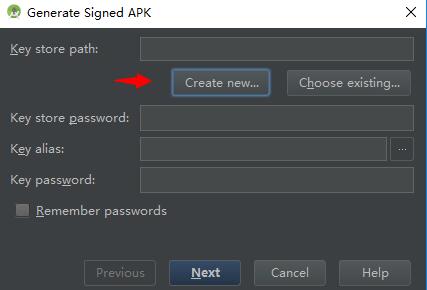
3) 运行gradle命令,执行任务assembleRelease或者直接点击"Generate Signed Bundle / APK"按钮,编译并签名应用。应用会使用指定的Release签名进行签名。
生成Release签名后,可以使用该签名对应用进行发布。注意保护好密钥库文件的安全,避免泄露。
总结:
Android应用的签名有Debug签名和Release签名两种方式。Debug签名适用于开发测试阶段,由开发工具自动生成;Release签名适用于正式发布阶段,由开发者自己生成并保管密钥库文件。了解签名的原理和步骤对于Android应用的开发者和发布者来说是非常重要的,可以确保应用的安全性和完整性。