Android应用的签名打包是发布应用至Google Play Store或其他应用市场时必不可少的一步。签名打包是用来保证应用的完整性和安全性的过程。本篇文章将介绍Android签名打包的原理和详细步骤。
1. 签名原理
在Android应用的签名打包过程中,使用的是数字签名技术。数字签名是一种利用公钥加密和私钥解密的方式,用来确保数据的完整性和真实性。
Android应用的签名打包过程中,首先需要生成一个密钥对,包括私钥和公钥。私钥用来对应用进行签名,而公钥用来验证签名的有效性。当应用被签名后,其他人无法改变应用的内容,因为只有私钥的持有者才能够对已签名的应用进行修改。
2. 签名打包步骤
接下来,我们将详细介绍Android应用签名打包的各个步骤。
步骤1:生成密钥对
在签名打包之前,首先需要生成一个密钥对。可以使用Java Development Kit (JDK)提供的工具`keytool`来生成密钥对。在终端或命令提示符中运行以下命令:
`keytool -genkeypair -v -keystore my-release-key.jks -keyalg RSA -keysize 2048 -validity 10000 -alias my-alias`
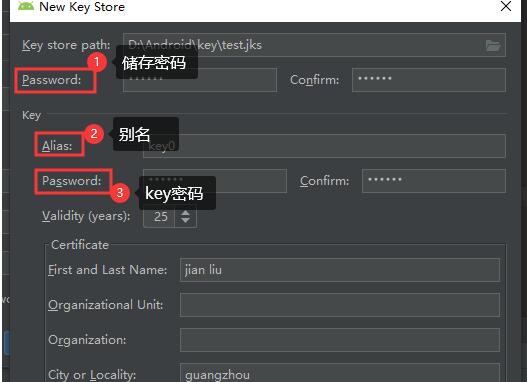
执行以上命令后,系统会要求输入密钥库的密码、密钥的密码以及一些其他信息。生成成功后,会在当前目录下生成一个名为`my-release-key.jks`的密钥库文件,里面包含了生成的私钥和公钥。
步骤2:设置签名配置
在Android应用的`build.gradle`文件中配置签名信息。在文件中添加以下代码:
```
android {
// ...
signingConfigs {
release {
storeFile file("my-release-key.jks")
storePassword "your-password"
keyAlias "your-key-alias"
keyPassword "your-key-password"
}
}
// ...
buildTypes {
release {
// ...
signingConfig signingConfigs.release
}
}
}
```
在上述代码中,`storeFile`指定了密钥库文件的路径,`storePassword`是密钥库的密码,`keyAlias`是密钥的别名,`keyPassword`是密钥的密码。
步骤3:进行签名打包
执行签名打包命令将应用进行签名打包。在终端或命令提示符中运行以下命令:
`./gradlew assembleRelease`
执行以上命令后,系统会使用指定的密钥对对应用进行签名打包。生成的最终APK文件位于`app/build/outputs/apk/release`目录下。
3. 总结
Android应用的签名打包是保证应用安全性的一项重要措施。本文介绍了Android签名打包的原理和详细步骤,包括生成密钥对、设置签名配置以及进行签名打包的过程。希望本文对你理解Android签名打包有所帮助。如有疑问,欢迎留言讨论。