在Android应用开发中,应用签名是一个重要的步骤,用于保证应用的完整性和安全性。每个应用都需要被签名才能在设备上运行。对于某些情况下需要批量签名应用的开发者来说,手动一个一个进行签名是非常麻烦且耗时的。因此,编写一个批量签名脚本是非常有必要的。
Android应用签名的原理涉及到密钥对的概念。在发布应用之前,开发者需要先生成一个密钥对,包含一个私钥和一个公钥。私钥用于对应用进行签名,公钥用于验证签名是否有效。每个应用的签名都是唯一的,通过签名可以确保应用的来源、完整性和数据的安全性。
下面是一个简单的Android批量签名脚本的原理和详细介绍:
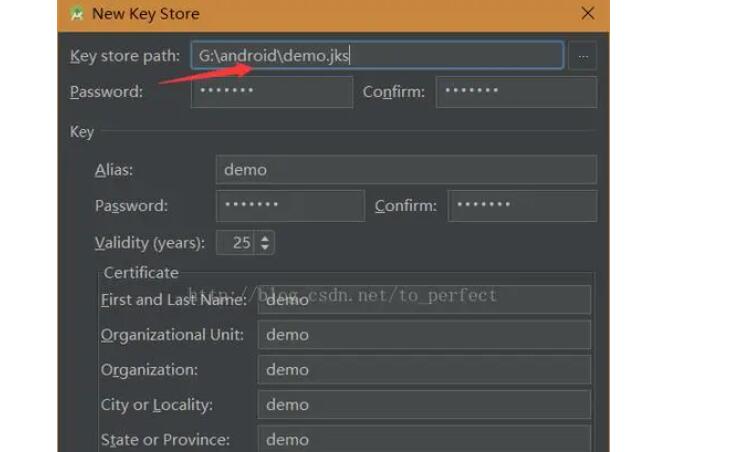
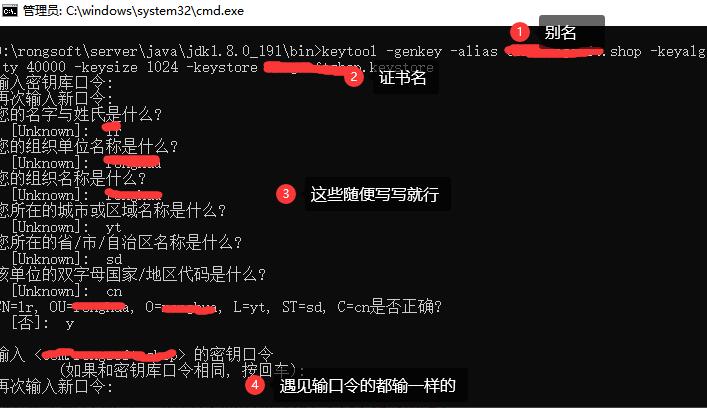
首先,我们需要准备一个密钥库文件,包含多个密钥对。密钥库文件可以通过Java的keytool工具来创建,命令如下:
```
keytool -genkeypair -alias key1 -keyalg RSA -keystore keystore.jks -keysize 2048 -validity 10000
```
这个命令会生成一个名为keystore.jks的密钥库文件,并在其中创建一个名为key1的密钥对。
接下来,我们编写一个签名脚本,使用Java的jarsigner工具来对应用进行批量签名。脚本的大致思路如下:
1. 遍历应用文件夹中的所有应用文件(.apk文件)。
2. 针对每个应用文件,使用jarsigner工具对其进行签名。
3. 遍历密钥库文件中的所有密钥对。
4. 针对每个密钥对,使用jarsigner工具对应用文件进行签名。
5. 将签名后的应用文件保存到指定的输出文件夹中。
以下是一个示例的签名脚本的代码示例:
```bash
#!/bin/bash
APPS_DIR=/path/to/apps # 应用文件夹路径
KEYSTORE=/path/to/keystore.jks # 密钥库文件路径
OUTPUT_DIR=/path/to/output # 输出文件夹路径
for app_file in $APPS_DIR/*.apk; do
app_name=$(basename "$app_file" .apk)
for alias in $(keytool -list -v -keystore $KEYSTORE | grep "PrivateKeyEntry, Certificate fingerprint" | awk '{print $1}'); do
jarsigner -keystore $KEYSTORE -storepass "your_store_password" -keypass "your_key_password" -digestalg SHA1 -sigalg MD5withRSA -sigfile .sigfile $app_file $alias
mv "$app_file" "$OUTPUT_DIR/${app_name}_${alias}.apk"
done
done
```
将上述代码保存为一个批处理脚本(例如sign_apps.sh),修改脚本中的路径和密码为实际的值。然后在终端中运行该脚本即可对指定文件夹中的应用进行批量签名,并将签名后的应用保存到指定的输出文件夹中。
这只是一个简单的批量签名脚本的示例,实际应用中可能还需要处理更多的细节和异常情况。但是这个示例可以帮助你了解Android应用批量签名的原理和实现方式,以及如何编写一个简单的签名脚本来批量签名应用。