在Android开发中,配置HTTPS证书是保证应用与服务器之间安全通信的重要环节。HTTPS是一种基于TLS/SSL协议的加密传输协议,通过使用HTTPS可以防止信息被窃听、篡改或伪装等安全问题。
HTTPS证书的配置包含两个方面:服务器端配置和客户端配置。
服务器端配置:
1. 购买证书:需要到可信任的第三方证书颁发机构(CA)购买证书。CA会对购买者的身份进行验证,并签发数字证书。
2. 配置服务器:将证书文件以及私钥文件(通常是.pem或.p12格式)配置到服务器。具体的配置方法需要根据服务器类型和操作系统来确定,一般是修改配置文件,如Apache的httpd.conf文件。
客户端配置:
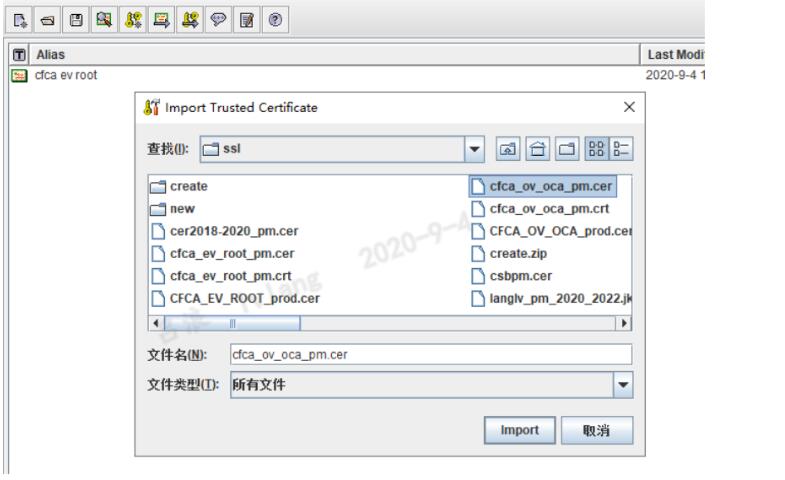
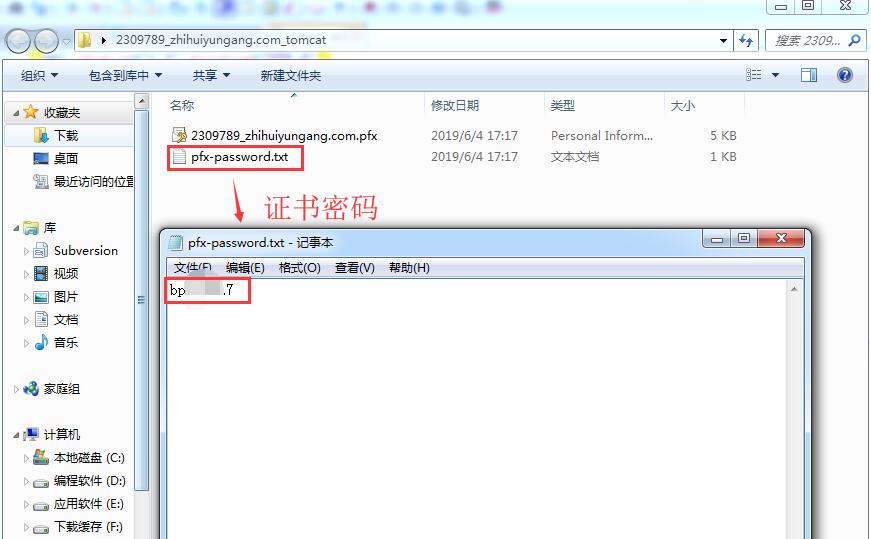
1. 将证书文件放入Android项目:将服务器端提供的证书文件(通常是.crt或.pfx格式)放入Android项目的res/raw目录下。
2. 解析证书文件:使用Java提供的KeyStore类加载证书文件,并解析出其中的公钥。
3. 创建SSL/TLS连接:使用HttpURLConnection或HttpClient等工具类创建HTTPS连接,并通过HttpsURLConnection或HttpClient设置SSLContext和SSLSocketFactory。
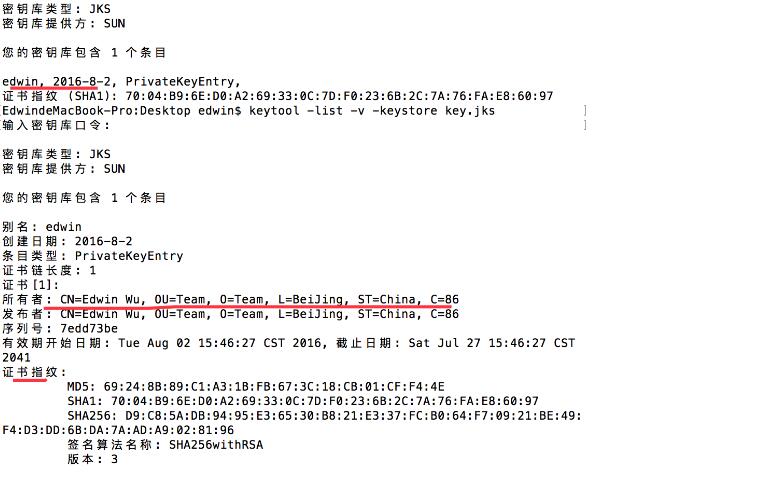
4. 验证服务器证书:在SSLContext中配置一个X509TrustManager,重写其checkServerTrusted()方法,用来验证服务器的证书是否可信。可以通过将CA颁发的证书存放到Keystore中,并与服务器的证书进行比对。
具体实现代码如下:
```java
// 加载证书文件
InputStream certificateInputStream = getResources().openRawResource(R.raw.certificate);
CertificateFactory certificateFactory = CertificateFactory.getInstance("X.509");
X509Certificate certificate = (X509Certificate) certificateFactory.generateCertificate(certificateInputStream);
certificateInputStream.close();
// 创建KeyStore,加载服务器的证书
String keyStoreType = KeyStore.getDefaultType();
KeyStore keyStore = KeyStore.getInstance(keyStoreType);
keyStore.load(null, null);
keyStore.setCertificateEntry("certificate", certificate);
// 创建TrustManager,用于验证服务器证书
TrustManagerFactory trustManagerFactory = TrustManagerFactory.getInstance(TrustManagerFactory.getDefaultAlgorithm());
trustManagerFactory.init(keyStore);
// 创建SSLContext,用于创建SSLSocketFactory
SSLContext sslContext = SSLContext.getInstance("TLS");
sslContext.init(null, trustManagerFactory.getTrustManagers(), null);
// 设置SSLSocketFactory
HttpsURLConnection.setDefaultSSLSocketFactory(sslContext.getSocketFactory());
// 创建HTTPS连接
URL url = new URL("https://www.example.com");
HttpsURLConnection connection = (HttpsURLConnection) url.openConnection();
// 发送请求...
```
通过以上配置,Android客户端就可以与服务器建立安全的HTTPS连接。在验证服务器证书时,可以自定义验证规则,比如验证证书的有效期、颁发者等信息,以增加安全性。
需要注意的是,为了避免证书被篡改,应该将证书文件放在安全的位置或者对证书文件进行加密保护。
以上是Android配置HTTPS证书的基本原理和详细步骤,希望对你有所帮助。