Android应用的签名是确保其来源可信的重要机制之一。应用程序签名使用数字证书来验证应用程序的发布者身份和完整性。在安装应用程序时,Android系统会检查应用程序的签名并验证其与该应用程序源的匹配性。这种机制有助于防止应用程序被篡改并防止来自未经授权的开发者的应用程序被安装。
Android应用程序的签名是通过使用Java开发工具包(JDK)中的keytool来创建和管理的。下面是签名的主要步骤:
1. 生成私钥:
首先,你需要生成一个RSA私钥,作为应用程序的唯一标识。使用以下命令生成私钥:
```
keytool -genkeypair -v -keystore my-release-key.jks -keyalg RSA -keysize 2048 -validity 10000 -alias my-alias
```
此命令将生成一个名为my-release-key.jks的密钥库文件,并将私钥存储在其中。`-alias`参数指定密钥的别名,`-validity`参数指定密钥的有效期。
2. 生成签名证书:
接下来,使用以下命令生成签名证书:
```
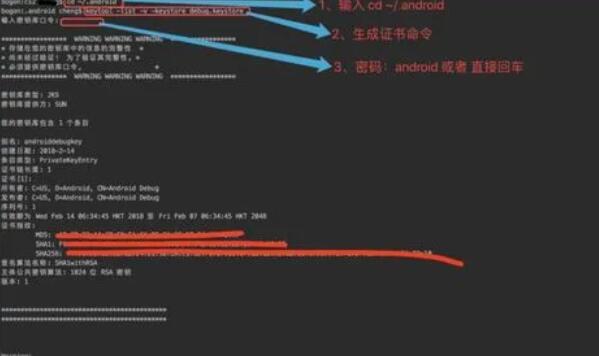
keytool -export -v -keystore my-release-key.jks -alias my-alias -file my-release-key.crt
```
此命令将从密钥库中导出公钥证书,并将其保存为my-release-key.crt文件。
3. 使用签名证书:
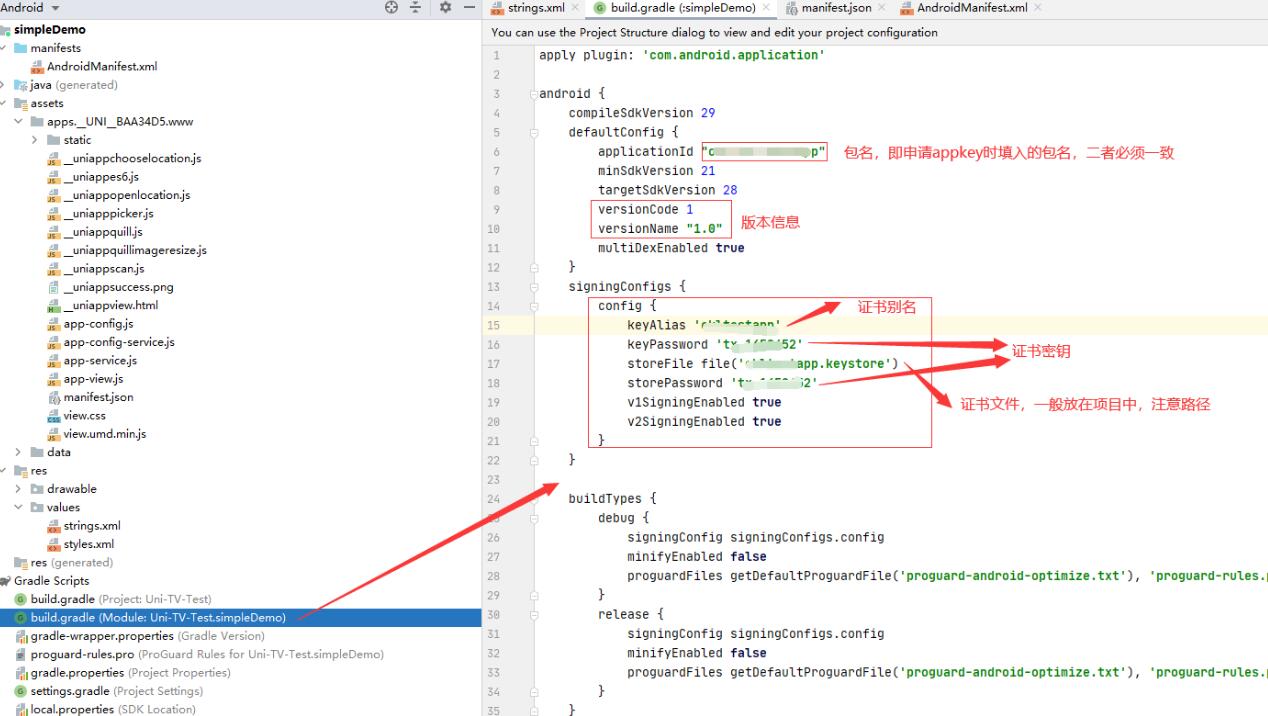
你需要将签名证书(my-release-key.crt)提供给应用程序源代码的构建工具(如Gradle)使用。在你的项目的`build.gradle`文件中的`android`部分添加以下代码:
```
android {
...
signingConfigs {
release {
storeFile file("my-release-key.jks")
storePassword "your-store-password"
keyAlias "your-key-alias"
keyPassword "your-key-password"
}
}
...
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
在上述代码中,你需要将`storeFile`参数设置为你的签名密钥库文件的路径,将`storePassword`参数设置为你的密钥库密码,将`keyAlias`参数设置为你的密钥别名,将`keyPassword`参数设置为你的密钥密码。
4. 生成已签名的应用程序:
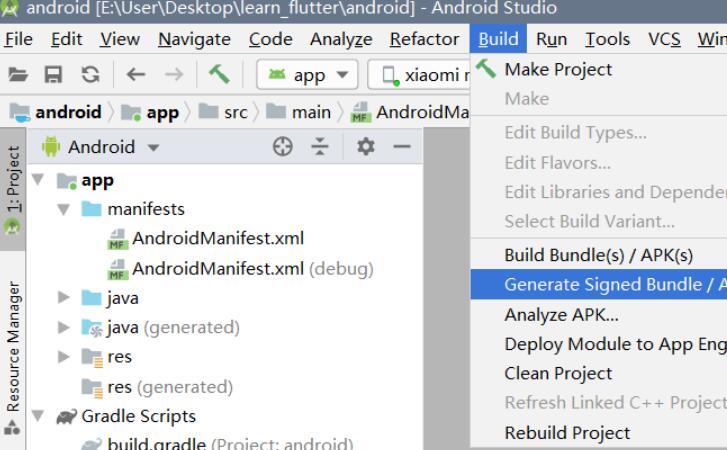
现在,你可以使用构建工具为你的应用程序生成已签名的APK文件,例如使用Gradle命令:
```
./gradlew assembleRelease
```
这将生成一个已签名的APK文件,可以在设备上进行安装和分发。
总结:
Android应用程序签名是确保应用程序来源可信的重要机制。通过使用密钥库和签名证书,开发人员可以为其应用程序生成唯一的标识,并验证应用程序的发布者身份和完整性。这样可以防止应用程序被篡改,并确保只有授权的开发人员可以发布和分发应用程序。