生成签名文件是在进行Android应用程序开发时非常重要的一步,是为了确保应用程序的安全性和完整性。签名文件能够唯一标识应用程序的开发者,并且用于验证应用程序的身份和完整性。在发布应用程序到应用商店之前,你必须生成一个签名文件,以便用于应用程序的签名。
签名文件是一个包含公钥和私钥的密钥对。私钥用于应用程序的签名,而公钥则用于验证应用程序的签名。当应用程序被安装在设备上时,操作系统会使用公钥验证应用程序的签名,以确保应用程序是由相应的开发者签名的,而不是经过修改或篡改的。
生成签名文件的步骤如下:
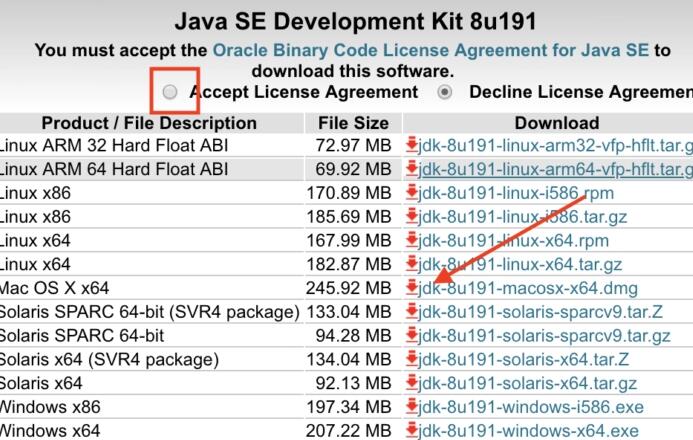
1. 安装Java Development Kit(JDK):在生成签名文件之前,首先需要安装JDK,并将其配置为环境变量。你可以从Oracle官方网站下载并安装适合你操作系统的JDK版本。
2. 打开命令提示符或终端:在Windows系统中,按下Win+R键,输入“cmd”并按下回车键打开命令提示符;在Mac或Linux系统中,打开终端应用程序。
3. 进入JDK的安装目录:使用cd命令进入JDK的安装目录。例如,在Windows系统中,输入“cd C:\Program Files\Java\jdk1.x.x\bin”(x.x是你安装的JDK版本号);在Mac或Linux系统中,输入“cd /Library/Java/JavaVirtualMachines/jdk1.x.x.jdk/Contents/Home/bin”(x.x是你安装的JDK版本号)。
4. 生成密钥库文件(keystore):在命令提示符或终端中,输入以下命令生成密钥库文件:
`keytool -genkey -v -keystore <密钥库文件路径> -alias <别名> -keyalg RSA -keysize 2048 -validity <有效期>`
`<密钥库文件路径>`是你想要生成的密钥库文件的路径和名称,例如:`C:\Users\username\android.keystore`;
`<别名>`是用于标识密钥库中密钥的别名,例如:`mykey`;
`<有效期>`是密钥的有效期,单位是天,例如:`365`。
执行完这个命令后,你将被要求输入一些信息,如姓名、组织单位、组织名称等。这些信息将被用于生成签名文件的证书信息。
5. 设置签名配置:在项目的`build.gradle`文件中,添加以下签名配置:
```
android {
...
signingConfigs {
release {
storeFile file('<密钥库文件路径>')
storePassword '<密钥库密码>'
keyAlias '<别名>'
keyPassword '<密钥密码>'
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
`<密钥库文件路径>`是你生成的密钥库文件的路径和名称;
`<密钥库密码>`是你生成密钥库文件时设置的密码;
`<别名>`是你生成密钥库文件时设置的别名;
`<密钥密码>`是你生成密钥库文件时设置的密钥密码。
6. 重新构建项目:在命令提示符或终端中,进入应用程序的根目录,执行以下命令重新构建项目,并生成已签名的应用程序:
```
./gradlew clean
./gradlew assembleRelease
```
如果一切顺利,你将在项目的`app/build/outputs/apk/release`目录下找到已签名的应用程序APK文件。
生成签名文件是确保应用程序安全性和完整性的重要步骤。对于发布到应用商店的应用程序来说,生成签名文件是必不可少的。通过遵循以上步骤生成签名文件,你可以保证你的应用程序的安全性,并确保用户能够信任你的应用程序。