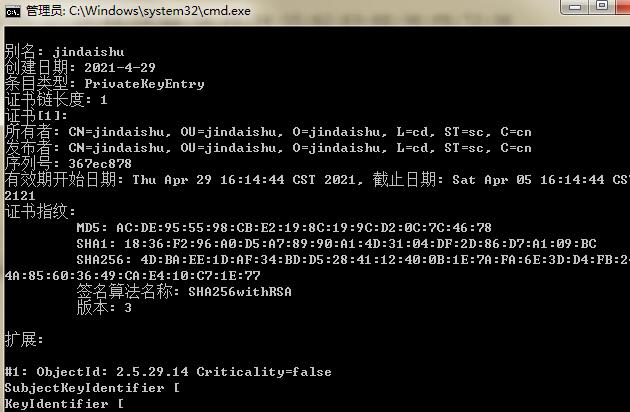
Android开发中的签名问题指的是应用程序在发布和验证过程中使用的数字证书。这个数字证书包含着应用程序开发者的身份信息和公钥,用于验证应用程序的可信度和完整性。
Android应用程序在发布到Google Play商店或其他渠道之前,必须使用数字证书对应用进行签名。签名的过程是将应用程序的代码和资源使用开发者的私钥进行加密,生成一个数字签名文件。
签名有几个重要的作用:
1. 验证应用的完整性:数字签名可以用于验证应用程序的完整性,确保应用在传输或安装过程中没有被篡改或修改。当用户下载并安装应用时,操作系统会验证应用签名和证书是否匹配,以确保应用程序来自真实可信的开发者。
2. 应用更新:当应用程序发布新的版本时,必须使用相同的私钥对应用进行签名,以确保更新的应用也来自相同的开发者。这样,用户可以安全地更新应用,而无需担心黑客篡改或恶意软件的存在。
3. API访问权限:在Android开发中,一些敏感的API和功能只允许由特定的开发者访问。通过对应用进行签名,开发者可以获得访问这些API和功能的权限。
Android签名的具体步骤如下:
1. 生成密钥库:首先,开发者需要使用Java的keytool工具生成一个密钥库文件(.keystore文件)。密钥库文件包含了私钥和相关证书的信息。命令如下:
```shell
keytool -genkey -v -keystore my-release-key.keystore -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
```
这个命令将生成一个名为my-release-key.keystore的密钥库文件,并设置了一个别名为my-key-alias的密钥对。执行此命令后,需要输入一些开发者信息和密码。
2. 签名应用:使用生成的密钥库文件对应用进行签名。在Android Studio中,可以通过以下方式完成:
- 打开项目的build.gradle文件。
- 在android闭包中添加签名配置,如下所示:
```groovy
android {
//...
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "password"
keyAlias "my-key-alias"
keyPassword "password"
}
}
//...
buildTypes {
release {
//...
signingConfig signingConfigs.release
}
}
}
```
配置中,storeFile指定了密钥库文件的位置,storePassword和keyPassword是密码,keyAlias是密钥对的别名。
- 然后,在Android Studio中选择Build -> Generate Signed APK,填写签名信息并构建APK。这一步会使用密钥库文件对APK进行签名。
3. 发布应用:签名完成后,开发者可以将签名的APK文件发布到应用商店或其他渠道。
需要注意的是,一旦应用程序的签名文件丢失或泄露,开发者将无法继续使用原有的密钥库文件来进行应用的更新和验证。在这种情况下,开发者需要使用新的密钥库文件,并重新提交应用程序。
总结:Android开发中的签名问题是一个非常重要的环节,它确保了应用程序的完整性和可信度。开发者需要理解签名的原理和步骤,并妥善保管好密钥库文件,以确保应用程序的安全性和可维护性。