在 Android 开发中,为了发布自己的应用程序,需要对程序进行签名。签名是为了保证应用程序的完整性和安全性,确保应用程序的真实性,防止应用程序被篡改。下面将详细介绍 Android 开发中 APK 签名的原理和代码实现。
一、什么是 APK 签名
APK 签名是指在发布 Android 应用程序之前对应用进行数字签名的过程。签名过程将应用程序的公钥和私钥绑定在一起,生成签名文件。当用户安装应用时,系统会验证应用的签名是否与开发者发布时一致,以确保应用的完整性和真实性。
二、APK 签名的原理
APK 签名使用的是非对称加密算法,通过私钥对应用进行签名,然后通过公钥进行验证。
1. 首先生成密钥对,包括一个私钥和一个公钥。私钥由开发者保存在本地,不能泄露;公钥则可以在应用发布时提供给用户进行验证。
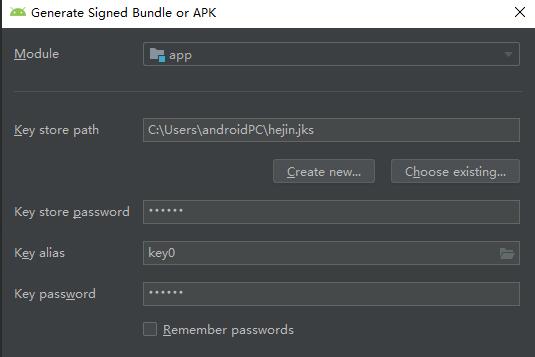
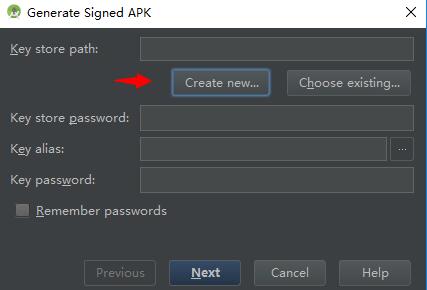
2. 开发者使用私钥对应用进行签名。签名过程可通过命令行工具 `jarsigner` 或 Android Studio 中的 Build->Generate Signed APK 来完成。
3. 签名过程中,会将应用程序的整个内容计算出一个摘要(digest),然后使用私钥对摘要进行加密得到签名。这个签名文件会被添加到 APK 文件的声明区域。
4. 用户下载安装 APK 后,系统会使用公钥对签名进行验证,确保签名文件未被篡改。
三、APK 签名的代码实现
APK 签名的过程可以通过 Java 代码来完成。下面是一个简单的示例:
```java
import java.io.FileInputStream;
import java.io.IOException;
import java.io.InputStream;
import java.security.GeneralSecurityException;
import java.security.KeyStore;
import java.security.PrivateKey;
import java.security.Signature;
import java.security.cert.Certificate;
public class ApkSigner {
// 私钥密码
private static final char[] STORE_PASSWORD = "your_keystore_password".toCharArray();
// 私钥别名
private static final String KEY_ALIAS = "your_key_alias";
// 私钥
private static final char[] KEY_PASSWORD = "your_key_password".toCharArray();
public static byte[] signApk(String inputFilePath) throws IOException, GeneralSecurityException {
// 加载密钥库
KeyStore keyStore = KeyStore.getInstance("JKS");
InputStream keyStoreStream = new FileInputStream("your_keystore_path");
keyStore.load(keyStoreStream, STORE_PASSWORD);
// 获取私钥
PrivateKey privateKey = (PrivateKey) keyStore.getKey(KEY_ALIAS, KEY_PASSWORD);
// 创建签名对象
Signature signature = Signature.getInstance("SHA1withRSA");
signature.initSign(privateKey);
// 读取 APK 文件内容
InputStream apkStream = new FileInputStream(inputFilePath);
byte[] buffer = new byte[1024];
int length;
while ((length = apkStream.read(buffer)) != -1) {
signature.update(buffer, 0, length);
}
// 对 APK 文件进行签名
byte[] signedData = signature.sign();
// 返回签名结果
return signedData;
}
}
```
需要注意的是,上述代码中的参数需要根据实际情况进行调整,包括密钥库的路径和密码,私钥别名和密码。另外,代码中使用的算法是 `SHA1withRSA`,可以根据需要使用其他算法。
以上是 Android 开发中 APK 签名的原理和代码实现。通过应用程序的签名,可以确保应用程序的完整性和真实性,提高用户的信任度。开发者需要妥善保管私钥,并定期更换以提高安全性。