在Android开发中,我们常常需要与后台服务器进行通信,而安全通信又是保证数据安全性的关键点。为了确保与服务器的通信过程中不被窃取或篡改数据,我们通常会使用证书来验证服务器的身份和建立安全连接。
在Android中加载证书的过程可以分为两步:首先是获取证书文件,然后是将证书加载到应用程序中。
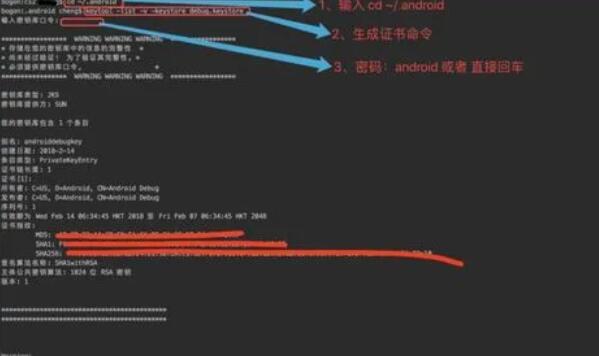
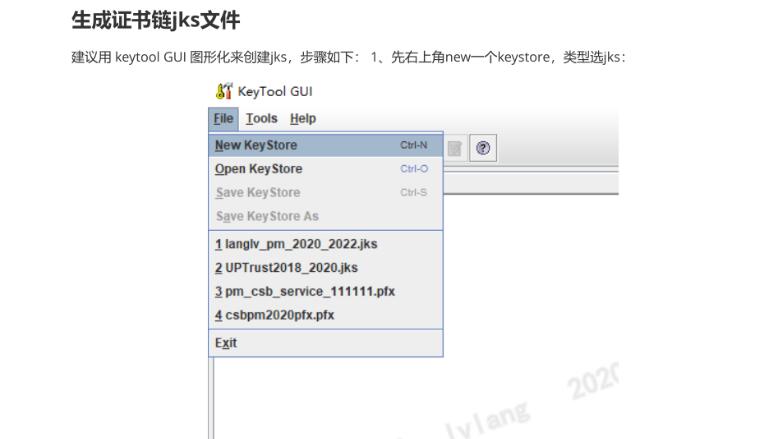
首先,我们需要准备证书文件。证书文件一般是以.crt或.pem为后缀名的文件,它包含了服务器的公钥信息。可以通过以下三种方式获取证书文件:
1. 从CA机构或第三方证书提供商获得证书文件,一般会提供给你一个.crt或.pem文件。
2. 自己生成证书文件,在开发或测试环境中使用自签名证书即可。通过OpenSSL等工具生成证书文件,具体操作可以参考相关教程。
3. 在线获取服务器公钥信息,使用浏览器访问你要连接的服务器,点击浏览器地址栏的锁图标,查看服务器证书,导出证书为.crt文件。
在获取到证书文件之后,接下来就是将证书加载到应用程序中。Android提供了一个名为"javax.net.ssl.SSLContext"的API可以用来创建SSL上下文对象,通过该对象可以实现对服务器证书的加载和验证过程。
下面是一个加载证书的示例代码:
```java
try {
// 加载服务器证书
CertificateFactory certificateFactory = CertificateFactory.getInstance("X.509");
InputStream certificateInputStream = getResources().openRawResource(R.raw.server_certificate);
Certificate certificate = certificateFactory.generateCertificate(certificateInputStream);
// 创建一个 KeyStore 来保存证书,Android 使用的是 BKS 格式的 KeyStore
KeyStore keyStore = KeyStore.getInstance(KeyStore.getDefaultType());
keyStore.load(null);
keyStore.setCertificateEntry("server_certificate", certificate);
// 创建 TrustManager 数组,并设置到 SSLContext 中
TrustManagerFactory trustManagerFactory = TrustManagerFactory.getInstance(TrustManagerFactory.getDefaultAlgorithm());
trustManagerFactory.init(keyStore);
TrustManager[] trustManagers = trustManagerFactory.getTrustManagers();
// 创建一个 SSLContext,并设置 TrustManager
SSLContext sslContext = SSLContext.getInstance("TLS");
sslContext.init(null, trustManagers, null);
// 在 HttpsURLConnection 中使用 SSLContext
HttpsURLConnection.setDefaultSSLSocketFactory(sslContext.getSocketFactory());
} catch (Exception e) {
e.printStackTrace();
}
```
在上述代码中,我们首先使用"CertificateFactory"类加载服务器证书,并将其转换为"Certificate"对象。然后创建一个空的KeyStore对象,设置刚才加载的证书到这个KeyStore中。接着通过"TrustManagerFactory"类将KeyStore中的证书转换为TrustManager数组,并最终将这个TrustManager数组设置到SSLContext中。最后,我们使用setDefaultSSLSocketFactory方法将这个SSLContext设置为默认的SSL Socket Factory。
通过以上步骤,我们就完成了证书的加载过程。在与服务器进行通信时,Android系统会自动使用设置好的SSLContext进行证书验证和安全连接的建立。
需要注意的是,以上示例代码中的R.raw.server_certificate为证书文件的资源ID。在实际应用中,你需要将证书文件放置在res/raw文件夹中,并将其替换成你自己的证书文件名。
总结起来,Android加载证书的过程包括获取证书文件和将证书加载到应用程序中。通过以上的示例代码,你可以轻松地在Android应用中实现对服务器证书的加载和验证过程,保证通信的安全性。