Android应用加固是一种保护应用免受恶意攻击的措施,签名工具是其中的关键环节。本文将介绍Android加固的原理以及常用的签名工具,并为读者详细解释它们的工作原理。
一、Android应用加固的原理
Android应用加固是指在应用的构建或打包过程中,对代码和资源进行混淆、加密、动态加载等一系列操作,以增加应用的安全性,防止反编译和逆向工程。
加固的过程包括以下几个步骤:
1. 混淆:将代码中的变量、方法、类名等重命名为无意义的名称,使代码难以阅读和分析,减少被反编译的风险。
2. 加密:对敏感的代码片段或资源进行加密处理,密钥通常存储在加固库中,以增加破解难度。
3. 资源保护:对资源文件进行加密或隐藏,防止被提取或替换。
4. 动态加载:将部分代码或资源在运行时动态加载,减少静态分析的有效性。
5. 检测与防御:对应用运行时的攻击进行检测,并采取相应的防御措施。
二、常用的Android加固签名工具
1. DexGuard:DexGuard是一款专业的Android应用加固工具,由GuardSquare公司开发。它提供了强大的代码混淆、类优化、资源加密、反调试、内存保护等功能。DexGuard能够保护应用免受逆向工程和恶意攻击,广泛应用于金融、游戏、电商等领域。
2. YouGuard:YouGuard是中国国内一家知名的Android应用加固工具提供商。它提供了强大的代码混淆、资源加密、反调试、签名校验等功能,能够对应用进行全面保护,并提供了一键式操作,简化了加固过程。
3. AppSealing:AppSealing是国内外知名的移动应用安全解决方案提供商,其产品包括应用加固、应用防护、应用安全检测等。AppSealing支持强大的混淆和加密技术,保护应用免受逆向工程和恶意攻击,同时提供了多种策略和规则配置,满足不同应用的需求。
以上仅是几种常见的Android加固签名工具,每个工具在具体的加固实施过程中可能会有所不同。读者可以根据自己的需求选择适合的工具,同时也可以根据自身的安全需求进行定制开发。
三、签名工具的工作原理
签名工具是对应用进行数字签名的工具,用于确保应用的完整性和身份认证。Android应用使用数字证书进行签名,以证明应用是由开发者发布的,并可以验证应用在传输和安装过程中是否被篡改。
数字签名工具的工作原理如下:
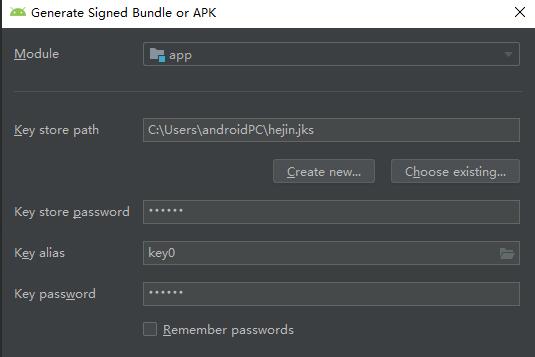
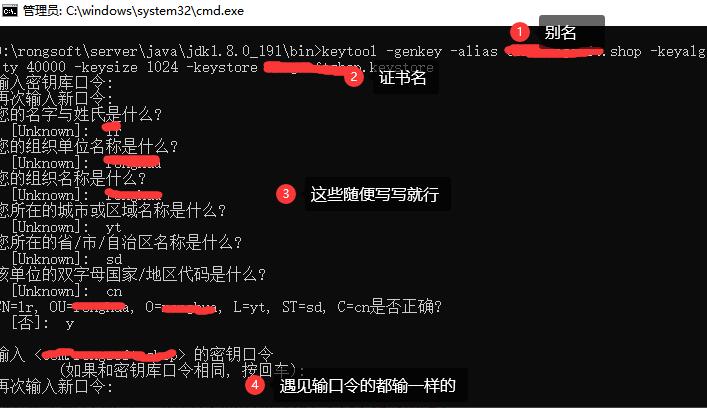
1. 生成密钥对:首先生成一对公钥和私钥。私钥由开发者保留,用于对应用进行签名;公钥由开发者发布,供用户和平台进行验证。
2. 签名应用:使用私钥对应用进行签名,生成签名文件。签名过程涵盖了整个应用的内容,包括代码、资源、配置文件等。
3. 验证签名:在应用的传输和安装过程中,系统会验证签名的合法性和完整性,确保应用未被篡改并且是由合法开发者发布的。
总结:
Android应用加固是保护应用安全的重要措施之一,其中签名工具是确保应用的完整性和身份认证的关键。本文介绍了Android加固的原理和常见的签名工具,并解释了签名工具的工作原理。希望本文能够帮助读者更好地理解和使用Android应用加固签名工具。