Android系统签名是一种用于验证应用程序的身份和完整性的安全机制。每个Android应用程序都必须经过签名才能在设备上安装和运行。本文将详细介绍Android系统签名的原理和使用方法。
1. 签名的原理
Android系统签名使用的是公钥加密机制。每个应用程序都有一个唯一的密钥对,包括一个私钥和一个公钥。私钥用于对应用程序的代码进行签名,而公钥则用于验证签名的有效性。
在签名过程中,开发者使用私钥对应用程序的代码进行加密,生成一个数字签名。这个数字签名会与应用程序一起打包,并在安装过程中与设备上的公钥比对。如果签名有效,则应用程序被认为是可信的,可以安全地在设备上运行。
2. 签名文件的生成
在Android开发中,签名文件被称为keystore,它包含了开发者的私钥以及相关的证书信息。生成签名文件的过程如下:
步骤一:生成私钥
使用Java的keytool工具生成私钥,命令如下:
keytool -genkeypair -alias keyAlias -keyalg RSA -keystore keystoreName
其中,keyAlias是密钥对的别名,keystoreName是生成的签名文件的名称。
步骤二:生成证书请求
keytool -certreq -alias keyAlias -keystore keystoreName -file certFileName
其中,certFileName是生成的证书请求文件的名称。
步骤三:获取数字证书
通过申请证书的机构(如VeriSign或GoDaddy)将证书请求文件发送给他们,在一段时间后会收到一个数字证书文件。
步骤四:导入数字证书
keytool -import -alias keyAlias -keystore keystoreName -trustcacerts -file certFileName
其中,certFileName是获取的数字证书文件的名称。
至此,签名文件就生成完成了。
3. 应用程序的签名
在Android应用程序开发完成后,可以使用Android Studio自动进行签名。具体步骤如下:
步骤一:生成签名文件
在项目的根目录下,新建一个名为keystore.properties的文件,填写签名文件的相关信息,如下所示:
storeFile=../keystore.jks
storePassword=keystorePassword
keyAlias=keyAlias
keyPassword=keyPassword
其中,storeFile是签名文件的路径和名称,storePassword是签名文件的密码,keyAlias是密钥对的别名,keyPassword是私钥的密码。
步骤二:配置签名信息
在项目的build.gradle文件中,添加以下代码配置签名信息:
android {
...
signingConfigs {
release {
storeFile file(keystoreProperties['storeFile'])
storePassword keystoreProperties['storePassword']
keyAlias keystoreProperties['keyAlias']
keyPassword keystoreProperties['keyPassword']
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
步骤三:生成签名APK
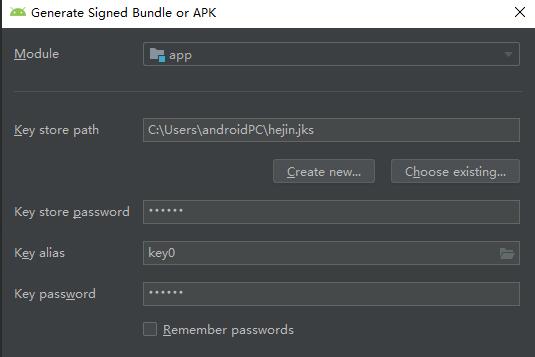
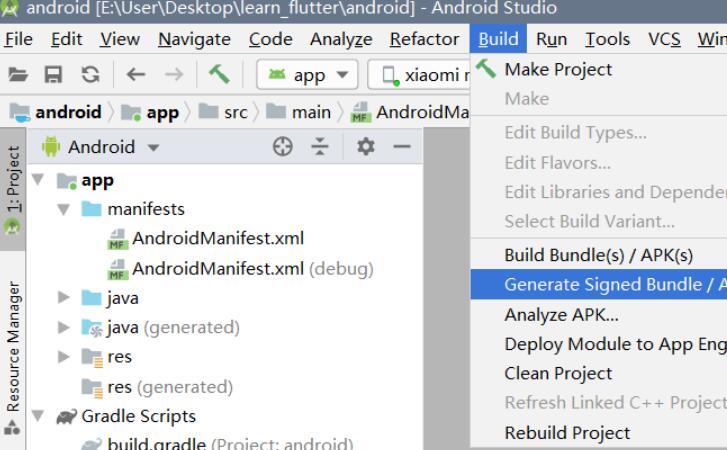
使用Android Studio的Build菜单中的Generate Signed Bundle/APK选项,按照指引填写签名文件的相关信息,并点击Finish生成签名APK文件。
4. 验证应用程序的签名
在Android设备上安装应用程序时,系统会自动验证应用程序的签名。如果应用程序的签名无效,系统会弹出一个警告对话框,阻止应用程序的安装。
使用ADB工具可以手动验证应用程序的签名,命令如下:
adb shell dumpsys package
其中,
总结:
Android系统签名是一种保证应用程序身份和完整性的重要机制。开发者可以通过生成签名文件并配置签名信息来对自己的应用程序进行签名。在安装和运行应用程序时,Android系统会自动验证应用程序的签名,保证其安全可信。