Android系统签名是用于验证应用程序的身份和完整性的一种机制。Android系统要求每个应用程序都必须使用数字签名进行签名,以确保应用程序的来源和完整性。默认情况下,Android系统使用Java的签名工具`jarsigner`来为应用程序进行签名。
Android系统签名的原理是通过私钥和公钥的配对来实现的。开发者首先生成一个私钥和一个公钥。私钥保密保管,而公钥可以发布给其他人进行验证。开发者在使用`jarsigner`工具将应用程序进行签名时,会使用私钥对应用程序的内容进行加密生成签名文件。在安装应用程序时,Android系统会通过公钥对签名文件进行验证,以确保应用程序的来源和完整性。
然而,有时候开发者希望在签名应用程序时添加自定义的签名信息,以增加应用程序的独特性和个性化。以下是一种常见的实现方式:
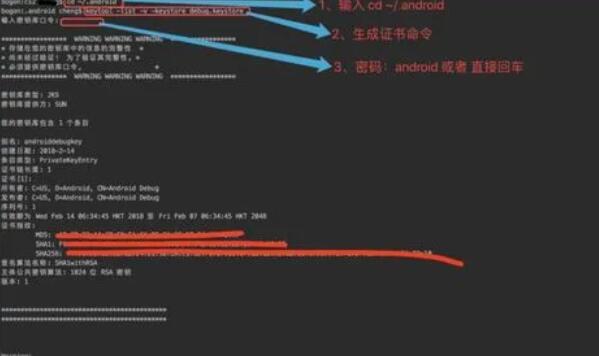
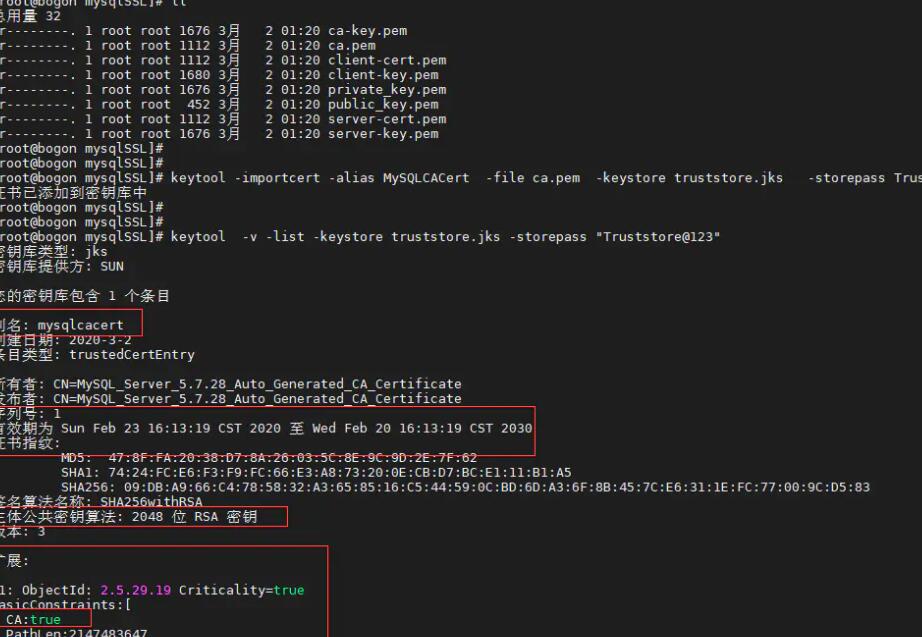
1. 生成自定义的密钥库(Keystore)文件:开发者可以使用Java的密钥库工具`keytool`来生成自定义的密钥库文件,该文件包含了私钥和相关的证书。通过以下命令可以生成自定义密钥库文件:
```
keytool -genkey -v -keystore mykeystore.keystore -alias myalias -keyalg RSA -keysize 2048 -validity 10000
```
上述命令中,`mykeystore.keystore`是自定义的密钥库文件名,`myalias`是自定义的别名,`RSA`是使用的加密算法,`2048`是密钥长度,`10000`是密钥的有效期(以天为单位)。
2. 使用自定义的密钥库文件来进行签名:在构建应用程序时,开发者可以在`build.gradle`文件中指定使用自定义的密钥库文件进行签名。修改如下部分的代码:
```groovy
android {
...
signingConfigs {
release {
storeFile file("mykeystore.keystore")
storePassword "mypassword"
keyAlias "myalias"
keyPassword "mypassword"
}
}
...
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
在上述代码中,`mykeystore.keystore`是自定义的密钥库文件名,`mypassword`是密钥库文件的密码,`myalias`是自定义的别名,`mypassword`是别名对应的密码。
通过以上步骤,开发者就可以在签名应用程序时添加自定义的签名信息。通过公钥验证签名文件的时候,会同时验证应用程序的来源和签名信息的完整性,从而保证应用程序的安全性。
需要注意的是,为了保证应用程序的安全性,开发者应严格保管自定义的密钥库文件和相关密码,避免泄漏给他人。同时,自定义的签名信息可能会对应用程序的更新和升级造成影响,因此在进行自定义签名之前应仔细考虑是否真的有必要。