在Android系统中,导入证书是一种常见的操作,可以实现对特定域名的SSL/TLS通信安全性的验证。本文将详细介绍Android系统导入证书的原理和具体步骤。
1. 证书的概念
证书是用于验证SSL/TLS通信安全性的一种数字凭证。它包含了证书颁发机构(CA)的数字签名、公钥等信息,用于验证服务器的身份和公钥的有效性。
2. Android系统证书存储
Android系统中,所有证书都存储在系统的证书存储区域中。该区域包括系统级别的信任证书和用户级别的信任证书。
系统级别的信任证书存储在系统目录下的/etc/security/cacerts文件夹中,它包含了由操作系统厂商预置的一些信任证书。
用户级别的信任证书存储在Android系统的密钥存储区域中,它包含了用户自行导入的信任证书。每个应用都有自己的密钥存储区域,可以在应用的沙箱空间中进行管理。
3. 导入证书的步骤
要导入证书,首先需要获取证书文件。可以通过以下几种方式获取证书文件:
- 从网站上下载证书文件,通常是以.crt或.cer为后缀的文件。
- 使用浏览器,打开需要导入证书的网站,并导出网站的证书文件。
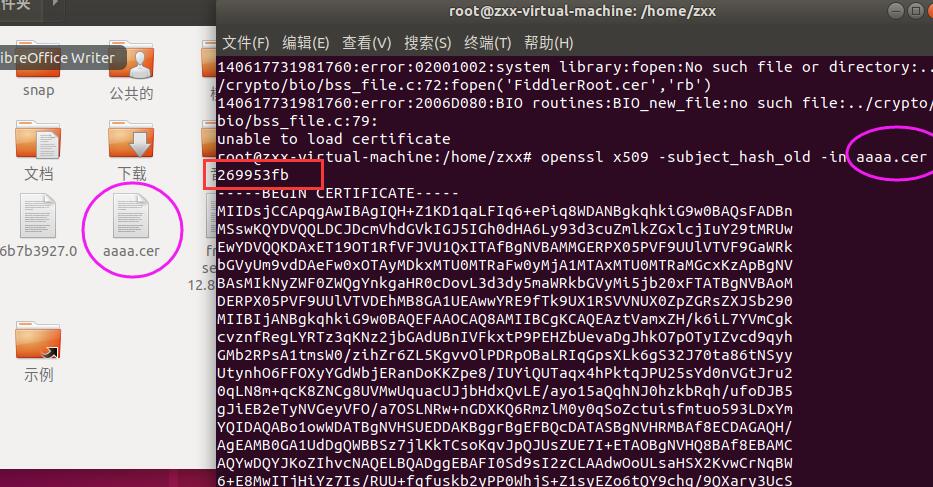
- 使用命令行工具,例如OpenSSL,获取证书文件。
获取到证书文件后,可以使用以下两种方式导入证书:
- 导入系统级别的信任证书:将证书文件复制到系统目录下的/etc/security/cacerts文件夹中,并修改文件权限为644。
- 导入应用级别的信任证书:使用Android系统的API调用,将证书文件导入到应用的密钥存储区域中。
4. 导入系统级别的信任证书
导入系统级别的信任证书需要具备Root权限才能进行。以下是具体的步骤:
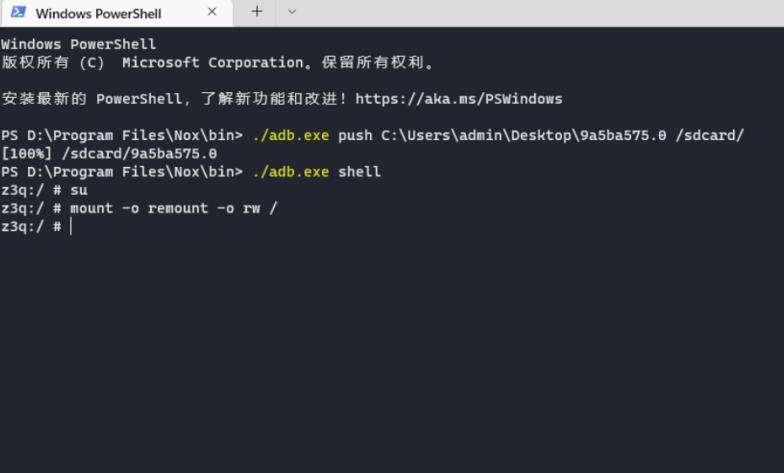
1) 将证书文件复制到设备上,可以使用adb工具或其他文件传输工具。
2) 进入设备的shell环境,使用su命令获取Root权限。
3) 使用以下命令将证书文件复制到/etc/security/cacerts文件夹中:
```shell
cp /path/to/certificate.crt /etc/security/cacerts/
```
4) 修改证书文件的权限为644:
```shell
chmod 644 /etc/security/cacerts/certificate.crt
```
5) 重启设备,使修改生效。
注意:导入系统级别的信任证书需要谨慎操作,不当的操作可能导致系统的安全风险。
5. 导入应用级别的信任证书
导入应用级别的信任证书是在应用的代码中进行的。以下是具体的步骤:
1) 在应用的res目录下创建raw文件夹,并将证书文件复制到该目录下。
2) 在代码中使用以下API导入证书:
```java
CertificateFactory cf = CertificateFactory.getInstance("X.509");
InputStream certInputStream = getResources().openRawResource(R.raw.certificate);
Certificate cert = cf.generateCertificate(certInputStream);
KeyStore keyStore = KeyStore.getInstance(KeyStore.getDefaultType());
keyStore.load(null);
keyStore.setCertificateEntry("alias", cert);
TrustManagerFactory trustManagerFactory = TrustManagerFactory.getInstance(TrustManagerFactory.getDefaultAlgorithm());
trustManagerFactory.init(keyStore);
SSLContext sslContext = SSLContext.getInstance("TLS");
sslContext.init(null, trustManagerFactory.getTrustManagers(), null);
HttpsURLConnection.setDefaultSSLSocketFactory(sslContext.getSocketFactory());
```
3) 使用导入的证书进行SSL/TLS通信时,可以通过设置自定义的HostnameVerifier来验证服务器的主机名:
```java
HttpsURLConnection.setDefaultHostnameVerifier(new HostnameVerifier() {
@Override
public boolean verify(String hostname, SSLSession session) {
// 进行服务器主机名验证,返回true表示验证通过
}
});
```
通过以上步骤,就可以在Android系统中成功导入证书,实现对特定域名的SSL/TLS通信安全性验证。在实际应用中,可以根据具体需求选择导入系统级别的信任证书还是应用级别的信任证书。同时需要注意,导入证书时要保证证书文件的来源可信,避免因导入不受信任的证书而导致安全风险。