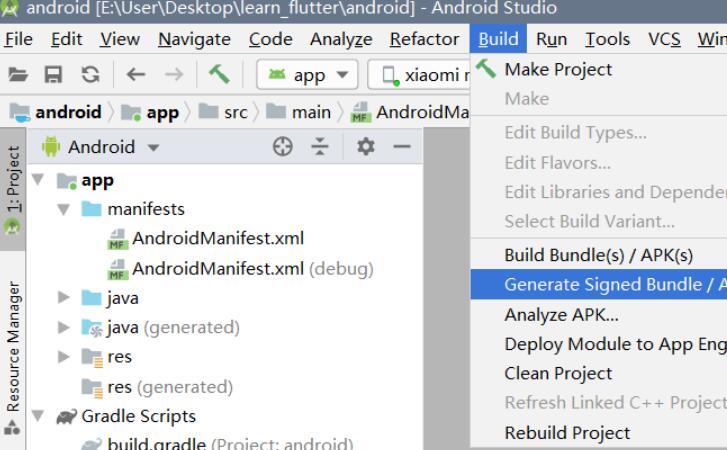
在Android开发中,应用签名是一项非常重要的安全措施,用于验证应用的来源和完整性。通过获取应用的签名信息,可以确保只有经过授权的应用才能被运行和安装。
Android应用签名使用的是一个数字证书,用于验证应用程序的身份和完整性。它是一个由证书颁发机构(CA)签发的数字证书,类似于我们在网上购物时用于验证网站身份的SSL证书。
获取应用签名的过程可以分为两个步骤:首先获取应用的签名信息,然后对签名进行验证。
获取签名信息的方法有多种,最常用的是使用Java代码获取应用的签名信息。以下是一段示例代码,用于获取应用的签名信息:
```java
try {
PackageInfo packageInfo = getPackageManager().getPackageInfo(getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
byte[] signatureBytes = signatures[0].toByteArray();
String signature = Base64.encodeToString(signatureBytes, Base64.DEFAULT);
Log.d("AppSignature", "应用签名:" + signature);
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
}
```
上述代码中,首先通过`getPackageManager().getPackageInfo()`方法获取应用的`PackageInfo`对象,然后从中获取签名信息的数组。由于一个应用可以有多个签名,通常情况下我们只获取第一个签名,即`signatures[0]`。最后将签名信息转换为Base64字符串形式,以便于输出和展示。
获取签名信息之后,下一步是对签名进行验证。验证签名的目的是确保签名来自可信任的颁发机构,并且应用没有被篡改。
验证签名的常用方法是进行哈希计算,然后将计算结果和预先保存的签名哈希值进行比对。以下是一段示例代码,用于验证签名:
```java
public static boolean verifySignature(Context context, String expectedSignature) {
try {
PackageInfo packageInfo = context.getPackageManager().getPackageInfo(context.getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
byte[] signatureBytes = signatures[0].toByteArray();
MessageDigest md = MessageDigest.getInstance("SHA");
byte[] digestBytes = md.digest(signatureBytes);
String signature = Base64.encodeToString(digestBytes, Base64.DEFAULT);
return signature.equals(expectedSignature);
} catch (PackageManager.NameNotFoundException | NoSuchAlgorithmException e) {
e.printStackTrace();
}
return false;
}
```
以上代码中,`verifySignature()`方法接收两个参数:上下文的Context和预期的签名字符串。方法首先获取应用的签名信息,并进行SHA哈希计算。然后将计算结果转换为Base64字符串,并与预期的签名进行比较。如果两者相等,则表示签名验证通过。
在实际使用中,需要提前将应用的签名信息保存下来,用于与获取到的签名进行比对。可以通过在应用中添加一个预定义的签名字符串,在验证签名时进行比对,以确保签名的正确性。
总结来说,获取应用签名的过程是先获取签名信息,然后对签名进行验证。这样可以确保应用的来源和完整性,以提高应用的安全性。以上是获取应用签名的原理和详细介绍,希望对你有所帮助。