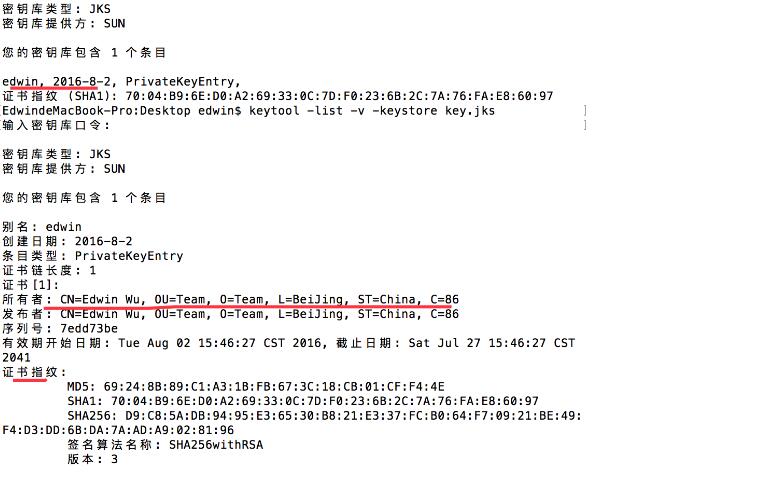
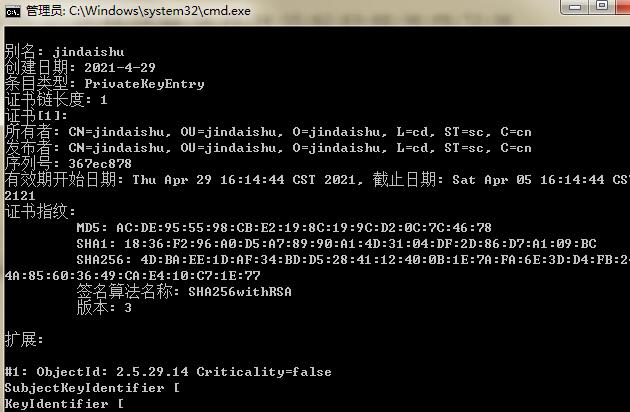
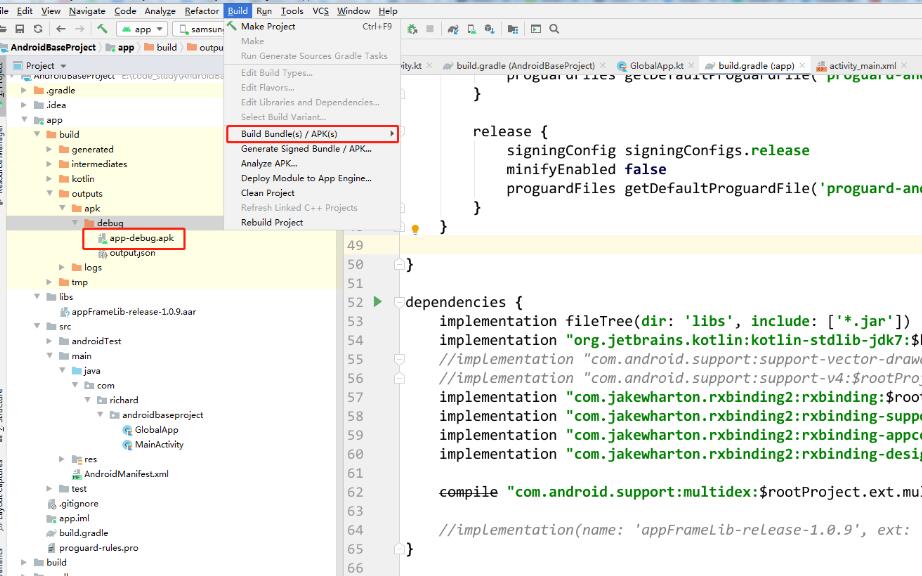
在Android开发过程中,获取APK签名指纹是非常常见的操作。APK签名指纹用于验证APK的来源和完整性,确保APK未被篡改和恶意修改。下面将详细介绍如何在Android中获取APK签名指纹。
获取APK签名指纹的原理是通过Java的KeyStore类和Certificate类进行操作。KeyStore是用于存储和管理密钥和证书的仓库,而Certificate是证书的表示。
首先,需要在Android项目的build.gradle文件中添加依赖项:
```groovy
implementation 'com.android.support:appcompat-v7:28.0.0'
implementation 'java.security:java.security:1.0.0'
```
然后,在需要获取APK签名指纹的地方调用以下方法:
```java
import android.content.pm.PackageInfo;
import android.content.pm.PackageManager;
import android.content.pm.PackageManager.NameNotFoundException;
import android.content.pm.Signature;
import android.util.Base64;
import java.security.MessageDigest;
import java.security.NoSuchAlgorithmException;
public class ApkSignatureUtils {
public static String getApkSignatureFingerprint(String packageName) {
try {
PackageInfo packageInfo = getAppPackageInfo(packageName);
if (packageInfo != null) {
Signature[] signatures = packageInfo.signatures;
if (signatures != null && signatures.length > 0) {
Signature signature = signatures[0];
return getBase64SHA1(signature.toByteArray());
}
}
} catch (Exception e) {
e.printStackTrace();
}
return null;
}
private static PackageInfo getAppPackageInfo(String packageName) throws NameNotFoundException {
PackageManager packageManager = getContext().getPackageManager();
return packageManager.getPackageInfo(packageName, PackageManager.GET_SIGNATURES);
}
private static String getBase64SHA1(byte[] signature) throws NoSuchAlgorithmException {
MessageDigest md = MessageDigest.getInstance("SHA1");
md.update(signature);
byte[] digest = md.digest();
return Base64.encodeToString(digest, Base64.DEFAULT);
}
private static Context getContext() {
// 返回你的Context对象,可根据具体情况进行修改
return MyApp.getInstance().getApplicationContext();
}
}
```
上述代码中的getApkSignatureFingerprint方法即为获取APK签名指纹的核心方法。首先通过getAppPackageInfo方法获取包信息,然后获取签名数组,再通过getBase64SHA1方法计算SHA1哈希值,最后将哈希值转换成Base64编码字符串并返回。
需要注意的是,上述代码中的getContext方法用于获取Context对象,在实际项目中需要根据具体情况进行修改。
使用上述代码,可以在任意位置调用getApkSignatureFingerprint方法获取APK签名指纹,示例代码如下:
```java
String packageName = "com.example.app";
String apkSignatureFingerprint = ApkSignatureUtils.getApkSignatureFingerprint(packageName);
if (apkSignatureFingerprint != null) {
Log.d(TAG, "APK签名指纹:" + apkSignatureFingerprint);
} else {
Log.d(TAG, "获取APK签名指纹失败");
}
```
以上就是获取APK签名指纹的详细介绍。通过调用上述方法,可以便捷地获取APK签名指纹,并用于验证APK的来源和完整性。