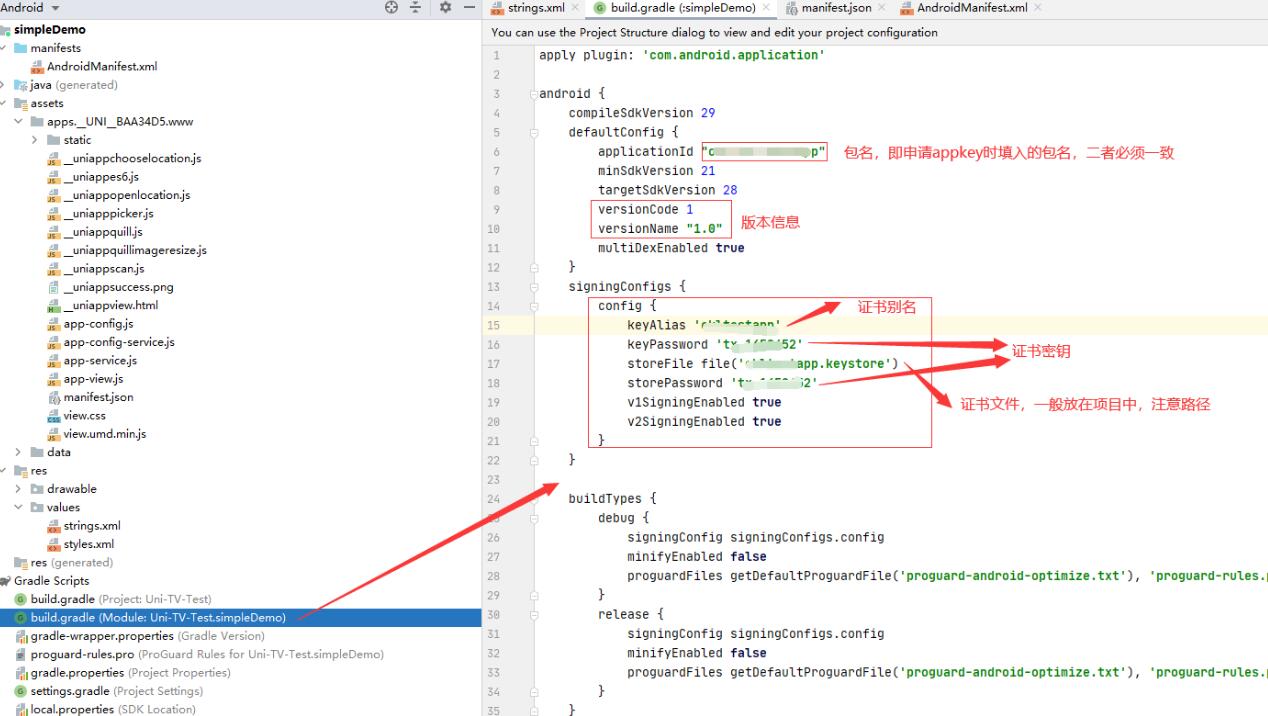
Android应用程序包(APK)在发布和安装时需要进行数字签名。应用程序签名是一种验证机制,用于确保应用程序的完整性和身份验证。当用户下载并安装APK时,设备会验证签名以确认应用程序的来源。
每个APK都包含一个称为证书的数字签名文件,用于验证应用程序的身份。证书由一个私钥和一个公钥组成。开发者使用私钥对应用程序进行签名,然后将签名后的APK发布给用户。设备使用公钥来验证APK的签名。
Android提供了一些工具和API来获取APK的签名。
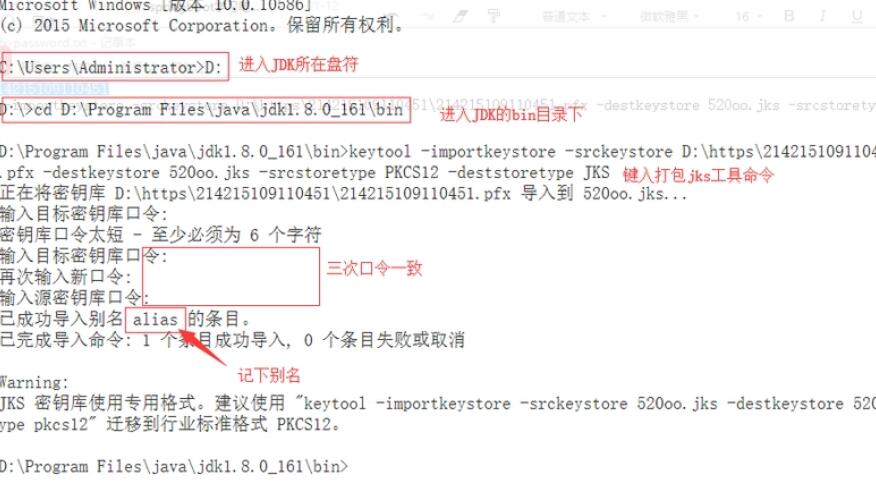
1. 通过命令行工具获取签名:
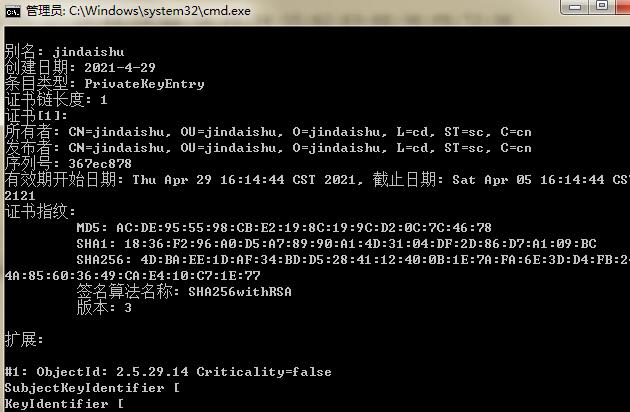
Android SDK提供了一个命令行工具`keytool`来获取APK的签名信息。可以按照以下步骤来使用keytool获取APK的签名:
- 打开命令行终端。
- 切换到包含Android SDK的目录。
- 运行以下命令来获取APK的SHA-1指纹:
```
keytool -list -printcert -jarfile apk文件路径
```
其中,`apk文件路径`是你要获取签名的APK文件的路径。
2. 使用Java代码获取签名:
除了命令行工具,你还可以通过Java代码获取APK的签名。以下是一个获取APK签名的示例代码:
```java
import java.io.FileInputStream;
import java.security.DigestInputStream;
import java.security.MessageDigest;
import java.security.cert.CertificateFactory;
import java.security.cert.X509Certificate;
public class ApkSignature {
public static void main(String[] args) {
try {
// 替换为你要获取签名的APK文件路径
String apkPath = "path_to_your_apk_file";
// 创建CertifcateFactory对象
CertificateFactory cf = CertificateFactory.getInstance("X.509");
// 读取APK文件
FileInputStream fis = new FileInputStream(apkPath);
// 创建MessageDigest对象
MessageDigest md = MessageDigest.getInstance("SHA-1");
// 创建DigestInputStream对象
DigestInputStream dis = new DigestInputStream(fis, md);
// 读取APK文件的证书
X509Certificate cert = (X509Certificate) cf.generateCertificate(dis);
// 获取SHA-1签名
byte[] signature = md.digest();
// 打印签名信息
System.out.println("SHA-1: " + bytesToHexString(signature));
System.out.println("Subject DN: " + cert.getSubjectDN().getName());
System.out.println("Issuer DN: " + cert.getIssuerDN().getName());
// 关闭输入流
dis.close();
fis.close();
} catch (Exception e) {
e.printStackTrace();
}
}
// 将字节数组转换为十六进制字符串
private static String bytesToHexString(byte[] bytes) {
StringBuilder sb = new StringBuilder();
for (byte b : bytes) {
String hex = Integer.toHexString(0xFF & b);
if (hex.length() == 1) {
sb.append('0');
}
sb.append(hex);
}
return sb.toString();
}
}
```
3. 使用第三方工具获取签名:
还可以使用一些第三方工具来轻松地获取APK的签名信息,如Android Studio、ApkTool等。这些工具提供了图形界面和命令行界面,更加简单方便。
获取APK签名的原理是利用公钥验证数字签名来确认APK的完整性和来源。开发者使用私钥对APK进行签名,设备使用公钥验证签名。只有签名验证通过的APK才能被安装和执行。
获取APK签名是安全性和隐私性的重要一环。任何恶意的篡改或伪造都可能导致应用程序执行不可预料的行为。因此,APK签名的验证对于保证应用程序的完整性至关重要。
总之,获取APK签名是验证应用程序身份和完整性的重要步骤。通过命令行工具、Java代码或第三方工具,可以轻松地获取APK签名信息。这有助于开发者和用户确保应用程序的来源和安全性。