Android的应用程序(APK)签名是一种验证应用程序来源并保证其完整性和未经篡改的机制。每个APK文件都有一个数字签名,这个签名由应用程序开发者使用私钥生成,并且可以使用相应的公钥进行验证。当用户安装一个APK文件时,Android系统会验证签名来确保应用程序的安全性。
改签名APK是指在不改变应用程序内容的情况下,重新生成一个新的签名。这可能在以下情况下有用:
1. 更换应用程序的发布者;
2. 更新应用程序的签名证书;
3. 合并不同签名的应用程序;
4. 修复由于签名不匹配导致的安装问题;
以下是改签名APK的详细步骤:
步骤1:准备签名所需的文件
改签名APK需要以下文件:
1. 原始APK文件;
2. 用于生成新签名的私钥文件(.keystore或.p12格式);
3. 根据私钥文件生成的签名文件(.jks格式);
4. 可选项:密码文件(.txt格式),用于存储私钥和签名密码以便自动化过程。
步骤2:生成新签名
1. 打开命令行终端或使用相关工具(如Android Studio的Terminal窗口);
2. 导航至存储签名文件的目录;
3. 运行以下命令生成新签名:
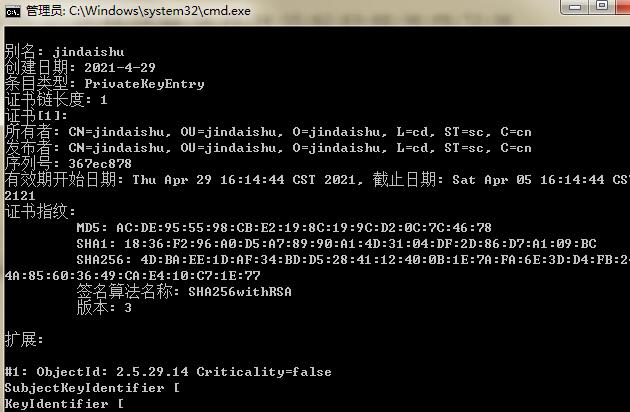
keytool -genkey -v -keystore <签名文件名>.jks -keyalg RSA -keysize 2048 -validity <有效期(以天为单位)>
在命令中使用的参数说明:
-genkey:生成新的密钥;
-v:显示处理过程;
-keystore:指定签名文件名及路径;
-keyalg:指定密钥算法,通常为RSA;
-keysize:指定密钥长度;
-validity:指定签名有效期。
步骤3:应用新签名
1. 使用APK签名工具(如ApkSigner)或命令行工具(如jarsigner)来应用新签名;
2. 打开命令行终端或使用相关工具;
3. 导航至存储APK文件的目录;
4. 运行以下命令来应用新签名:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore <签名文件名>.jks
在命令中使用的参数说明:
-verbose:显示处理过程;
-sigalg:指定签名算法;
-digestalg:指定消息摘要算法;
-keystore:指定签名文件名及路径;
-APK文件名:待签名的APK文件名;
-别名:签名时用于查找私钥的别名。
步骤4:验证新签名
1. 运行以下命令来验证新签名:
jarsigner -verify -verbose
2. 如果输出显示“jar verified”和签名者的详细信息,则表示新签名成功创建。
改签名APK的过程很简单,但请注意以下几点:
1. 私钥文件和签名文件是非常重要的安全文件,请确保仅向受信任的人员共享;
2. 新签名可能会改变APK文件的哈希值,这可能导致某些验证机制(如Google Play的应用程序验证)失效;
3. 如果应用程序使用了旧签名文件中存储的密钥来加密或解密数据,改签名APK后原始密钥将不再有效。
改签名APK涉及到数字签名和密钥管理等复杂的概念。对于初学者来说,建议仔细阅读相关文档或教程,并在实践中小心操作。