Android应用程序的二次签名验证可以帮助开发者保护他们的应用免受恶意修改或重打包的攻击。在这篇文章中,我将详细介绍二次签名验证的原理和实现步骤。
一、二次签名验证的原理
二次签名验证是通过验证应用程序的数字签名证书来确保应用程序的完整性和真实性。Android应用程序在发布之前,会使用开发者的数字证书对其进行签名。当用户下载应用程序时,Android系统会验证应用程序的签名是否与原始签名一致。如果签名不匹配,即表示应用程序可能被篡改或重打包,系统会发出警告或禁止应用程序的安装。
二、实现二次签名验证的步骤
下面是实现二次签名验证的详细步骤:
1. 获取原始签名
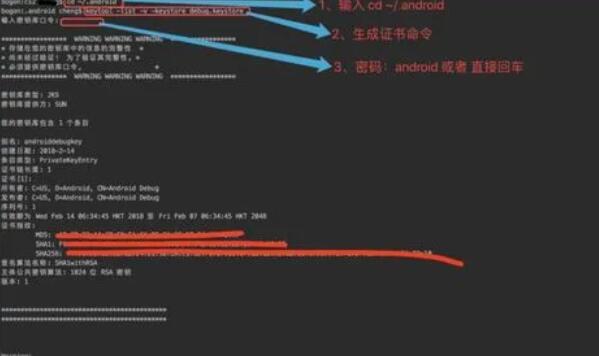
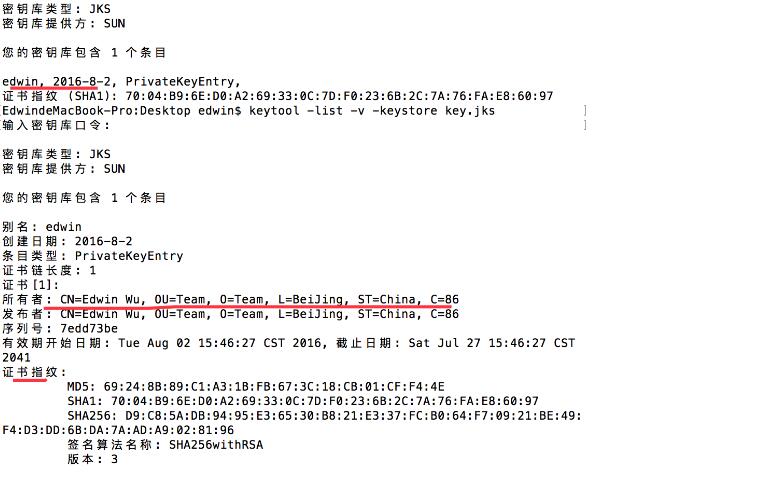
首先,需要获取应用程序的原始签名。可以通过在终端运行以下命令来获取原始签名的SHA1指纹:
keytool -list -printcert -jarfile your_app.apk
将“your_app.apk”替换为你的应用程序的路径。
2. 在应用程序中嵌入原始签名
将原始签名的SHA1指纹嵌入到应用程序的某个地方,比如在代码中的一个常量或者资源文件中。例如:
public static final String ORIGINAL_SIGNATURE = "your_original_signature";
3. 在应用程序启动时验证签名
在应用程序的启动页或者Application类中,添加代码来获取应用程序当前的签名并与原始签名进行对比。可以通过以下代码获取应用程序当前的签名:
try {
PackageInfo packageInfo = context.getPackageManager().getPackageInfo(
context.getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
String currentSignature = signatures[0].toCharsString();
// 对比当前签名与原始签名
if (currentSignature.equals(ORIGINAL_SIGNATURE)) {
// 签名验证通过,应用程序正常运行
} else {
// 签名验证失败,应用程序可能被篡改或重打包
}
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
}
这段代码会获取应用程序的签名数组,然后将第一个签名转换成字符串。接下来,将当前签名与原始签名对比,如果不一致,则表示应用程序可能被篡改或重打包。
4. 可选:添加进一步的验证逻辑
除了对比签名外,你还可以添加一些额外的验证逻辑来增强二次签名验证的安全性。例如,可以验证应用程序的包名是否一致、验证应用程序的版本号是否一致等。
总结
通过实现二次签名验证,开发者可以帮助保护他们的Android应用程序免受恶意修改或重打包的攻击。本文介绍了二次签名验证的原理和实现步骤,希望对您有所帮助。