在Android开发中,对应用程序的签名是一项重要的安全措施。通过对应用程序进行签名,可以验证应用程序的来源和完整性,防止被篡改或恶意替换。
Android应用程序的签名是通过使用密钥对对应用程序进行数字签名来实现的。下面将详细介绍Android对图片签名的原理和步骤。
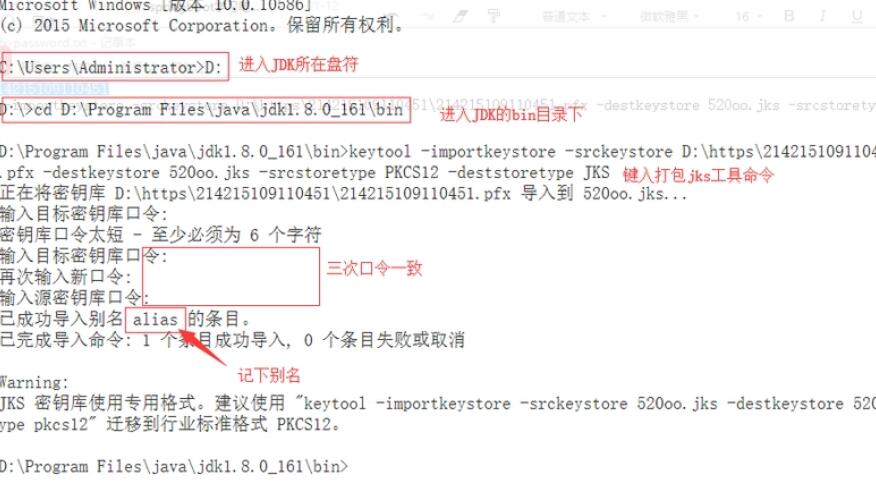
首先,需要生成一对密钥对,其中包含一个私钥和一个公钥。可以使用Java的`KeyTool`工具生成密钥对,例如:
```bash
keytool -genkeypair -alias myKey -keyalg RSA -keysize 2048 -validity 10000 -keystore myKeystore.jks
```
上述命令将生成一个名为`myKeystore.jks`的密钥库文件,其中包含一个名为`myKey`的密钥对。私钥将用于对图片进行签名,公钥将用于验证签名。
接下来,需要将私钥导出为一个独立的文件,以便后续使用。可以使用以下命令将私钥导出为PKCS#8格式的文件:
```bash
keytool -export -alias myKey -keystore myKeystore.jks -rfc -file privateKey.pem
```
此命令将私钥导出为名为`privateKey.pem`的文件。
现在,可以使用私钥对图片进行签名。可以使用Java的`KeyStore`类加载私钥库,并使用私钥对图片进行签名。以下是一个简单的示例代码:
```java
KeyStore keyStore = KeyStore.getInstance("JKS");
keyStore.load(new FileInputStream("myKeystore.jks"), "mypassword".toCharArray());
PrivateKey privateKey = (PrivateKey) keyStore.getKey("myKey", "mypassword".toCharArray());
Signature signature = Signature.getInstance("SHA256withRSA");
signature.initSign(privateKey);
byte[] imageBytes = // 从文件或网络中读取图片字节流
signature.update(imageBytes);
byte[] signatureBytes = signature.sign();
// 将签名存储到文件或发送到服务器等操作
```
上述代码首先加载密钥库,并获取私钥。然后使用私钥创建一个签名对象,并将要签名的图片字节流传递给签名对象进行更新。最后,调用`sign()`方法获得签名结果。
对于验证签名,可以使用公钥对签名进行验证。以下是一个简单的示例代码:
```java
KeyStore keyStore = KeyStore.getInstance("JKS");
keyStore.load(new FileInputStream("myKeystore.jks"), "mypassword".toCharArray());
PublicKey publicKey = keyStore.getCertificate("myKey").getPublicKey();
Signature signature = Signature.getInstance("SHA256withRSA");
signature.initVerify(publicKey);
byte[] imageBytes = // 从文件或网络中读取图片字节流
signature.update(imageBytes);
boolean isVerified = signature.verify(signatureBytes);
if (isVerified) {
// 签名验证成功
} else {
// 签名验证失败
}
```
上述代码首先加载密钥库,并获取公钥。然后使用公钥创建一个签名对象,并将要验证签名的图片字节流传递给签名对象进行更新。最后,调用`verify()`方法根据签名结果判断验证结果。
通过对图片进行签名和验证签名,可以确保图片的完整性和来源的可信度。这在防止图片被篡改或恶意替换方面起到了重要的作用。
总结起来,Android对图片签名的原理是通过使用私钥对图片进行签名,然后使用公钥对签名进行验证。通过使用密钥对对图片进行签名,可以确保图片的完整性和可信度,提高应用程序的安全性。