Android电子签名是指使用数字证书对Android应用进行签名以确保应用的完整性和安全性。下面将介绍Android电子签名的原理和详细步骤。
一、原理:
Android应用通过签名可以实现以下功能:
1. 验证应用来源:签名可以证明应用的开发者身份,确保应用是由合法的开发者发布的。
2. 应用完整性验证:签名允许验证应用的内容是否被篡改,确保应用在传输过程中没有被修改。
3. 权限管理:签名可以授权应用访问一些敏感权限,确保用户的隐私和安全。
Android签名原理如下:
1. 开发者生成公钥和私钥对。
2. 开发者使用私钥对应用进行签名。
3. 签名结果包括应用本身和签名信息,一起发布到应用市场。
4. 用户下载应用时,Android系统会验证签名信息的合法性。
5. 如果签名信息匹配,应用会被安装在设备上。
二、详细步骤:
下面是Android电子签名的详细步骤:
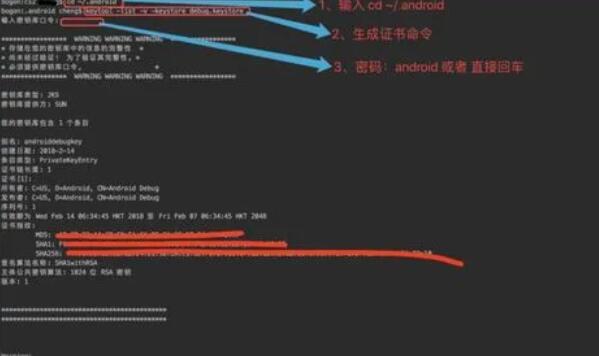
1. 生成keystore文件:
- 打开命令行工具,定位到Java SDK的bin目录。
- 运行以下命令生成keystore文件:
```
keytool -genkeypair -alias your_alias_name -keyalg RSA -keysize 2048 -validity 10000 -keystore your_keystore_name.keystore
```
- 生成时需要输入相关信息,包括keystore密码、密钥密码、名字和组织等。
- 生成keystore文件后,妥善保存。
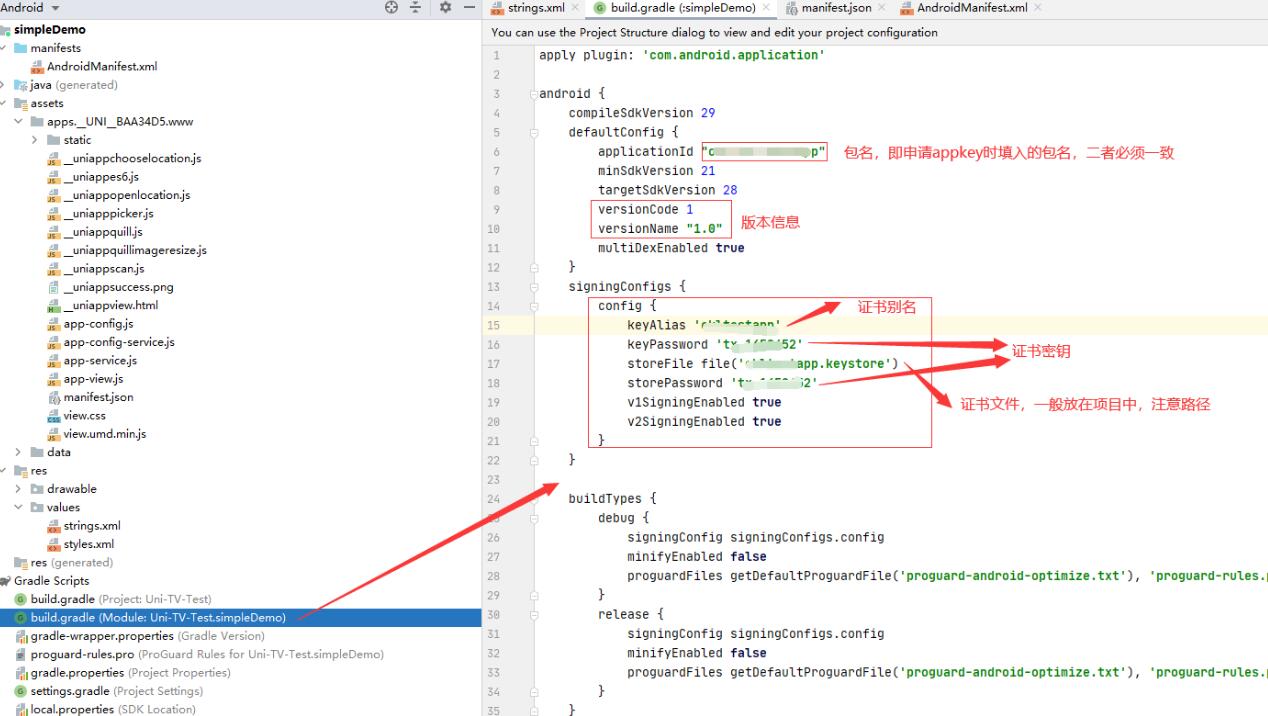
2. 配置build.gradle文件:
- 打开Android项目的build.gradle文件。
- 添加签名相关的配置,包括keystore文件路径、alias、密码等。
- 示例配置如下:
```
android {
signingConfigs {
config {
keyAlias 'your_alias_name'
keyPassword 'your_password'
storeFile file('your_keystore_name.keystore')
storePassword 'your_store_password'
}
}
buildTypes {
release {
signingConfig signingConfigs.config
}
}
}
```
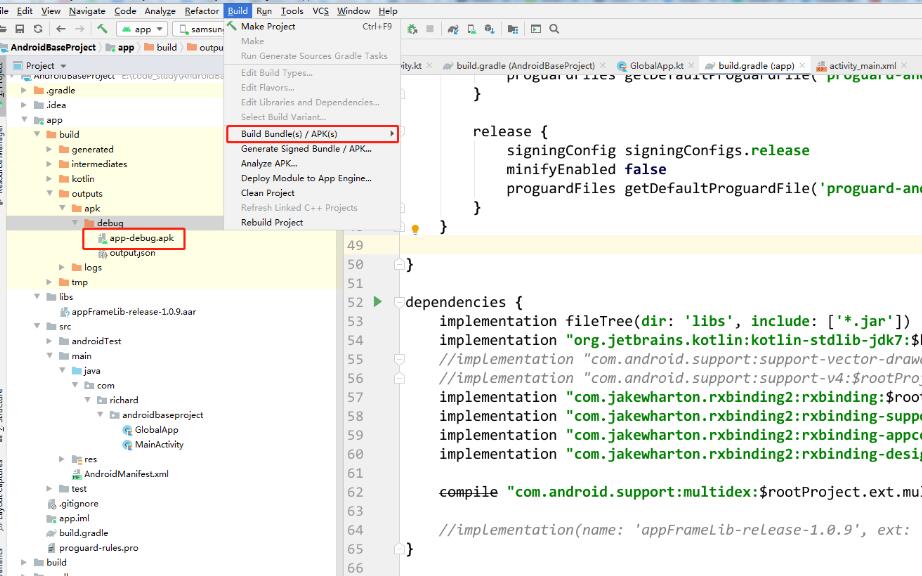
3. 构建签名应用:
- 执行生成签名应用的构建命令:
```
./gradlew assembleRelease
```
- 构建命令会自动使用指定的keystore文件对应用进行签名。
- 构建成功后,签名应用的APK文件生成在app/build/outputs/apk/release目录中。
4. 安装签名应用:
- 将签名APK文件传输到Android设备。
- 打开设备上的文件管理器,找到APK文件并点击安装。
- 安装期间,Android系统会验证APK的签名信息是否合法,如果合法则允许安装。
总结:
Android电子签名是一种确保应用完整性和安全性的重要机制。通过生成keystore文件并配置签名信息,可以实现对应用的签名。只有经过签名的应用才能在Android设备上运行和安装,确保应用的来源和完整性。这样可以提高用户信任度和应用安全性。