Android电子签名是一种数字化的签名方式,可以用于验证文件的完整性和身份认证。在Android中,电子签名的原理是基于公钥加密和哈希算法来保证数据的安全性。
首先,我们需要了解几个概念:
1. 公钥加密:公钥加密是一种加密算法,它使用两个不同的密钥:公钥用于加密数据,私钥用于解密数据。公钥可以公开给所有人使用,而私钥只能由原始密钥的持有者保留。
2. 哈希算法:哈希算法是一种将任意长度的数据映射为固定长度哈希值的算法。它具有不可逆性,即无法通过哈希值反推出原始数据。常用的哈希算法有MD5和SHA-1等。
下面是Android电子签名的具体步骤:
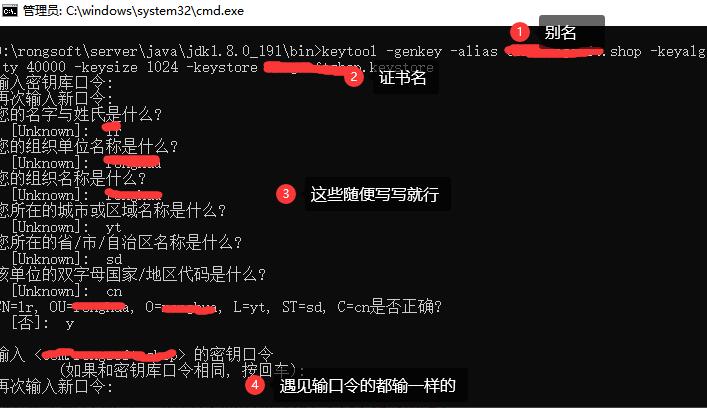
1. 生成密钥对:Android应用在进行签名前,首先需要生成一对密钥:私钥和公钥。私钥用于签名文件,公钥用于验证签名。
2. 签名文件:使用私钥对文件进行签名。签名的过程是将原始文件先进行哈希运算,得到文件的哈希值,然后使用私钥对哈希值进行加密得到签名值。
3. 验证签名:使用公钥对签名值进行解密,得到哈希值。然后再对原始文件进行哈希运算,得到新的哈希值。如果两个哈希值一致,则表示文件未被修改,签名有效。
4. 保存签名:签名后的文件和签名值可以一起保存或传输给其他人,以供验证身份和文件完整性。
Android提供了一套API来实现电子签名的功能,主要包括以下类:
1. KeyPairGenerator类:用于生成密钥对。
2. Signature类:用于进行签名和验证签名。
下面是一个简单的示例代码来演示如何在Android中进行电子签名:
```java
import android.util.Base64;
import java.security.KeyPair;
import java.security.KeyPairGenerator;
import java.security.PrivateKey;
import java.security.PublicKey;
import java.security.Signature;
public class SignatureUtil {
private static final String ALGORITHM = "SHA256withRSA";
public static byte[] generateSignature(byte[] data, PrivateKey privateKey) throws Exception {
Signature signature = Signature.getInstance(ALGORITHM);
signature.initSign(privateKey);
signature.update(data);
return signature.sign();
}
public static boolean verifySignature(byte[] data, byte[] signatureBytes, PublicKey publicKey) throws Exception {
Signature signature = Signature.getInstance(ALGORITHM);
signature.initVerify(publicKey);
signature.update(data);
return signature.verify(signatureBytes);
}
public static KeyPair generateKeyPair() throws Exception {
KeyPairGenerator keyPairGenerator = KeyPairGenerator.getInstance("RSA");
keyPairGenerator.initialize(2048);
return keyPairGenerator.generateKeyPair();
}
public static String encodePublicKey(PublicKey publicKey) {
byte[] keyBytes = publicKey.getEncoded();
return Base64.encodeToString(keyBytes, Base64.DEFAULT);
}
public static String encodePrivateKey(PrivateKey privateKey) {
byte[] keyBytes = privateKey.getEncoded();
return Base64.encodeToString(keyBytes, Base64.DEFAULT);
}
public static PublicKey decodePublicKey(String publicKeyString) {
byte[] keyBytes = Base64.decode(publicKeyString, Base64.DEFAULT);
// TODO: 从字节数组中恢复PublicKey对象
}
public static PrivateKey decodePrivateKey(String privateKeyString) {
byte[] keyBytes = Base64.decode(privateKeyString, Base64.DEFAULT);
// TODO: 从字节数组中恢复PrivateKey对象
}
}
```
以上是一个简单的示例代码,展示了如何生成密钥对、生成签名、验证签名等功能。在实际使用时,我们还需要妥善保管私钥,避免私钥泄露导致签名的被篡改。
总结来说,Android电子签名是利用公钥加密和哈希算法来验证文件完整性和身份认证的一种方式。通过生成密钥对、签名文件和验证签名,可以确保文件在传输过程中不被篡改,并且可以验证文件的来源身份。这在Android应用开发中起到了重要的安全作用。