在Android开发中,导入TLS证书是一项常见的任务,特别是在进行网络通信时需要与服务器进行安全连接。本文将介绍TLS证书的原理以及详细的导入过程。
一、TLS证书原理
TLS(Transport Layer Security)是一种用于保证网络通信安全的协议。它通过使用数字证书来验证服务器的身份,并使用加密算法确保数据传输的保密性。TLS证书包含以下信息:
1. 证书颁发机构(Certificate Authority,简称CA)的签名:由CA给予证书颁发机构的数字签名,用于验证证书的合法性。
2. 证书的公钥:用于对称密钥的生成和传输过程。
3. 证书的有效期:证书在一定时间范围内有效,超过有效期后需要重新申请更新证书。
根据上述原理,Android开发者需要导入服务器颁发的TLS证书,以便与服务器进行安全连接。
二、导入TLS证书的详细步骤
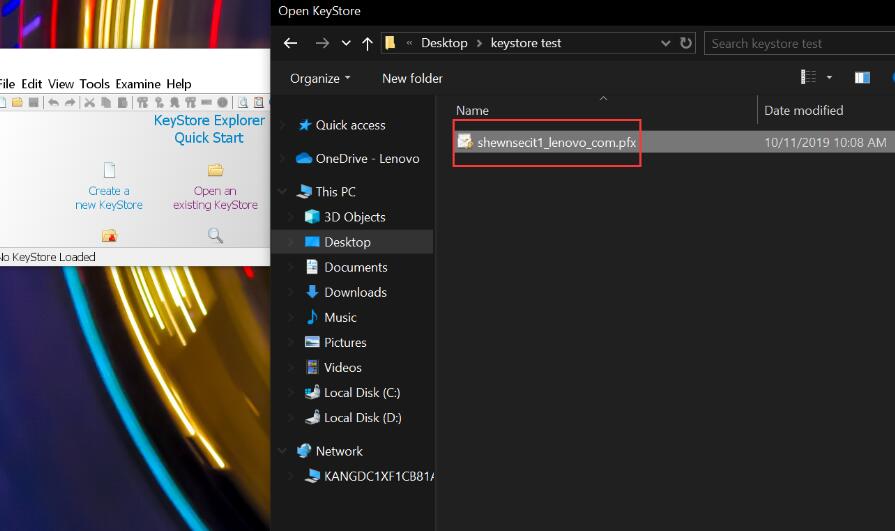
1. 将服务器的TLS证书导出为DER格式或PEM格式。DER格式是二进制格式,PEM格式是文本格式。可以从服务器的管理界面或者通过命令行工具导出证书。
2. 将导出的证书文件复制到Android工程的assets目录下。assets目录是专门用于存放应用程序的资源文件的目录。
3. 在Android工程的res目录下创建xml文件夹,然后在xml文件夹下创建一个名为"network_security_config.xml" 的文件。在该文件中添加以下内容:
```xml
```
其中,你需要将上述代码中的"your_certificate_filename"替换为你在assets目录下存放服务器证书的文件名。
4. 在AndroidManifest.xml文件中的
```xml
... android:networkSecurityConfig="@xml/network_security_config" ...> ... ``` 以上代码将应用的网络安全配置与刚才创建的network_security_config.xml文件关联起来。 5. 到此,TLS证书的导入已经完成。在你的网络通信代码中,可以通过以下方式创建一个安全的OkHttpClient实例: ```java OkHttpClient.Builder builder = new OkHttpClient.Builder(); builder.connectTimeout(10, TimeUnit.SECONDS) .readTimeout(10, TimeUnit.SECONDS) .writeTimeout(10, TimeUnit.SECONDS); builder.sslSocketFactory(SSLSocketClient.getSSLSocketFactory()); builder.hostnameVerifier(SSLSocketClient.getHostnameVerifier()); OkHttpClient okHttpClient = builder.build(); ``` 其中,SSLSocketClient是一个自定义的类,可以通过以下代码创建: ```java public class SSLSocketClient { public static SSLSocketFactory getSSLSocketFactory() { try { SSLContext sslContext = SSLContext.getInstance("TLS"); sslContext.init(null, getTrustManager(), new SecureRandom()); return sslContext.getSocketFactory(); } catch (NoSuchAlgorithmException | KeyManagementException e) { e.printStackTrace(); return null; } } public static X509TrustManager[] getTrustManager() { return new X509TrustManager[]{new X509TrustManager() { @Override public void checkClientTrusted(X509Certificate[] chain, String authType) throws CertificateException { } @Override public void checkServerTrusted(X509Certificate[] chain, String authType) throws CertificateException { // 此处可以进行服务器证书的验证,包括证书的合法性、有效期等等 } @Override public X509Certificate[] getAcceptedIssuers() { return new X509Certificate[]{}; } }}; } public static HostnameVerifier getHostnameVerifier() { return (hostname, session) -> { // 此处可以对主机名进行验证 return true; }; } } ``` 通过以上步骤,你就可以成功导入TLS证书,并与服务器进行安全连接了。 总结:本文介绍了Android导入TLS证书的原理和详细步骤。通过导入TLS证书,可以确保与服务器的通信过程安全可靠。希望本文对你有所帮助。