Android应用的打包验证签名是保证应用安全性的重要环节。本文将详细介绍Android打包验证签名的原理和步骤。
一、签名的作用和原理
应用签名是Android应用程序的重要属性,它用于验证应用程序的完整性、真实性和可信度。签名基于非对称加密算法,主要有如下作用:
1. 应用完整性验证:签名可确保应用在分发过程中未经篡改。
2. 应用真实性验证:签名可确保应用的来源可信,防止恶意软件攻击。
3. 应用权限验证:签名可确保应用具备必要的权限。
Android应用签名基于RSA算法,具体流程如下:
1. 首先,生成一对公私钥。开发者保留私钥,用于应用的签名,公钥将打包进应用。
2. 应用打包时,将应用的资源、源码等文件进行整合,并使用私钥对这些文件生成数字摘要。
3. 将生成的数字摘要与应用的公钥一起打包到应用中。
二、验证签名的步骤
了解了签名的作用和原理后,下面将介绍验证签名的具体步骤。
1. 获取应用签名信息
要进行签名验证,首先需要获取应用的签名信息。可以通过以下两种方式获取:
(1)应用安装后,通过PackageManager的getPackageInfo方法获取应用的签名信息。示例代码如下:
```java
PackageManager packageManager = getPackageManager();
String packageName = getPackageName();
int flags = PackageManager.GET_SIGNATURES;
PackageInfo packageInfo = packageManager.getPackageInfo(packageName, flags);
Signature[] signatures = packageInfo.signatures;
```
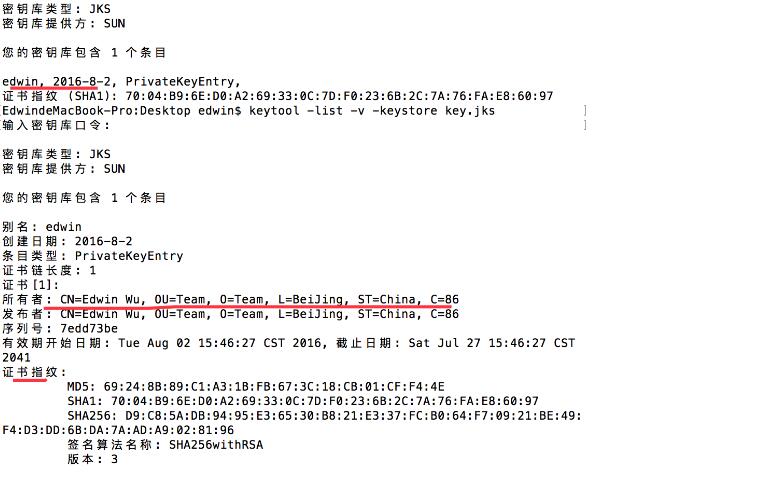
(2)使用命令行工具获取签名信息。在终端中运行以下命令:
```shell
keytool -list -printcert -jarfile your_application.apk
```
2. 验证签名的合法性
获取到应用签名信息后,可以进行签名的合法性验证。验证过程包括两个部分:
(1)校验应用签名的合法性:签名信息可以包含多个签名,我们需要对每个签名进行验证。可以使用Java Security的Certificate类进行验证,示例代码如下:
```java
CertificateFactory certificateFactory = CertificateFactory.getInstance("X.509");
X509Certificate x509Certificate = (X509Certificate) certificateFactory.generateCertificate(new ByteArrayInputStream(signatures[i].toByteArray()));
PublicKey publicKey = x509Certificate.getPublicKey();
boolean verified = Arrays.equals(publicKey.getEncoded(), publicKeyBytes);
```
(2)校验签名证书的合法性:每个签名对应一个证书,我们需要验证证书的合法性。可以使用系统API的KeyStore类进行验证,示例代码如下:
```java
KeyStore keyStore = KeyStore.getInstance(KeyStore.getDefaultType());
keyStore.load(null);
Enumeration
while (aliases.hasMoreElements()) {
String alias = aliases.nextElement();
Certificate certificate = keyStore.getCertificate(alias);
PublicKey publicKey = certificate.getPublicKey();
boolean verified = Arrays.equals(publicKey.getEncoded(), publicKeyBytes);
}
```
3. 验证签名与应用的关联
除了验证签名的合法性,还需要验证签名与应用的关联性。可以通过以下方式进行验证:
(1)获取当前应用的签名信息,与应用在服务端预存的签名信息进行比对,确保两者一致。
(2)验证签名与应用的包名是否一致,防止应用被篡改后以合法签名运行。
三、总结
Android应用的打包验证签名是保证应用安全性的重要环节。本文详细介绍了Android打包验证签名的原理和步骤,包括签名的作用和原理、验证签名的步骤以及验证签名与应用的关联性。通过对应用签名的有效验证,可以保证应用在分发过程中的完整性、真实性和可信度,增强应用的安全性。