Android打包需要签名文件是为了保证APK的安全性和完整性。签名文件用于标识APK的身份,并确保在APK在安装和更新过程中没有被篡改。本文将详细介绍Android打包签名的原理以及如何生成、使用签名文件。
1. 签名原理
在Android开发中,每个APK包都必须经过签名处理。APK签名使用的是非对称加密算法,其中包括公钥和私钥。私钥用于生成签名,而公钥用于验证签名的合法性。
APK签名的过程如下:
- 使用私钥对APK的整个内容进行哈希计算,生成一个唯一的数字签名。
- 将生成的数字签名与APK的内容一起存储在META-INF目录下的CERT.RSA文件中。
- 将CERT.RSA文件与其他文件一起压缩为一个APK包。
在安装或更新APK时,Android系统会验证签名的合法性。如果签名验证失败,则会拒绝安装或更新。
2. 生成签名文件
生成签名文件需要使用Java的Keytool工具。Keytool工具是Java开发工具包(JDK)中的一部分,用于管理密钥库和证书。以下是生成签名文件的步骤:
- 打开终端或命令提示符,进入JDK的bin目录。
- 在命令行中输入以下命令:
```
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 3650 -keystore mykeystore.jks
```
这里的`-alias mykey`表示生成的私钥的别名为"mykey",你可以根据实际需求修改。`-keysize 2048`表示密钥长度为2048位,可以根据需求进行调整。`-validity 3650`表示有效期为10年(3650天),可以根据需求进行调整。`-keystore mykeystore.jks`表示生成的密钥库文件名为"mykeystore.jks",你可以根据实际需求修改。
- 接下来,系统会提示你输入一些信息,例如密钥密码、证书拥有者信息等。按照提示输入相关信息即可。
- 生成成功后,会在当前目录下生成一个名为"mykeystore.jks"的密钥库文件。
3. 使用签名文件
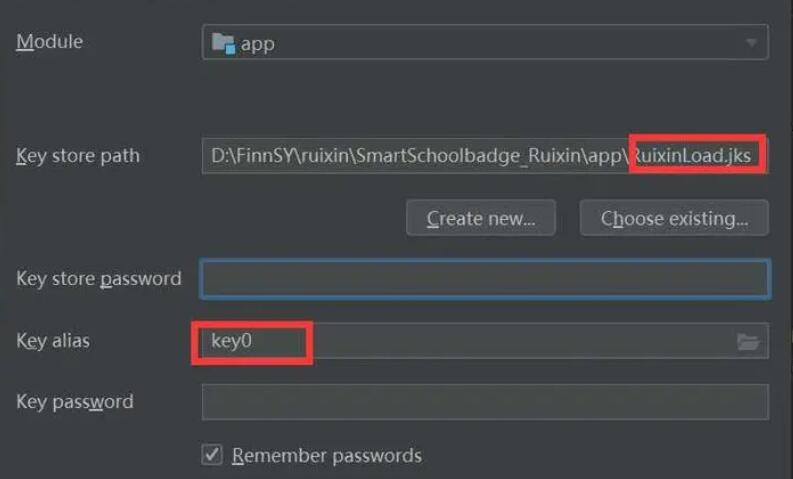
使用签名文件需要在Android项目的gradle配置文件中进行配置。以下是使用签名文件的步骤:
- 打开你的Android项目,在app目录下找到build.gradle文件。
- 找到`signingConfigs`节点,并添加以下内容:
```
signingConfigs {
release {
storeFile file("mykeystore.jks")
storePassword "your_store_password"
keyAlias "mykey"
keyPassword "your_key_password"
}
}
```
这里的`release`表示使用签名文件的配置名称,可以根据需要自定义。`storeFile`表示指定签名文件的路径,这里填写相对路径或绝对路径。`storePassword`表示密钥库的密码,`keyAlias`表示密钥的别名,`keyPassword`表示密钥的密码,请替换为你自己的密码。
- 在同一个build.gradle文件中,找到`buildTypes`节点,并将`signingConfig`指定为你刚刚配置的签名配置名称,例如:
```
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
- 保存并关闭build.gradle文件。现在你的项目将使用指定的签名文件进行打包。
总结:
通过签名文件,Android开发者可以确保APK的安全性和完整性。本文详细介绍了Android打包签名的原理以及生成、使用签名文件的步骤。希望能对你理解Android签名有所帮助。