在Android开发中,打包是将应用程序编译、压缩、签名等操作的过程,最终生成一个安装包(APK),用于在Android设备上安装和运行。
其中,证书是打包过程中重要的一环。Android系统要求所有的应用程序都必须经过数字签名,以确保应用程序的完整性和安全性。证书用于证明应用程序是由特定开发者创建,并且没有被篡改。如果没有正确的证书,应用程序将无法安装或在某些情况下无法正常运行。
Android打包过程中使用的证书分为两种:开发证书(debug certificate)和发布证书(release certificate)。
1. 开发证书(debug certificate):
在开发过程中,为了方便测试和调试,Android Studio会自动生成一个开发证书。这个证书存储在开发者的电脑上的用户目录下的“.android”文件夹中,文件名为“debug.keystore”。开发证书只用于开发阶段,并不适合用于发布应用。
2. 发布证书(release certificate):
当应用程序准备发布时,开发者需要创建一个发布证书,并将其用于打包应用。发布证书必须经过一个认证机构(如VeriSign)或自签名来确保应用程序的安全性。
如何创建一个发布证书呢?
首先,需要使用Java的keytool工具并在命令行中执行以下命令:
```
keytool -genkeypair -v -keystore my-release-key.jks -keyalg RSA -keysize 2048 -validity 10000 -alias my-alias
```
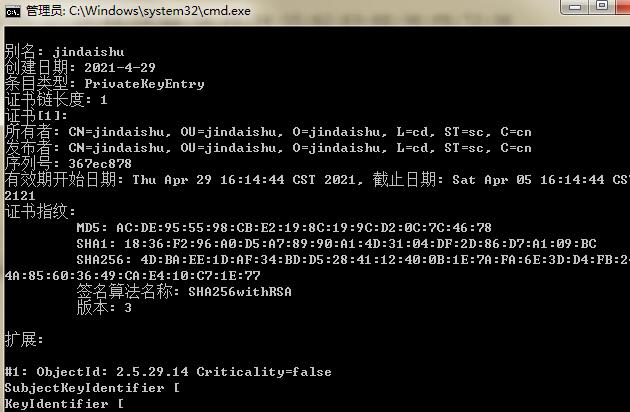
这个命令将生成密钥库文件“my-release-key.jks”,以及一个别名为“my-alias”的密钥对。在这个过程中,系统会要求输入密码等信息,并保证这些信息的安全性。
接下来,需要将生成的密钥库文件放置在项目的"app"模块目录下,并在项目的"build.gradle"文件中配置如下内容:
```
android {
...
signingConfigs {
release {
storeFile file("my-release-key.jks")
storePassword "your-store-password"
keyAlias "your-key-alias"
keyPassword "your-key-password"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
其中,"your-store-password"、"your-key-alias"和"your-key-password"需要替换为之前生成密钥对时设置的对应密码信息。
最后,在Android Studio的菜单栏中选择“Build”->“Generate Signed Bundle/APK”,选择“APK”,然后按照指引填写必要的信息,最终将会生成一个经过签名的发布APK文件。
需要注意的是,一旦发布证书丢失或泄露,应立即创建一个新的发布证书,并且需要更新应用的版本号,以确保用户在安装新版本应用时不会产生问题。
总结起来,Android打包失败证书问题的主要原因有两个:一是没有正确配置打包脚本;二是证书文件或密码输入错误。针对这些问题,只需要按照上述步骤正确生成并配置证书,同时确认密码输入正确,即可顺利打包Android应用程序。