免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

android打包签名原理

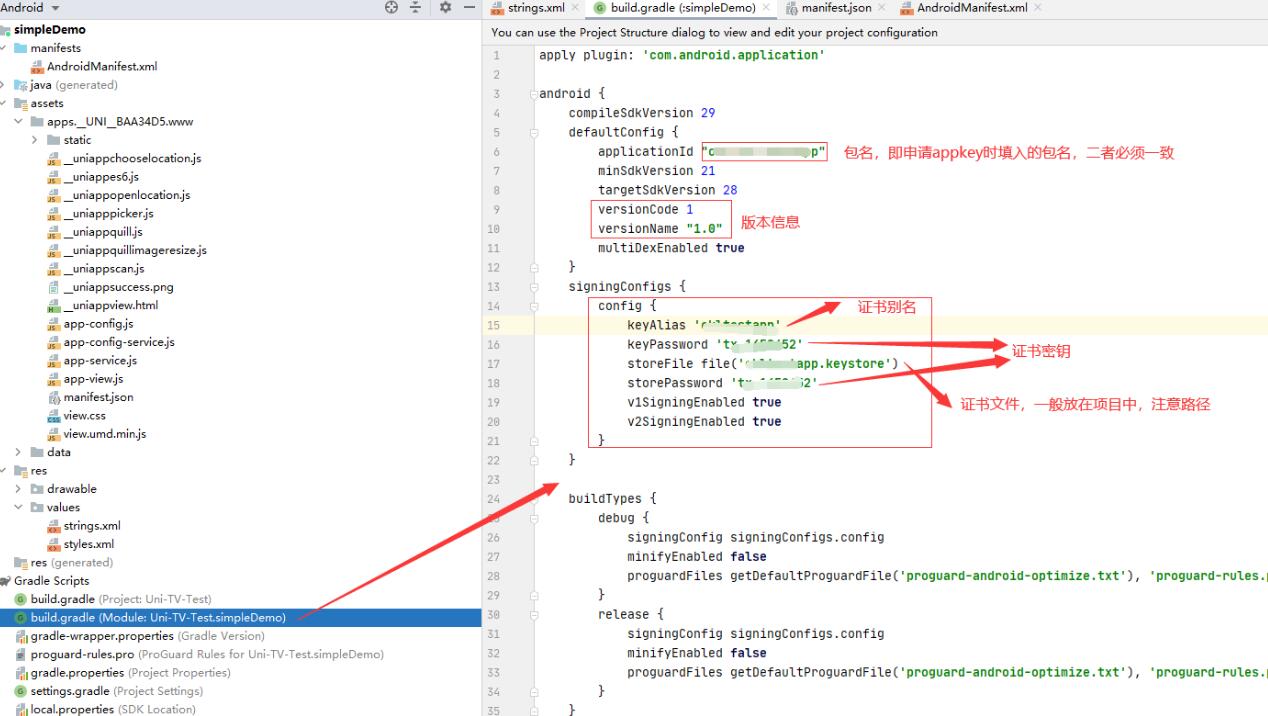
Android打包签名是指在将Android应用程序打包成APK文件时对其进行数字签名,以确保应用程序的完整性和来源的可信性。打包签名过程主要包括:生成密钥库、生成密钥对、对APK进行签名。

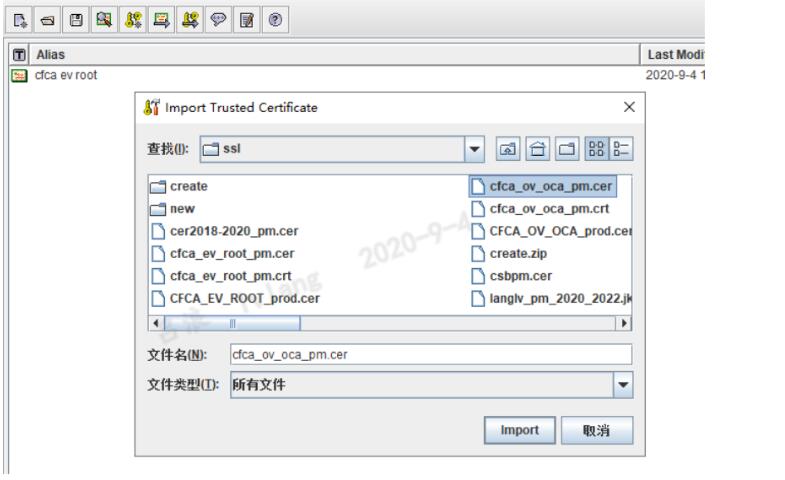
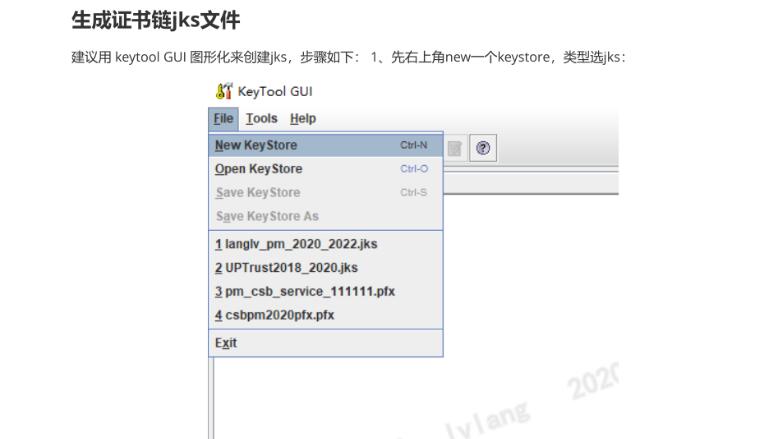
首先,我们需要生成一个密钥库(Keystore)。密钥库是一个包含密钥对的加密文件,用于存储应用程序的签名信息和证书。我们可以使用Java密钥库(JKS)或Android密钥库(.keystore文件)来生成密钥库。生成密钥库时,需要指定密钥库的名称、密码和别名等信息。

然后,我们需要生成密钥对。密钥对包括一个私钥和一个公钥。私钥用于对APK进行签名,而公钥用于验证签名是否有效。我们可以使用Java的keytool工具或Android Studio中的生成签名工具(Generate Signed APK)来生成密钥对。生成密钥对时,需要指定密钥库的路径、密码和别名等信息。

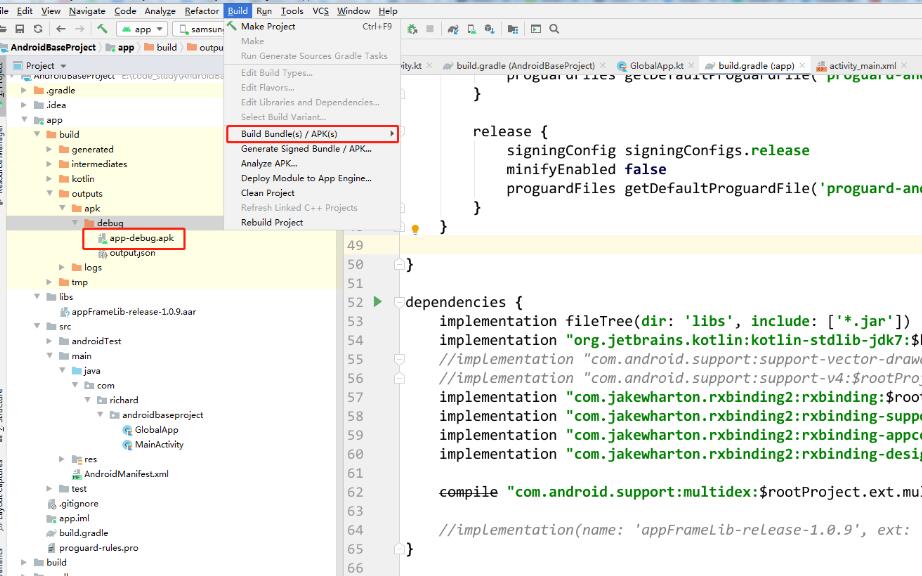
接下来,我们可以使用私钥对APK进行签名。签名过程包括计算APK的摘要、使用私钥对摘要进行加密,并将签名结果附加到APK文件中。签名后的APK文件应该包含一个META-INF目录,其中包含签名文件。

在Android系统中,每个APK都包含了一个MANIFEST.MF文件,该文件包含了被签名文件的哈希值。同时,也需要将签名文件存储在META-INF目录中,其文件名为.RSA或.DSA,文件内容为签名信息。

签名过程中,除了应用的完整性,还会包含一些额外的信息,比如签名算法和证书。证书是签名的一部分,它包含了签名者的身份信息和公钥。在Android系统中,APK文件是由开发者签名的,而应用商店则会对签名进行验证。

在Android设备上安装APK时,系统会校验APK的签名信息,以确保其没有被篡改过。如果签名验证失败,则可能会抛出安全异常,并拒绝安装。

签名是保障应用的来源可信性的重要手段,可以防止应用被篡改,确保应用的完整性和安全性。签名后的APK文件可以被用户安全地下载和安装,而开发者也可以通过验证APK的签名来确保应用的来源可信。

总结来说,Android打包签名是通过生成密钥库和密钥对,然后使用私钥对APK进行签名的过程。签名过程中还包括生成证书和验证签名的步骤,以确保应用的完整性和来源可信性。签名是Android应用安全的重要环节,是保障应用正常运行的重要手段。

相关知识:
ipa重签名
IPA重签名是指对iOS应用进行重新签名,以修改应用的证书和签名信息。这一过程允许开发者和企业重新打包已经存在的应用,并使用新的签名证书进行发布。IPA重签名的主要应用场景包括企业内部分发、应用测试、应用定制等。下面将详细介绍IPA重签名的原理和步骤:一、
2023-07-18
ipa签名证书获取
在iOS开发中,通过Xcode进行开发的应用程序,只能在设备或模拟器上运行,无法直接在其他设备上安装和运行。为了在非开发环境下安装和运行应用程序,需要进行ipa签名,以获取签名证书。ipa签名是指将应用程序打包成ipa文件,并附加数字签名的过程。数字签名是
2023-07-18
安卓过签名
安卓过签名(Android Code Signing)是指在开发和发布安卓应用时,开发者使用数字证书对应用进行签名的过程。签名是一个数字指纹,用于验证应用的完整性和真实性。在安卓平台上,签名还用于应用的版本管理和发布渠道的识别。过签名的过程主要包括生成签名
2023-07-17
安卓签名文件存放在哪里
安卓签名文件是一种用于验证应用程序身份和完整性的重要文件。在安卓开发中,开发者需要为应用程序生成签名文件,并将其用于发布和验证应用程序。安卓平台使用了基于公私钥的数字签名机制来确保应用程序的身份和完整性。这个过程包括生成密钥对、使用私钥对应用程序进行签名、
2023-07-17
android 证书 信任 设置
Android系统使用证书来验证服务器的身份和建立安全连接。当用户在浏览器中访问一个需要 HTTPS 连接的网站时,Android系统会检查服务器的证书是否受信任。如果证书受信任,则建立安全连接并显示页面内容;如果证书不受信任,则会弹出警告提示用户存在安全
2023-07-17
apk包的证书信息
APK包的证书信息是指用于对APK进行签名和验证的数字证书信息。APK是Android应用程序的安装包文件,签名是确保APK的完整性和真实性的重要步骤,而数字证书则是用于确认签名者身份的凭证。在Android应用程序开发中,应用程序的作者通常会在发布APK
2023-07-14
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4