Android应用的打包签名是保证应用安全性和完整性的重要步骤,同时也是应用正式发布的前提条件。本文将详细介绍Android打包签名的原理和步骤,帮助读者了解和掌握该技术。
一、打包签名原理
Android应用打包签名的原理依赖于公钥加密和数字签名技术。在应用打包签名过程中,有两个关键概念:密钥库(keystore)和签名证书(certificate)。
密钥库是保存了一对公私钥对的文件,用于对应用进行签名,保证应用的安全性和可信度。签名证书是对应用进行身份认证的文件,包含了应用的相关信息和公钥。
应用打包签名的具体过程如下:
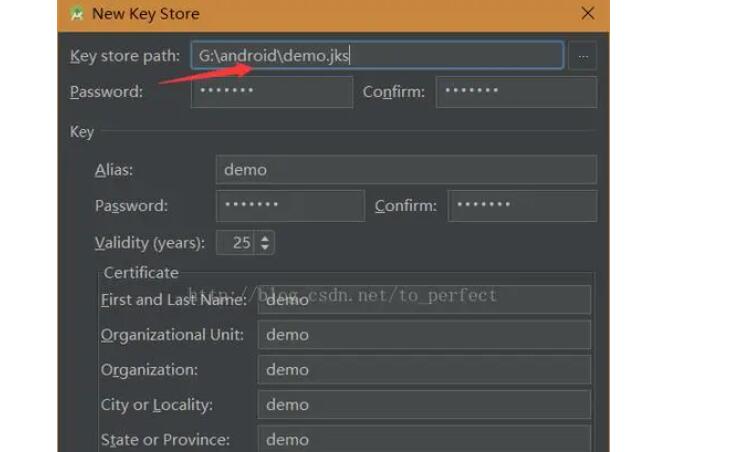
1. 生成密钥库:首先,需要使用Java的keytool工具生成一个密钥库文件(.keystore),并设置相关的别名、密码等信息。
2. 生成签名证书:借助密钥库文件,使用keytool工具生成一个签名证书文件(.cer),该证书包含了应用的相关信息和公钥。
3. 使用签名证书对应用进行签名:通过使用密钥库里的私钥,将应用的APK文件进行数字签名,得到经过加密的APK文件。这个加密过程包含了应用的整体哈希和密钥库的数字签名,确保了应用的完整性和安全性。
4. 使用签名证书对应用进行验证:当用户或设备在安装应用时,系统会使用签名证书进行应用的验证,确保应用没有被篡改或伪造。
二、打包签名步骤
了解了打包签名的原理后,可以按照以下步骤对应用进行打包签名:
1. 生成密钥库:
- 打开命令行终端,并找到Java的bin目录(一般在JDK安装目录下的bin文件夹)。
- 执行命令:keytool -genkeypair -alias
- 命令中,
- 根据提示输入密码等信息,生成密钥库。
2. 生成签名证书:
- 执行命令:keytool -exportcert -alias
- 命令中,
- 输入导出证书的密码,并确认。
- 生成签名证书。
3. 使用签名证书对应用进行签名:
- 打开Android Studio,选择要签名的应用模块。
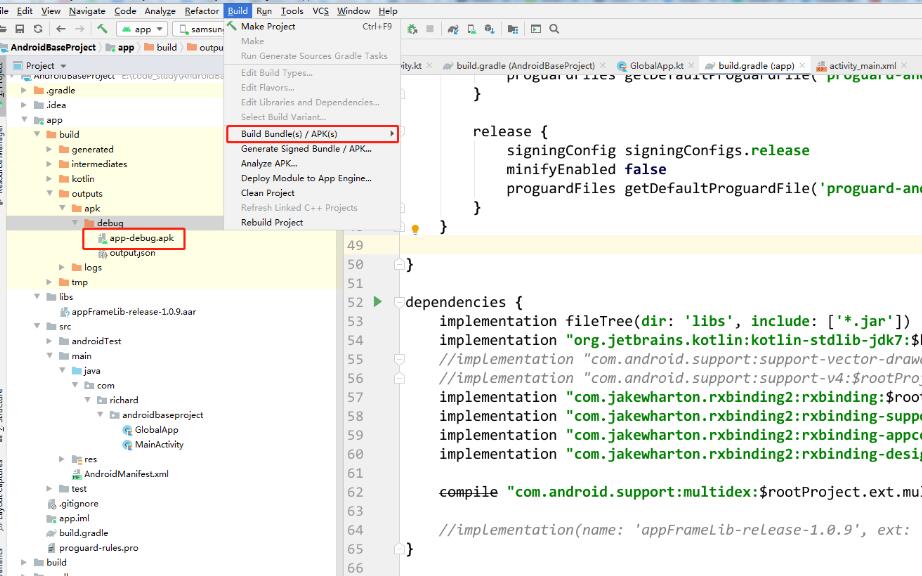
- 在菜单栏中选择:Build -> Generate Signed Bundle/APK。
- 在弹出的对话框中,选择“APK”选项,并点击“Next”。
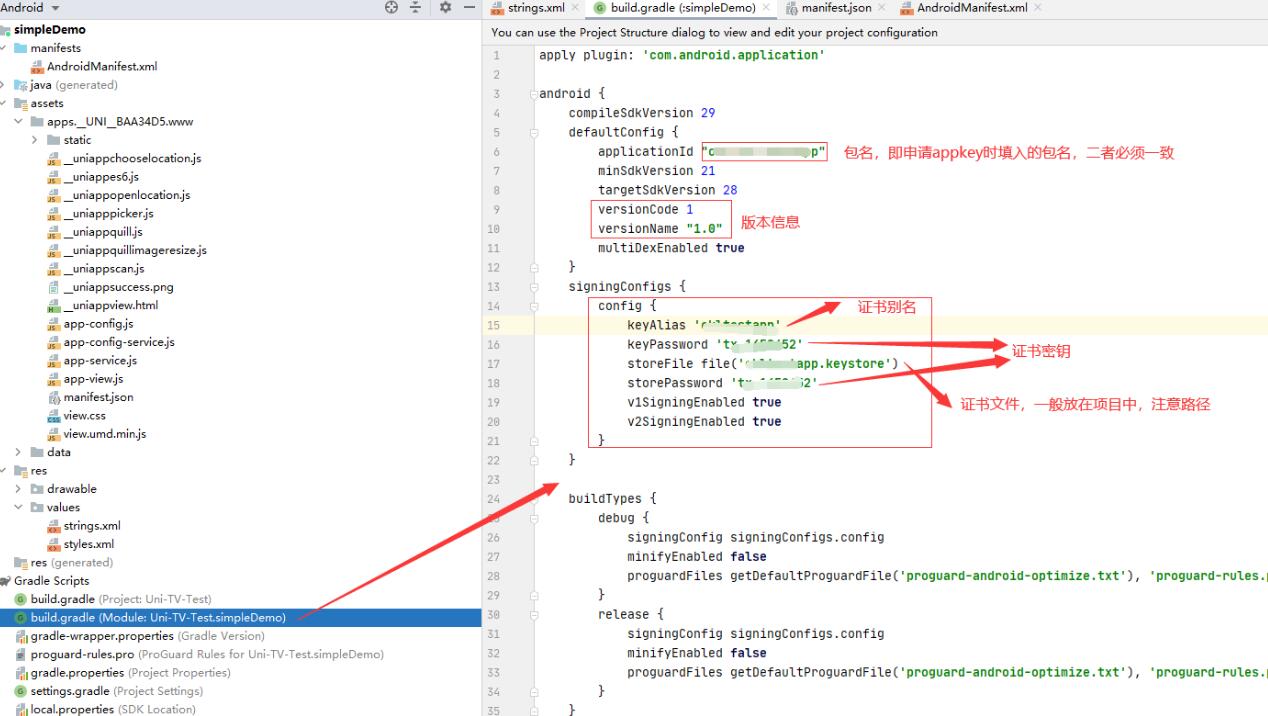
- 在选择密钥库文件的输入框中,选择生成的密钥库文件。
- 输入密钥库密码等信息,并点击“Next”。
- 在选择签名证书的输入框中,选择生成的签名证书文件。
- 输入签名证书密码等信息,并点击“Finish”。
- 签名成功后,生成带有签名的APK文件。
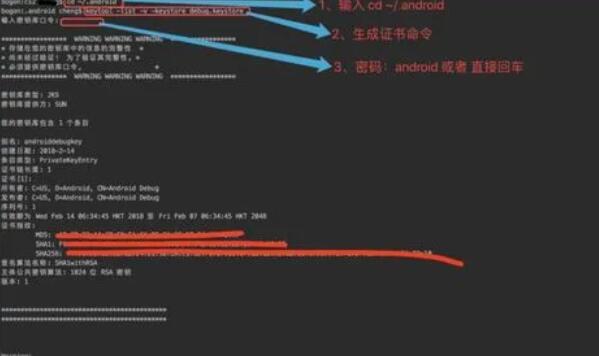
4. 使用签名证书对应用进行验证:
- 在终端或命令提示符中,执行命令:jarsigner -verify -verbose -certs
- 命令中,
- 根据提示信息,检查验证结果。
三、总结
Android应用的打包签名是保证应用的安全性和完整性的重要步骤。本文介绍了Android打包签名的原理和详细步骤,希望对读者有所帮助。在实际操作中,请根据自己的实际情况进行密钥库和签名证书的生成,并确保密钥库和签名证书的安全性和可信度。同时,也要注意妥善保管密钥库文件和签名证书文件,避免泄露和丢失。