Android应用打包过程中,签名是必不可少的一步。签名可以确保应用的完整性和安全性,同时也可以防止他人对应用进行非法修改。在Android中,有两种类型的签名:开发签名和发布签名。
开发签名是在应用开发过程中使用的签名,用于在测试环境下验证应用的合法性。开发签名可以使用自己生成的签名证书,也可以使用Android SDK自带的默认证书。在使用自己生成的签名证书时,需要通过以下步骤进行配置:
1. 生成签名证书
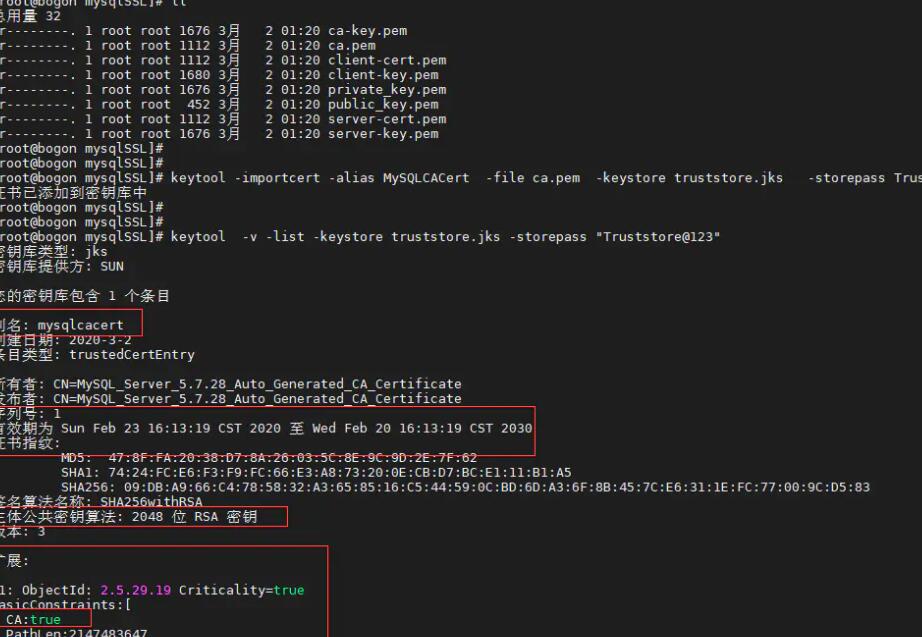
使用Java的keytool工具生成签名证书,命令如下:
```bash
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 365 -keystore mykeystore.jks
```
上述命令将生成一个名为mykeystore.jks的文件,其中包含了签名证书。
2. 配置gradle文件
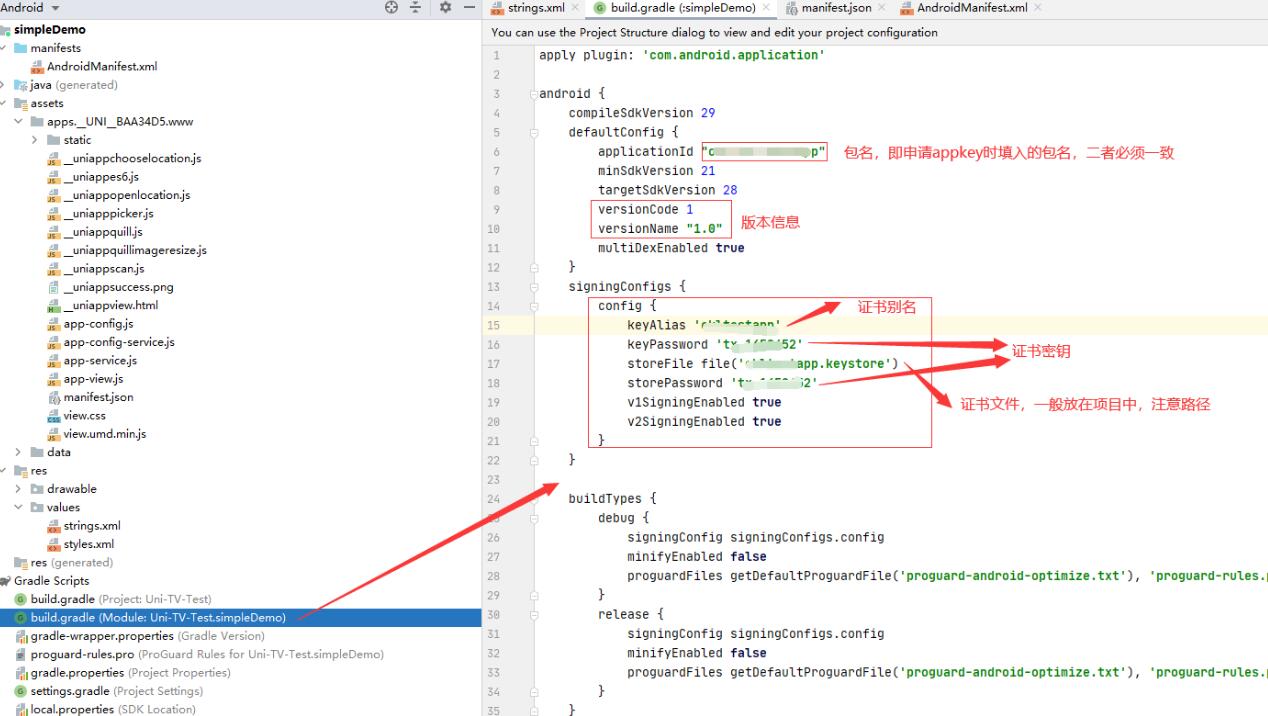
在应用的gradle文件中进行如下配置:
```groovy
android {
// ...
signingConfigs {
debug {
storeFile file('path/to/mykeystore.jks')
storePassword 'your_store_password'
keyAlias 'mykey'
keyPassword 'your_key_password'
}
}
buildTypes {
debug {
signingConfig signingConfigs.debug
// ...
}
// other build types...
}
}
```
在上述配置中,需要将路径`path/to/mykeystore.jks`替换为自己生成的签名证书的路径,同时将`your_store_password`和`your_key_password`替换为自己设定的密码。
配置完毕后,使用开发签名进行打包时,将会自动应用上述配置的签名证书。
发布签名是在应用上线发布时使用的签名,用于确保应用的安全性和完整性。发布签名需要使用由数字证书认证机构(CA)颁发的签名证书。签名证书中包含了一对公私钥,私钥用于对应用进行签名,公钥用于验证应用的合法性。
在打包过程中使用发布签名时,需要将签名证书以及相应的配置文件放置在项目的根目录下,并在gradle文件中进行如下配置:
```groovy
android {
// ...
signingConfigs {
release {
storeFile file('path/to/release.keystore')
storePassword 'your_store_password'
keyAlias 'your_key_alias'
keyPassword 'your_key_password'
}
}
buildTypes {
release {
signingConfig signingConfigs.release
// ...
}
// other build types...
}
}
```
在上述配置中,需要将路径`path/to/release.keystore`替换为你的发布签名证书的路径,同时将`your_store_password`、`your_key_alias`和`your_key_password`替换为相应的密码和别名。
配置完毕后,使用发布签名进行打包时,将会自动应用上述配置的签名证书。
总结:通过配置gradle文件,我们可以在Android应用打包过程中动态地选择不同的签名证书,以适应不同的需求。开发签名用于测试环境下,而发布签名用于正式发布的应用。签名可以确保应用的完整性和安全性,为用户提供可信赖的应用。