Android应用的打包和签名是开发过程中非常重要的一步。在发布应用之前,必须将应用打包成APK文件,并对APK文件进行签名,以确保应用的完整性和安全性。下面我将详细介绍Android打包APK的原理和步骤。
首先,我们需要了解一些基本概念:
1. APK文件:APK是Android应用的安装包文件,包含了应用的所有资源和代码。
2. 签名:签名是对APK文件进行数字签名,用于证明APK文件的真实性和完整性。通过签名,用户可以验证APK文件没有被篡改,并且可以信任该应用。
接下来,让我们来了解Android打包APK的详细步骤:
1. 生成密钥库文件:首先,我们需要生成一个密钥库文件(.keystore文件),用于存储应用的签名信息。可以使用Java的keytool工具生成密钥库文件,命令如下:
```
keytool -genkeypair -alias myalias -keyalg RSA -keysize 2048 -validity 10000 -keystore mykeystore.keystore
```
上述命令将生成一个名为mykeystore.keystore的密钥库文件,其中包含了签名所需的私钥和证书。
2. 配置build.gradle文件:在项目的build.gradle文件中进行一些配置,以便在打包APK时使用正确的签名信息。在android节点下添加如下代码:
```
android {
...
signingConfigs {
release {
storeFile file("mykeystore.keystore")
storePassword "mystorepassword"
keyAlias "myalias"
keyPassword "mykeypassword"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
上述代码中,我们指定了密钥库文件、密钥库密码、密钥别名和密钥密码。注意,密钥库文件应该放在项目根目录下,并且密钥库密码和密钥密码需要保存好,以便后续使用。
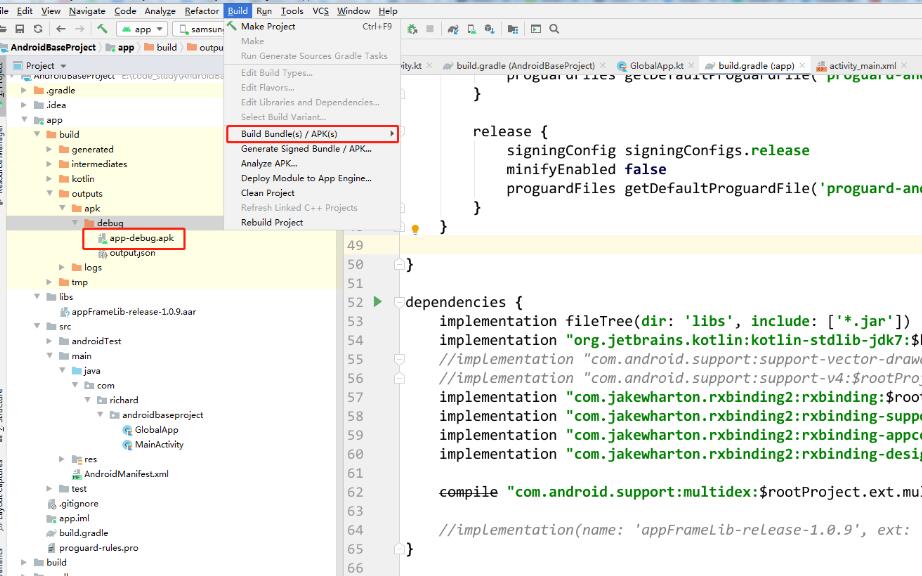
3. 打包APK文件:使用命令行或Android Studio的Gradle面板执行打包命令。执行命令时,Gradle会根据配置的密钥库文件和签名信息,将应用打包成APK文件。
- 命令行方式:在项目根目录下,执行以下命令生成release版本的APK文件:
```
./gradlew assembleRelease
```
- Android Studio方式:使用Android Studio的Gradle面板,选择项目根目录下的app模块,然后点击“Build”选项卡中的“Generate Signed Bundle/APK”按钮,按照向导完成打包过程。
4. 签名APK文件:在打包生成的APK文件(一般位于app/build/outputs/apk/release目录下)中已经包含了未签名的应用,我们需要对其进行签名。可以使用Java的jarsigner工具进行签名,命令如下:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykeystore.keystore app-release-unsigned.apk myalias
```
上述命令将使用我们之前生成的密钥库文件对APK文件进行签名。签名完成后,我们会得到一个带有签名的APK文件。
5. 对齐APK文件:最后一步是对齐APK文件,以提高应用的性能。可以使用Android SDK中的zipalign工具对APK文件进行对齐,命令如下:
```
zipalign -v 4 app-release-unsigned.apk myapp.apk
```
上述命令将会生成一个名为myapp.apk的最终已签名的APK文件,该文件已经完成了对齐操作。
通过以上步骤,我们完成了Android应用的打包和签名过程。生成的已签名APK文件可以用于发布到应用商店或分发给用户进行安装。
需要注意的是,为了保证应用的安全性,密钥库文件和签名信息需要妥善保存,并且避免在公共代码仓库中提交。此外,每个应用的密钥库文件和签名信息都应该唯一,不同的应用应该使用不同的密钥库文件进行签名。
希望以上介绍能帮助你理解Android打包APK的原理和详细步骤。