重新打包二次签名是指对已经签名的Android应用进行修改后再次进行签名的过程。一般情况下,我们会遇到几个场景需要重新打包二次签名,比如:
1. 修改应用的图标、名称或版本号等;
2. 对已经进行加固的应用进行更新;
3. 对应用进行反编译后修改其中的某些功能。
在开始介绍重新打包二次签名的过程之前,我们先来了解一些基本概念:
1. APK(Android Package):是Android操作系统使用的应用程序安装文件,它是一个压缩文件,包含了应用程序的代码、资源文件和META-INF目录。
2. 签名(Signing):在发布Android应用之前,开发者需要使用私钥对应用进行签名,以保证应用的完整性和安全性。
3. 签名密钥(Signing Key):用于对应用进行签名的密钥,由开发者生成并保密。
重新打包二次签名的过程主要分为以下几个步骤:
1. 解压APK文件:将APK文件解压到一个目录中,我们可以使用解压软件或者命令行工具来完成这个步骤。
2. 修改应用:对解压后的文件进行修改,比如替换图标、修改名称、修改代码等。这一步可以使用文字编辑器或者专门的工具进行。
3. 重新打包:将修改后的文件重新打包成APK格式,这一步需要使用Android的打包工具aapt和apkbuilder。
4. 签名应用:使用私钥对重新打包后的APK文件进行签名,以保证应用的完整性和安全性。这一步需要使用keytool和jarsigner命令。
下面是详细的步骤介绍:
步骤1:解压APK文件
使用解压软件或者命令行工具将APK文件解压到一个目录中,得到解压后的文件列表。
步骤2:修改应用
对解压后的文件进行修改,可以替换图标、修改名称、修改代码等。比如,我们可以使用图片编辑软件替换res目录下的icon.png文件来修改应用的图标。
步骤3:重新打包
使用aapt和apkbuilder工具将修改后的文件重新打包成APK格式。在命令行中执行以下命令:
```
aapt package -v -f -M AndroidManifest.xml -S res/ -I android.jar -F new.apk
apkbuilder new.apk -v -u -z resources.arsc -f classes.dex -rf src/
```
其中,'-M'参数指定AndroidManifest.xml文件的路径,'-S'参数指定res目录的路径,'-I'参数指定android.jar文件的路径,'-F'参数指定新的APK文件的名称。
步骤4:签名应用
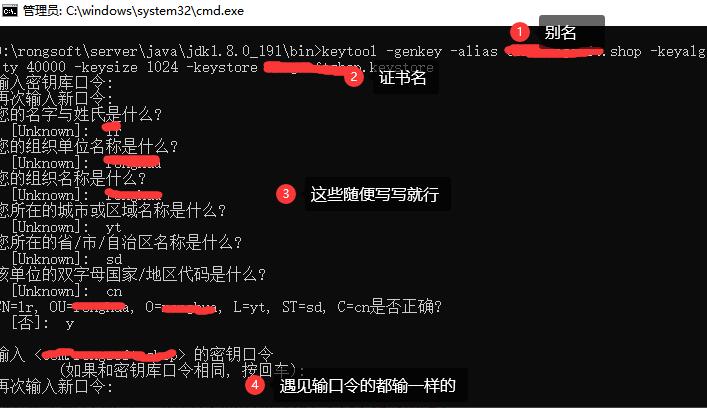
使用keytool生成新的签名密钥,并使用jarsigner命令对重新打包后的APK文件进行签名。在命令行中执行以下命令:
```
keytool -genkey -alias mykey -keystore my.keystore
jarsigner -verbose -certs -keystore my.keystore new.apk mykey
```
其中,'-genkey'参数用于生成新的签名密钥,'-alias'参数指定别名,'-keystore'参数指定密钥库文件的路径,'-certs'参数表示要在APK中包含签名证书。
完成以上步骤后,重新打包二次签名的APK文件就生成了。需要注意的是,在进行重新打包二次签名时,应尽量保证文件的完整性和合法性,避免可能引起安全问题的修改。此外,为了保护应用的安全性,签名密钥应妥善保管,不要泄露给他人。
总结来说,重新打包二次签名是对已签名的Android应用进行修改后再次签名的过程。通过解压APK文件、修改应用、重新打包和签名应用等步骤,可以完成重新打包二次签名的操作。但是,需要注意应用的完整性和安全性,避免可能引起问题的修改,并妥善保管签名密钥。