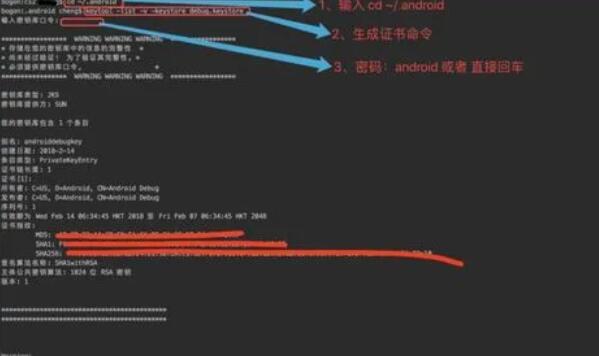
在Android开发中,应用签名信息是一种用于验证应用的身份和完整性的重要机制。通过查看应用签名信息,可以判断应用是否被篡改或被恶意修改过。本文将介绍如何在Android设备上查看应用的签名信息。
在Android系统中,每个应用都有一个唯一的签名信息,这个签名信息是由开发者在应用发布时生成的。当用户下载安装应用时,系统会验证这个签名信息,从而判断应用是否来自可信的开发者并保证应用的安全性。
要查看应用的签名信息,需要使用Android Debug Bridge (adb)工具。adb是一个官方提供的用于与Android设备进行通信和调试的命令行工具。下面是具体的步骤:
步骤1:安装adb工具
首先,需要在计算机上安装adb工具。adb工具是Android SDK(Software Development Kit)的一部分,可以从官方网站下载并安装Android SDK。安装完成后,在安装目录的"platform-tools"文件夹中可以找到adb工具。
步骤2:连接Android设备
使用USB线将Android设备连接到计算机上。确保设备已启用调试模式,可以在设备的设置菜单中找到“开发者选项”并开启USB调试选项。
步骤3:打开命令行界面
打开命令行界面,并导航到adb工具的安装目录。在该目录下使用命令提示符或终端运行adb命令。
步骤4:查看应用签名信息
在命令行界面中输入以下命令来查看应用的签名信息:
```
adb shell pm list packages | grep <应用包名>
```
其中,<应用包名>是要查看签名信息的应用的包名。例如,要查看名为“com.example.app”的应用的签名信息,可以使用以下命令:
```
adb shell pm list packages | grep com.example.app
```
这个命令会返回应用的包名,例如“package:com.example.app”。将返回的包名作为参数输入以下命令:
```
adb shell dumpsys package <包名> | grep "signatures="
```
例如,继续以“com.example.app”应用为例,命令就是:
```
adb shell dumpsys package com.example.app | grep "signatures="
```
该命令会返回应用的签名信息,例如:
```
signatures= [Android.os.Signature@1234567]
```
这样,你就成功查看到了应用的签名信息。
需要注意的是,有些应用可能使用多个签名,所以可能会返回多行签名信息。仅仅查看签名信息无法判断应用是否被恶意修改过,还需要对比签名信息与应用的源文件进行校验。
总结:
通过使用adb工具,我们可以轻松地在Android设备上查看应用的签名信息。这个过程可以帮助我们验证应用的安全性和完整性,帮助我们判断是否存在篡改风险。同时,还需要注意签名信息的多行返回和进一步进行校验与对比。