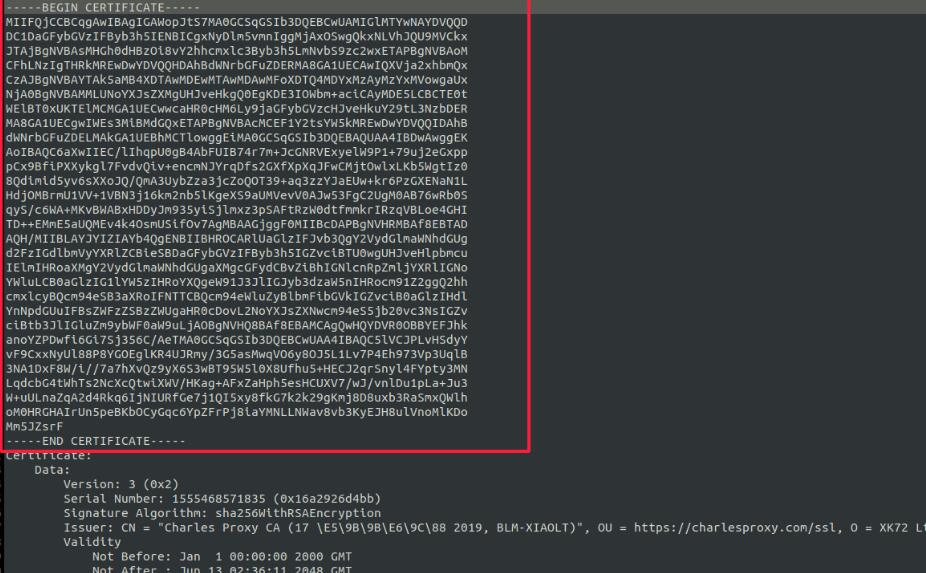
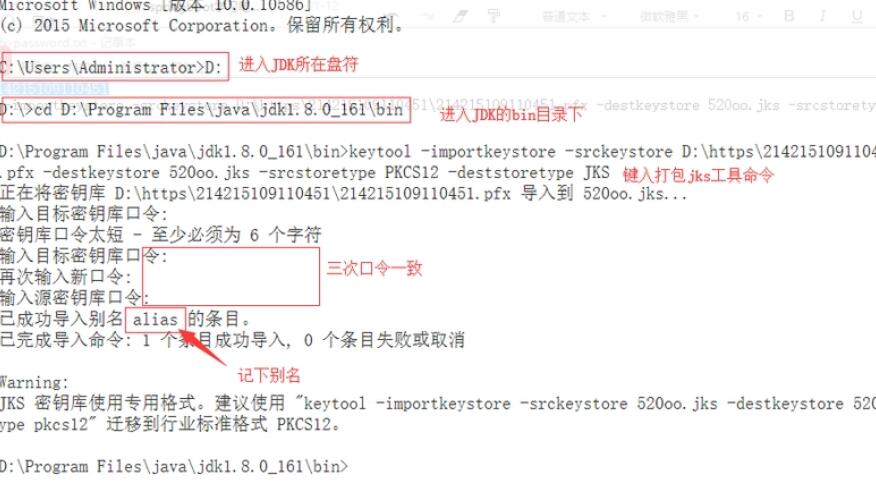
在Android应用程序中,可以使用公钥证书来确保网络通信的安全性。公钥证书是一种数字证书,用于验证服务器的身份,并加密通信。本文将详细介绍Android应用程序中内置公钥证书的原理和使用方法。
首先,让我们了解一下公钥证书的基本原理。公钥证书是由数字证书颁发机构(CA)签发的,它包含了服务端的公钥和相关的信息,比如服务器的域名、组织机构等。客户端可以通过验证公钥证书的有效性来确认服务器的身份是否可信。
在Android应用程序中,通常将公钥证书存储在应用的资源文件夹中。以下是一种常见的存储位置:
```
res/raw/certificate.crt
```
在Android中,可以使用Java的`KeyStore`类来加载公钥证书。`KeyStore`类是用于管理密钥和证书的类,可以加载和存储公钥证书。以下是一个加载公钥证书的示例代码:
```java
InputStream inputStream = getResources().openRawResource(R.raw.certificate);
CertificateFactory certificateFactory = CertificateFactory.getInstance("X.509");
X509Certificate x509Certificate = (X509Certificate) certificateFactory.generateCertificate(inputStream);
inputStream.close();
```
在上述代码中,我们首先获取公钥证书的输入流,然后使用`CertificateFactory`类的`generateCertificate`方法将输入流转换为`X509Certificate`对象,即一个X.509标准的证书对象。最后,我们关闭输入流。
一旦我们加载了公钥证书,我们可以通过获取证书的公钥来使用它。以下是一个使用公钥证书的示例代码:
```java
PublicKey publicKey = x509Certificate.getPublicKey();
```
在上述代码中,我们通过`getPublicKey`方法从证书对象中获取公钥。
接下来,我们可以使用公钥来验证服务器的身份。Android提供了`HttpsURLConnection`类来进行加密的HTTP连接,我们可以在HTTP请求中使用公钥证书来验证服务器的身份。以下是一个使用公钥证书验证服务器的示例代码:
```java
URL url = new URL("https://www.example.com");
HttpsURLConnection connection = (HttpsURLConnection) url.openConnection();
connection.setSSLSocketFactory(createSslSocketFactory(x509Certificate));
connection.setHostnameVerifier(new HostnameVerifier() {
@Override
public boolean verify(String hostname, SSLSession session) {
// 在此处实现服务器证书的身份验证逻辑
return true; // 返回 true 表示验证通过
}
});
```
上述代码中,我们首先创建一个`URL`对象,指定要连接的服务器的地址。然后,我们使用`HttpsURLConnection`类的`setSSLSocketFactory`方法来设置连接的`SSLSocketFactory`,这里我们需要创建一个自定义的`SSLSocketFactory`,并在其中指定使用的公钥证书。最后,我们使用`setHostnameVerifier`方法来设置主机名验证器,可以在其中实现服务器证书的身份验证逻辑。
总结来说,Android应用程序可以通过内置的公钥证书来确保网络通信的安全性。我们可以使用Java的`KeyStore`类加载公钥证书,并使用证书对象来获取服务器的公钥。然后,我们可以使用公钥来验证服务器的身份,以确保与服务器的通信是安全的。